セキュリティ ロココ、メールアドレス105,731件の漏えいを確認。委託先の最初の答えは「影響なし」だった 株式会社ロココは2026年11月16日、メール配信業務に利用していたアララ株式会社のサービスへの不正アクセスで、顧客のメールアドレス105,731件(重複を除く)が外部に漏えいしたと発表した。一部のサービスでは氏名なども含まれる。ロココは10月29日にアララから「当社利用環境で情報漏洩なし」との回答を受けていたが、11月9日に漏えいしていた旨の連絡を受け、11月13日に個人情報保護委員会へ報告した。メール本文の漏えいはなく、パスワードとクレジットカード情報は預託していないため対象外
まず初めに
「影響なし」という最初の答えほど、当てにならないものはない、という見本のような経緯である。委託先に聞いたら大丈夫だと言われ、11日後に「やっぱり漏れていました」と手のひらが返った。ロココ自身のシステムは無事だった。だが、顧客から見れば、漏れた先が自社か委託先かは関係がない。預けた覚えのない場所から、自分のメールアドレスが出ていく。それが委託の事故の、いちばん嫌なところだ
※個人の感想です
漏えいした情報と対象の範囲
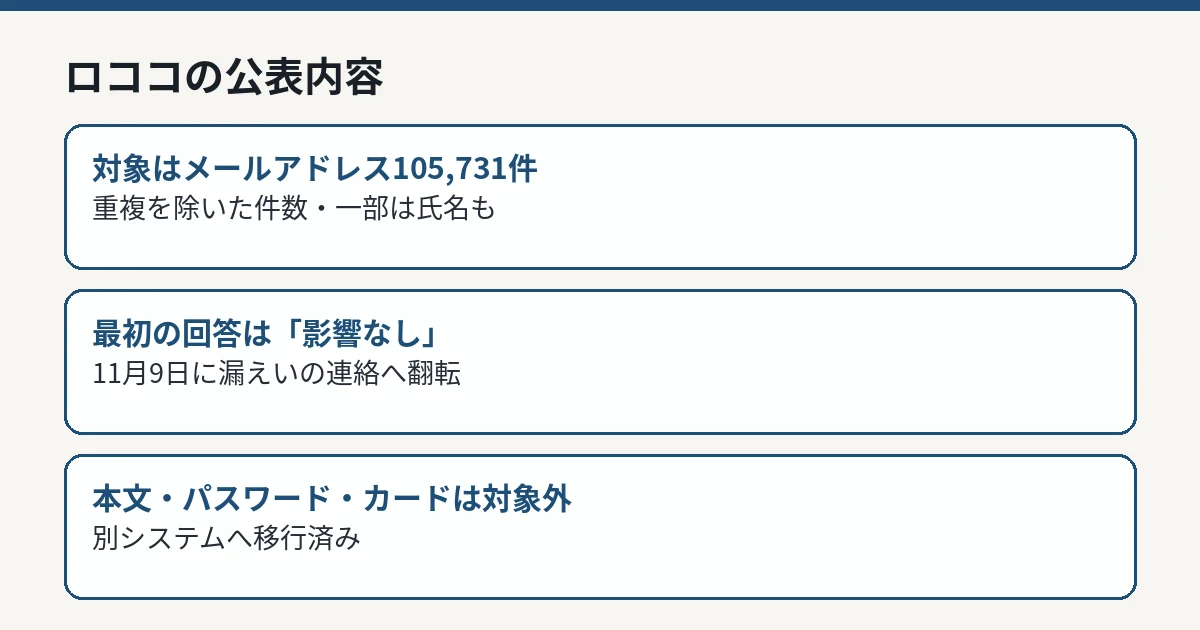
ロココの発表によれば、漏えいした情報はメールアドレスで、件数は105,731件です。これは重複を除いた件数であり、1人が複数のアドレスを持っている場合もあるため、そのまま人数を表すものではありません。一部のサービスでは、メールアドレスに加え、メール配信のために同サービスへ登録していた項目(氏名など)も漏えいしました。どのサービスの、どの項目が対象かは、該当するお客様への個別の連絡で知らせるとしています。
対象は、同サービスを利用して2026年7月1日から10月31日までの間にメールを配信していたお客様です。同社は、アララから受領した調査結果と自社が保有する情報との照合を行い、対象となるお客様を特定したと説明しています。対象者には11月16日以降、各サービスの判断で個別に連絡する場合があるとしています。
同社が運営する各サービスのシステム自体への不正アクセスは、現時点では確認されていません。漏えいした情報の悪用による被害も、現時点では確認されていないとしています。
ロココの公表内容 IT Post編集部 経緯——「漏洩なし」の回答から、11日後の翻転まで
同社が公表した経緯は次のとおりです。2026年10月29日、アララから、当社利用環境で情報漏洩なしとの回答を受領しました。11月2日にはアララから第2報があり、別の環境では漏えいが確認されたこと、対象者への連絡を順次行うとの連絡がありました。ロココが自社の情報漏えいについて問い合わせたところ、「暫くお待ちください」との回答だったとしています。
11月9日、アララからメールで、調査の結果、情報が漏えいした旨の連絡があり、対象となるメールアドレスの報告も受けました。ロココは11月13日に個人情報保護委員会へ報告し、11月16日に本件を公表しました。
このアララのメール配信サービスへの不正アクセスは、ロココだけの話ではありません。同じ委託先の事故では、大阪府の行政オンラインシステムでメールアドレス107,804件の漏えいが確定した事案 も公表されています。報道によれば、アララは11月6日の第3報で、重複を除いたメールアドレス81,329,467件が外部へ持ち出された、または持ち出されたおそれがあると公表しています。ロココの105,731件は、この大きな事案の中での同社分の数字であり、全体の数字に単純に足すものではありません。
利用者への案内と、同社の対応
ロココはお客様へのお願いとして、同社や各サービス、クレジットカード会社等を装った不審なメール、SMS、電話に注意するよう呼びかけています。同社および各サービスから、メール、SMS、電話等によりパスワードやクレジットカード情報等の入力や提供をお願いすることは一切ない、と明記しています。心当たりのないメールやSMSについては、本文のURLへのアクセスや添付ファイルの開封を行わず削除するよう求め、不審なサイトでクレジットカード情報等を入力した場合は、速やかにカード発行会社等の関係機関へ連絡するよう案内しています。
今後の対応として、同社は当該サービスの利用を制限し、現在は別のメール配信システムを利用しているとしています。アララに対しては、原因究明の徹底と、実効性ある再発防止策の策定・確実な実施を厳重に求めていくとしています。自社についても、外部委託先と外部サービスの選定基準を見直し、委託先に預託する情報を業務上必要な範囲に限定すること、安全管理措置の実施状況への定期的な確認を強化することなどを挙げています。問い合わせはロココ個人情報漏洩専用窓口(050-3318-4213、平日9時から18時)で、受付期間は2026年11月17日から12月31日までとされています。
IT Postの見方
IT Postでは、この事案の教訓は件数の大きさではなく、「委託先の初回の『影響なし』を、そのまま自社の確定判断にしない」という点にあると考えます。委託先の調査は、対象環境の切り分けが進むにつれて結論が変わり得ます。ロココの経緯では、初回回答から結論が覆るまでに11日かかっており、その間、利用者への説明も止まります。初報の段階で「現時点では対象外と聞いているが、調査中である」と幅を持たせて公表するほうが、後からの訂正よりも信頼を落としません。
もう1つは、預託する情報の範囲です。メール配信に必要なのは本来メールアドレスが中心で、氏名などの付随項目はサービスごとに登録されていた分だけ対象になりました。預ける項目を業務上必要な範囲に絞ることは、事故が起きたときに、そのまま被害の範囲を決めます。同社が今後の対応として「預託情報を必要な範囲に限定する」と明記したのは、この点への自覚の表れです。
今後どうなりそうか
今後は、対象者への個別連絡の進み具合と、アララ側の原因究明・再発防止策の公表が焦点になります。アララの事案全体では、他の利用企業や自治体からの公表も続いており、影響の全体像はまだ固まっていません。
ロココについては、新たに公表すべき事実が判明した場合は速やかに同社のページで知らせるとしています。新しい公式情報が確認できれば、本記事も更新して整理します。