セキュリティ アルペン、Alpen Onlineの氏名とメール86,494件の漏えいを確認。買い物の履歴より先に、会員の宛先が出た 株式会社アルペンは2026年11月17日、メールマガジン配信等のマーケティング業務の一部を委託するプレイド「KARTE」への不正アクセスで、ECサイト「Alpen Online」にログインしたことがある顧客86,494件の氏名とメールアドレスが外部に漏えいしたと公表した。クレジットカード番号等の機密情報はプレイドに提供しておらず、対象者が特定でき次第、個別にメールで案内する
まず初めに
86,494件。KARTE騒動の中では小ぶりな数字に見える。だが中身は氏名とメールアドレスという、詐欺メールにとって一番使いやすい組み合わせそのものだ。件数の大小で油断させるのが、この手の事故の一番いやらしいところである。「○○様、いつもAlpen Onlineをご利用いただき」と実名で切り出す偽メールは、宛名のないばらまきより、はるかに開かれる
※個人の感想です
公表の内容——対象は「ログインしたことがある顧客」
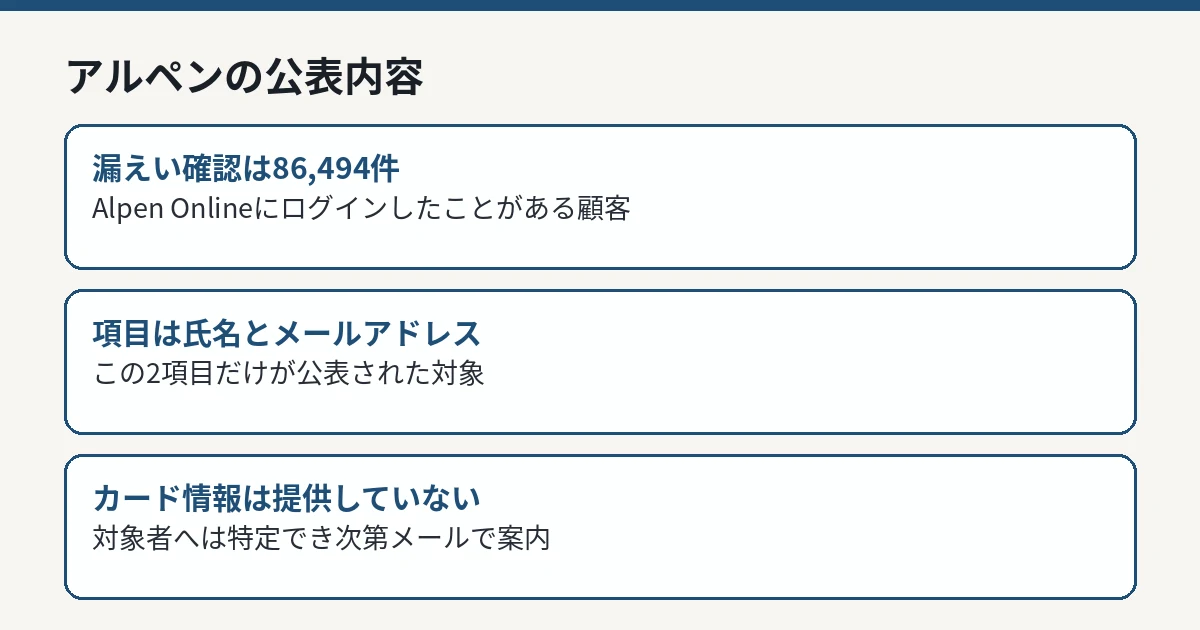
アルペンの発表によれば、漏えいした個人情報は、Alpen Onlineにログインしたことがある顧客86,494件の、氏名とメールアドレスです。同社は、クレジットカード番号等の機密情報をプレイドに提供している事実はなく、本件によりそれらの情報が外部に流出することはないと明記しています。
なお、今回公表された漏えい項目に、購入履歴や住所、電話番号は含まれていません。また、同社は顧客への連絡でパスワードやクレジットカード番号を尋ねることはないとしています。
区分
アルペンの公表内容
対象件数
86,494件
対象者
Alpen Onlineにログインしたことがある顧客
対象項目
氏名、メールアドレス
対象外の説明
クレジットカード番号等の機密情報はプレイドに提供していない
二次被害
現時点で確認されていない
アルペンの公表内容 IT Post編集部 経緯——13日未明の侵入、同社は即座に利用停止
経緯は次のとおりです。2026年11月13日未明、プレイドが提供するサービス「KARTE」の一部に対し、外部からの不正アクセスが発生しました。同日15時23分頃までに、プレイドによる通信遮断やサービス停止などの封じ込め対応が完了し、アルペンでも「KARTE」の利用を即座に停止しました。しかし、同システム上で取り扱っていた同社の一部顧客の情報が、外部に漏えいしたことが判明しました。
今後の対応について同社は、プレイドにおいて外部の専門機関と連携し原因究明を進めているとし、その調査結果と再発防止策の内容を確認して然るべき対応をするとしています。新たに知らせるべき事項が判明した場合は、速やかにメールもしくはホームページ等で知らせるとしています。
プレイド側の事案全体の経緯は、プレイド「KARTE」の正規記事 で整理しています。本件は、そのKARTE側の事故が導入企業ごとに公表されている流れの一つです。
「ログインしたことがある」が境界になる
今回の対象の線引きは、購入の有無ではなくログインの有無です。Alpen Onlineで買い物をしていなくても、ログインしたことがあれば対象に入ります。逆に、店舗だけで買い物をしてオンラインにログインしたことがなければ、この発表の対象には含まれません。
自分の状況
今回の対象か
Alpen Onlineにログインしたことがある
対象(86,494件に含まれる可能性)
店舗のみで購入し、オンライン未利用
対象外
対象かどうか分からない
プレイド側の特定を待ち、個別案内を確認
同社は、今後プレイド社にて対象となる顧客が特定でき次第、個別にメールで案内するとしています。案内が届くまでの間は、公式発表をホームページで確認し、不審なメールへの警戒を続けることが、利用者側でできる対応です。対象範囲の最終的な確定は、プレイド側の調査の進捗を待つ形です。
含まれていない情報の確認
読み違えを避けるため、含まれていない情報も並べておきます。同社が今回公表した漏えい項目は、氏名とメールアドレスの2項目だけです。住所、電話番号、購入履歴、生年月日は、公表された項目に含まれていません。
クレジットカード番号等の機密情報については、同社からプレイドに提供している事実がなく、本件により外部に流出することはないと明記されています。したがって、「Alpen Onlineのカード情報が漏れた」「注文履歴が漏れた」という読み方は、発表の内容と一致しません。不審なメールが実際の注文内容に触れていたとしても、その出所が本件だと決めつけないことが大切です。
利用者が確認しておくこと
同社は、万が一同社や関係者を装った不審なメール等が届いた場合は、記載されたURLへのアクセスや添付ファイルの開封、個人情報の入力を行わないよう注意を呼びかけています。同社からの連絡で、パスワードやクレジットカード番号を尋ねることはありません。
対象者への個別案内は、プレイド側で対象が特定でき次第、メールで送られます。案内を装ったメールと見分けるためにも、公式発表はメール内のリンクではなく、普段使うブックマークや公式サイトから確認してください。問い合わせ先は、同社の「お客さま係」(052-559-0160)です。
IT Postの見方
IT Postでは、本件は「小さい件数ほど、項目の素性を見よ」という事例だと考えます。86,494件という数は、KARTE経由で公表された他社の数百万件規模と比べれば目立ちません。しかし氏名とメールアドレスのセットは、そのままフィッシング の宛先リストとして使える完成品です。逆に、数百万件規模でも項目が識別子と属性だけの事例より、実害の入口はこちらの方が近い場合があります。
もう一点、対象の線引きが「ログインしたことがある顧客」である点も実務的です。買い物をしたかどうかではなく、ログインの有無が境界になっています。長く使っていないアカウントでも、ログインしたことがあれば対象に入ります。心当たりの判断は、購入履歴ではなくログイン履歴で考える必要があります。
今後どうなりそうか
今後の確認点は、対象者の特定と個別案内の開始時期、そしてプレイド側の原因究明と再発防止策の公表です。KARTEのサービス再開の目処は、プレイドの公表でも未定のままです。
新しい公式情報が確認できれば、本記事を更新して整理します。