セキュリティ ユニフォームネクスト、登録情報最大1,701,006件の漏えいを確認。制服を売る店の名簿が、接客ツールの側から開いた ユニフォームネクスト株式会社は2026年11月18日、Web接客やメール配信に利用するプレイド「KARTE」への不正アクセスで、顧客の登録情報最大1,701,006件が外部に漏えいしたと公表した。対象は2026年11月13日までに同社と関連ECサイトを利用した顧客で、項目は会社名、氏名、メールアドレス、電話番号、郵便番号、職種、業種。ログインパスワード、クレジットカード情報、金融機関口座情報、住所は含まれない
まず初めに
制服の通販である。客は飲食店であり、工場であり、病院である。漏れた名簿には、個人の買い物履歴の代わりに「会社名」と「職種」と「業種」が並ぶ。つまりこれは、家庭の住所録ではなく、職場の電話帳が開いた事故だ。悪用する側から見れば、誰が・どこの会社で・何の仕事をしているかまでセットで分かる、出来のいい営業リストになってしまう
※個人の感想です
公表の内容——対象は「仕事の連絡先」の組み合わせ
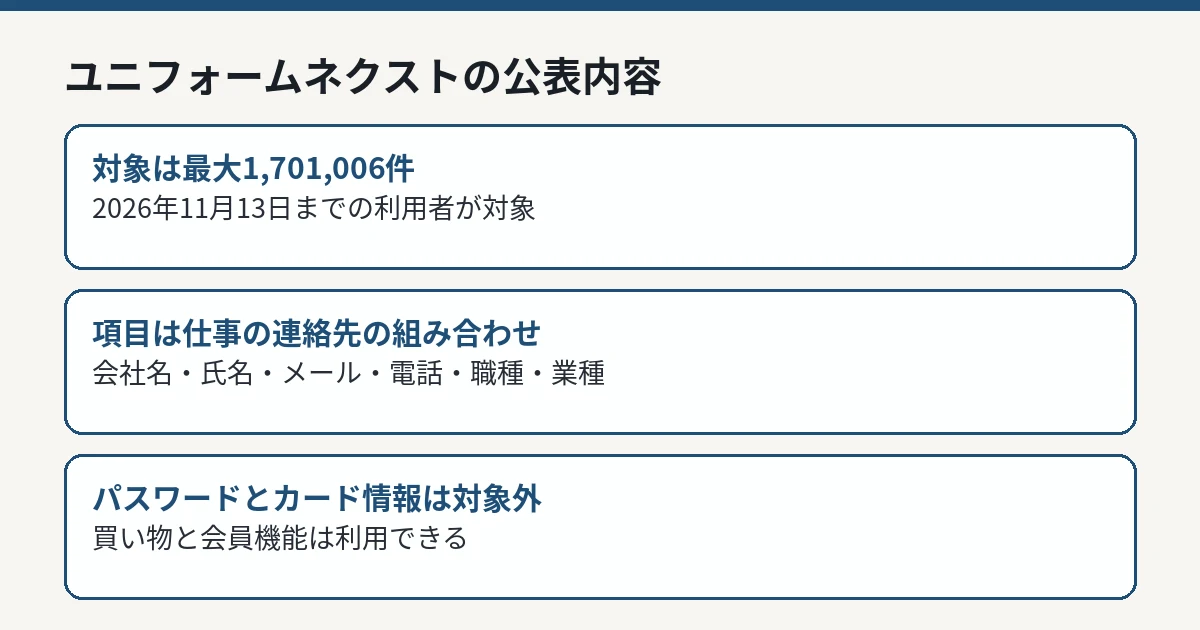
ユニフォームネクストの発表によれば、漏えいが確認された情報項目は、会社名、氏名、メールアドレス、電話番号、郵便番号、職種、業種の7項目です。対象件数は最大1,701,006件とされています。
同社は、ログインパスワード、クレジットカード情報、金融機関口座情報、住所は対象に含まれていないと明記しています。クレジットカード情報については、非保持化対応を行っており、同社および当該システム内に保持していないとも説明しています。
区分
ユニフォームネクストの公表内容
対象件数
最大1,701,006件
対象者
2026年11月13日までに同社および関連ECサイト・ユニネク®を利用した顧客
対象項目
会社名、氏名、メールアドレス、電話番号、郵便番号、職種、業種
対象外
ログインパスワード、クレジットカード情報、金融機関口座情報、住所
二次被害
現時点で確認されていない
ユニフォームネクストの公表内容 IT Post編集部 経緯——13日に連携停止、18日に特定して公表
経緯は次のとおりです。2026年11月13日に、サービス提供元のプレイドから「KARTE」に対する不正アクセスの懸念について報告を受け、同社は直ちにデータ連携の停止等の安全措置を実施しました。11月15日には、プレイドから顧客情報の一部が外部に漏えいした旨の報告を受けました。
11月18日、漏えい項目と対象となる顧客を特定したため、ウェブページでの公表と個別メール連絡を開始し、個人情報保護委員会への報告手続きを進めているとしています。個別メールは配信元アドレス「info@uniform-next.net」から順次送付されています。
プレイド側の事案全体の経緯は、プレイド「KARTE」の正規記事 で整理しています。本件は、そのKARTE側の事故が導入企業ごとに公表されている流れの一つです。
対象は5つのサイト——確認は専用窓口で
対象となるサイトは、ユニフォームネクスト本体に加え、フードユニフォーム、ワークユニフォーム、クリニックユニフォーム、オフィスユニフォームの各ECサイトと、ユニネク®です。いずれか1つでも2026年11月13日までに利用したことがあれば、対象に含まれる可能性があります。
公表が11月18日になった理由について同社は、11月13日に委託先から不正アクセスの懸念について報告を受けて以降、被害範囲と漏えい項目の特定を進めており、不確定な情報による混乱を避け、対象となる顧客を正確に特定した上で案内するため、このタイミングになったと説明しています。
自分の情報が漏れているか確認したい場合は、同社の専用窓口で調べることができます。名前と登録のメールアドレスを伝えれば照会してもらえます。問い合わせ窓口は、ユニフォームネクスト株式会社 お客さま専用窓口(security-support@uniformnext.co.jp、平日9時30分から18時、土日祝を除く)です。お詫びの品や金銭的な補償(QUOカードやポイント付与など)については、現時点では一律の補償は予定していないとしています。
利用者が確認しておくこと
今回の対象にはメールアドレスと電話番号が含まれます。同社は、メールやSMS、電話でログインパスワードやクレジットカード情報、ワンタイム認証コードの入力・提示を求めることは絶対にないと明言しています。「至急ログインしてください」などと不安をあおる連絡や、心当たりのない不審なメール・SMSが届いた場合は、本文中のURLや添付ファイルを開かず、返信もせずに削除してください。
対象者への個別メールは順次送付されていますが、届いたメールが本物かどうかは、公式サイトの発表と照合してから判断することが無難です。自分の情報が対象か確認したい場合は、同社の専用窓口(security-support@uniformnext.co.jp、平日9時30分から18時)で、名前と登録メールアドレスを伝えて調べることができます。なお、同社は現時点で、金品やポイント等による一律の補償は予定していないとしています。
IT Postの見方
IT Postでは、本件の特徴は漏えい項目の「仕事っぽさ」にあると考えます。氏名とメールアドレスだけなら、悪用は不特定多数へのばらまき型が中心です。ところが会社名・職種・業種が加わると、「ユニフォームの再発注の件で」「納期確認のため」といった、業務の文脈を装った連絡が作れてしまいます。受け取る側も、自分の勤務先と役職を言い当てられれば、正規の取引連絡と見分けにくくなります。
件数の読み方にも注意が要ります。最大1,701,006件は、同社がKARTEへ連携していた登録情報の最大値です。全件が7項目すべてを含むとは限らず、人数と一致するとも限りません。数字の大きさと、項目の組み合わせの危うさは、別々に評価する必要があります。
今後どうなりそうか
今後の確認点は、個人情報保護委員会への報告の完了と、続報で対象範囲がどう確定するかです。KARTE側の調査とサービス再開の目処は、プレイドの公表でも未定のままです。
新しい公式情報が確認できれば、本記事を更新して整理します。