セキュリティ モリサワ、Morisawa Fonts購入者23,957件の漏えいを確認。文字を売る会社の名簿が、分析ツールの側から開いた 株式会社モリサワは2026年11月17日、業務を委託するプレイドのサービス「KARTE」への不正アクセスにより、「Morisawa Fonts」の顧客の氏名、メールアドレス、ユーザーID、23,957件が外部に漏洩したことを確認したと公表した。対象は2023年5月以降にサービスサイトを通じて購入した顧客の一部で、詳細な範囲は調査中。クレジットカード情報とログインパスワードは当該サービスで取り扱っておらず、漏洩対象に含まれない
まず初めに
フォントの会社である。文字の形を売る商売が、まさか自分の顧客名簿の「中身」でニュースになるとは思わなかっただろう。しかも侵入されたのは自社の金庫ではなく、サイトの利用状況を眺めるための分析ツールの側だ。23,957件という数はKARTE騒動の中では控えめだが、デザイナーや制作会社の担当者がずらりと並ぶ名簿は、数以上に「濃い」
※個人の感想です
公表の内容——用途は「分析とログイン状態の維持」
モリサワの発表によれば、同社は「Morisawa Fonts」のサービス改善に向けた利用状況の分析や、一部のページにおけるログイン状態の維持、顧客の興味・関心に応じたコンテンツ配信などを目的として、「KARTE」を利用していました。
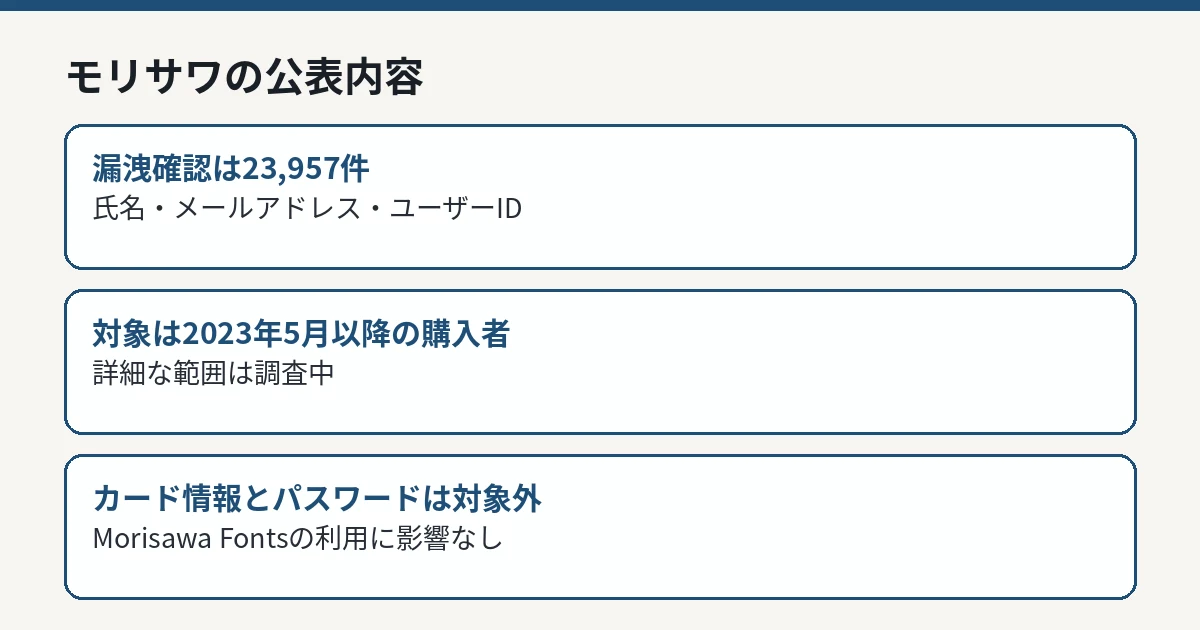
漏洩した個人情報は、氏名、メールアドレス、ユーザーIDの3項目で、対象件数は23,957件です。対象は2023年5月以降にMorisawa Fontsのサービスサイトを通じて購入した顧客の一部とされています。その他の情報についても、引き続き調査を進めているとしています。
区分
モリサワの公表内容
対象件数
23,957件
対象者
2023年5月以降にMorisawa Fontsサービスサイトを通じて購入した顧客の一部(詳細な範囲は調査中)
対象項目
氏名、メールアドレス、ユーザーID
対象外
クレジットカード情報、ログインパスワード(当該サービスで取り扱っていない)
サービスへの影響
Morisawa Fontsの利用への影響はない
二次被害
現時点で確認されていない
モリサワの公表内容 IT Post編集部 経緯——13日にプレイドが公表、15日の報告で判明
経緯は次のとおりです。2026年11月13日、プレイドは同社が提供するサービス「KARTE」への第三者による不正アクセスがあったことを公表しました。その後、11月15日のプレイドの報告により、当該サービスで取り扱っていたモリサワの顧客の個人情報の一部が、外部に漏洩したことが判明しました。
同社は、プレイドと連携し、漏洩の経緯や影響範囲について確認を進めるとともに、再発防止に向けた対応を検討するとしています。個人情報の漏洩が確認された顧客には、個別に案内する予定です。今後、新たに知らせるべき事項が判明した場合は、同社Webサイトで案内するとしています。
プレイド側の事案全体の経緯は、プレイド「KARTE」の正規記事 で整理しています。本件は、そのKARTE側の事故が導入企業ごとに公表されている流れの一つです。
KARTEの使い道は3つあった
モリサワが公表した「KARTE」の利用目的は、次の3つです。いずれも、フォントそのものの販売やライセンス管理とは別の、Webサイト側の機能です。
利用目的
内容
利用状況の分析
Morisawa Fontsのサービス改善に向けた分析
ログイン状態の維持
一部のページにおけるログイン状態の維持
コンテンツ配信
顧客の興味・関心に応じたコンテンツ配信
対象期間は、2023年5月以降にMorisawa Fontsのサービスサイトを通じて購入した顧客の一部です。それ以前の購入者や、サービスサイト以外で購入した場合は、この発表の対象には含まれていません。ただし、対象となる顧客の詳細な範囲は調査中とされており、線引きが今後の報告で変わる可能性は残ります。
利用者が確認しておくこと
同社は、今回漏洩したメールアドレスを悪用し、実在する企業などを装った不審なメール(フィッシング メール等)が送信される可能性があると注意を呼びかけています。不審なメールを受信した場合は、本文に記載されたリンクへのアクセスや添付ファイルの開封、個人情報の入力を行わないでください。
Morisawa Fontsの利用自体に影響はないため、フォントの利用を止める必要はありません。対象者への個別案内は今後送られる予定ですが、案内を装うメールとの見分けのためにも、公式の発表は同社Webサイトで直接確認することが無難です。
IT Postの見方
IT Postでは、本件はKARTEの利用目的の広さを象徴する事例だと考えます。分析やコンテンツ配信だけでなく、「一部のページにおけるログイン状態の維持」にまで使われていたということは、マーケティングツールがサイトの基盤機能の一部に食い込んでいたということです。止めれば済む外部タグの話ではなく、止めたときの影響範囲を即答しにくい組み込まれ方をしていたことになります。
件数については、23,957件を「少ない」と片付けるのも早計です。対象は2023年5月以降の購入者の一部であり、詳細な範囲はまだ調査中です。確定ではなく現時点の報告値として読む必要があります。KARTE騒動の各社発表に共通しますが、初報の数字は「確定」ではなく「現在地」として扱うのが正しい読み方です。
対象外の情報と、まだ調査中の部分
対象外の情報も確認しておきます。クレジットカード情報とログインパスワードは、当該サービスでは取り扱っておらず、今回の漏洩対象には含まれていません。「フォントの購入に使ったカード情報が漏れた」「アカウントのパスワードが漏れた」という読み方は、発表と一致しません。
一方で、同社は「その他の情報についても、引き続き調査を進めている」としています。現時点で公表されている3項目・23,957件は、プレイドの報告に基づく現在地です。対象となる顧客の詳細な範囲も調査中とされており、今後の報告で対象の説明が更新される可能性があります。初報の段階では、確定した範囲と調査中の範囲を分けて読む必要があります。
今後どうなりそうか
今後の確認点は、調査中とされている対象範囲の確定と、対象者への個別案内の実施です。KARTEのサービス再開の目処は、プレイドの公表でも未定のままです。
新しい公式情報が確認できれば、本記事を更新して整理します。