セキュリティ大阪府の行政オンラインシステム、メールアドレス107,804件の漏えいが確定。11月4日の「おそれ」から一転、件数まで公表
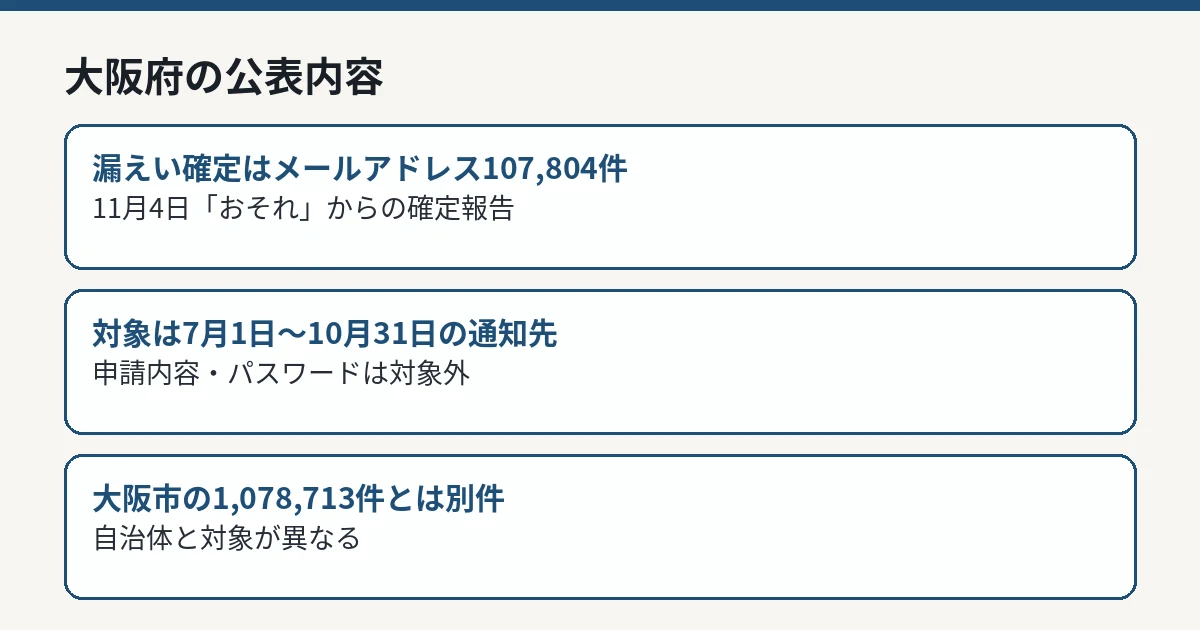
大阪府は2026年11月16日14時、府の行政オンラインシステムの提供事業者が使う外部メール配信サービスへの不正アクセスで、通知メールの送信先メールアドレス107,804件が漏えいしたと発表した。対象は2026年7月1日から10月31日までに通知メールを受け取ったアドレス。11月4日に「漏えいのおそれ」としていた事案の確定報告で、大阪市の1,078,713件とは別の公表である
まず初めに
「おそれ」から12日で「確定」に変わった。自治体の発表で一番ややこしいのは、大阪府と大阪市が同じ名前のシステムで、似たような時期に、違う桁の数字を出していることだ。府は10万、市は107万。混ぜて読むと被害の像がまるで変わる。まず自治体名を確認するのが、この手の発表の読み方の第一歩である
※個人の感想です
経緯——「おそれ」公表から確定まで
大阪府の発表によれば、2026年11月2日に、本システムの提供事業者から府に対し、外部サービスへの不正アクセスが発生し、本システム利用者のメールアドレスが漏えいした可能性がある旨の報告がありました。府は11月4日に「大阪府行政オンラインシステムでの情報漏えいのおそれについて」として報道提供を行っています。
その後、提供事業者が調査を進め、11月13日に「本システム利用者107,804件のメールアドレスが漏えいした」との調査結果が府へ報告されました。これを受けて府は11月16日14時に確定内容を公表しました。
府の公表文は、侵害された先を「本システムの提供事業者」が利用する「外部サービス」と表記しており、この資料自体では提供事業者や外部サービスの名称を記載していません。報道ではメール配信サービス側の事業者名が挙がっていますが、府の一次資料で確認できるのは「提供事業者の外部サービスへの不正アクセス」という範囲までです。
 大阪府の公表内容 IT Post編集部
漏えいした情報と対象期間
漏えいした情報は、利用者のメールアドレス107,804件です。対象は、令和8年(2026年)7月1日から10月31日までの間に、大阪府行政オンラインシステムから通知メールを送信したアドレスとされています。件数はメールアドレスの数であり、同じ人が複数の手続きで通知を受けていれば複数回数えられる可能性があるため、そのまま対象者の人数と読み替えることはできません。
一方で、行政手続きの申請内容そのものや、パスワード、マイナンバーが漏えいしたとする発表ではありません。府が今回の公表で漏えいを確定したのはメールアドレスに限られます。
大阪市の1,078,713件との違い
混同しやすいのが大阪市の公表です。大阪市は11月13日に、同じく「行政オンラインシステム」の名称で、メールアドレス1,078,713件の漏えいを公表しています(大阪市の終報を整理した記事)。大阪市の発表では、システム提供事業者と侵害されたメール配信サービスの名称が明示されていました。
今回の大阪府の107,804件は、それとは別の自治体による別の公表です。名称が同じで時期も近いため、2つの数字を合算したり、同一の対象者への重複とみなしたりはできません。府の公表文自身も、大阪市の件には触れていません。
なお、大阪府が11月13日に発表した「子ども・大学生等への食費支援事業」でのメールアドレス漏えいのおそれも、今回の行政オンラインシステムの件とは対象が異なる別の公表です。
自分が対象かどうかを確認する
対象になるのは、2026年7月1日から10月31日までの間に、大阪府行政オンラインシステムから通知メールを受け取ったメールアドレスです。この期間に府のオンライン手続きを使い、受付や進捗の通知メールを受け取った覚えがあるアドレスは、対象に含まれている可能性があります。逆に、この期間に通知メールを受けていないアドレスは、今回の確定公表の対象ではありません。
府は対象者へ連絡するとしていますが、連絡が届くまでの間も、府や関係機関を装ったメールには注意が必要です。本物の案内かどうか迷った場合は、メール内のURLからではなく、府の公式サイトから案内を確認するのが安全です。
大阪府と大阪市の公表の違い
| 項目 |
大阪府(今回) |
大阪市(11月13日公表) |
| 件数 |
107,804件 |
1,078,713件 |
| 漏えいの確度 |
11月4日「おそれ」→11月16日に確定 |
漏えいを公表(終報まで公表済み) |
| 事業者名の扱い |
公表文では名称を記載していない |
提供事業者とメール配信サービスの名称を明示 |
| 対象 |
府の行政オンラインシステムの通知先 |
市の行政オンラインシステムの通知先 |
府の対応と、利用者への呼びかけ
府は今後の対応として、対象となる利用者へ本件に関して連絡するとしています。また、提供事業者に対して、外部サービスへの不正アクセスの原因と再発防止策について詳細な報告を求め、安全性に留意した運用に努めるとしています。
府民・事業者への注意喚起として、心当たりのないメールに記載されたURLや添付ファイルを安易に開かないこと、ID・パスワード、暗証番号、クレジットカード情報などを入力しないよう呼びかけています。漏えいしたのがメールアドレスである以上、府や関連機関を装ったフィッシングメールが届く可能性が主な警戒点になります。
問い合わせ先は財務部行政DX推進課推進グループ(ダイヤルイン 06-6944-6985)とされています。
IT Postの見方
IT Postでは、今回の確定報告で評価できるのは、「おそれ」の段階で公表し、確定した時点で件数と対象期間を更新したという公表の進め方自体だと考えます。11月4日の時点では件数も確定していなかったはずで、その段階で出したからこそ、利用者は自分のアドレスが対象期間に通知を受けていたかを確認できました。
一方で、府の公表文が提供事業者と外部サービスの名称を伏せたままである点は、大阪市との対比で目立ちます。利用者から見れば、自分のアドレスが「どのサービスの、どの侵害で」漏れたのかが分からないと、他のサービスで起きた侵害との切り分けができません。原因と再発防止策の詳細報告を事業者に求めたと府は述べています。その報告がどこまで府民向けに公開されるかが、次の焦点です。
今後どうなりそうか
確認点は、対象者への連絡がいつ、どのような形で行われるか、提供事業者から求めた原因・再発防止策の詳細が公表されるか、そして対象期間や件数に修正が出るかどうかです。
新しい公式情報が確認できれば、本記事を更新して整理します。