セキュリティ RIZAPとchocoZAP、ZAP IDのメール最大約432万件に漏えいの可能性。ジムは開いているのに、裏の名簿だけが開いた RIZAPグループ株式会社は2026年11月17日、子会社のRIZAP株式会社が一部のWebサービスで利用するプレイド「KARTE」への不正アクセスで、共通アカウント「ZAP ID」登録者のメールアドレス最大約432万件などが漏えいした可能性があると公表した。うち氏名を含むものは最大約6万件で内数。決済情報、ログインパスワード、住所、電話番号、生年月日は対象外で、chocoZAPの店舗・アプリ・会費支払いは通常どおり利用できる
まず初めに
24時間ジムの売りは「いつでも開いている」ことだ。その店がいま、一部のWebサービスを止めている。止まっているのは店舗ではなく、バナーとメールとキャンペーンの裏側である。汗をかく場所は無事で、名簿を預けた先だけが破られた。利用者から見れば一番見えにくい場所で起きた事故だ
※個人の感想です
公表の内容——対象は「過去に利用した人」も含む
RIZAPグループの発表によれば、対象はZAP ID登録者です。具体的には、chocoZAP、chocoZAPオンラインストア、RIZAP、RIZAPの通販サイトなど、RIZAPが提供する様々なオンラインサービスを過去に利用したことのある人が含まれます。現役の会員だけではありません。
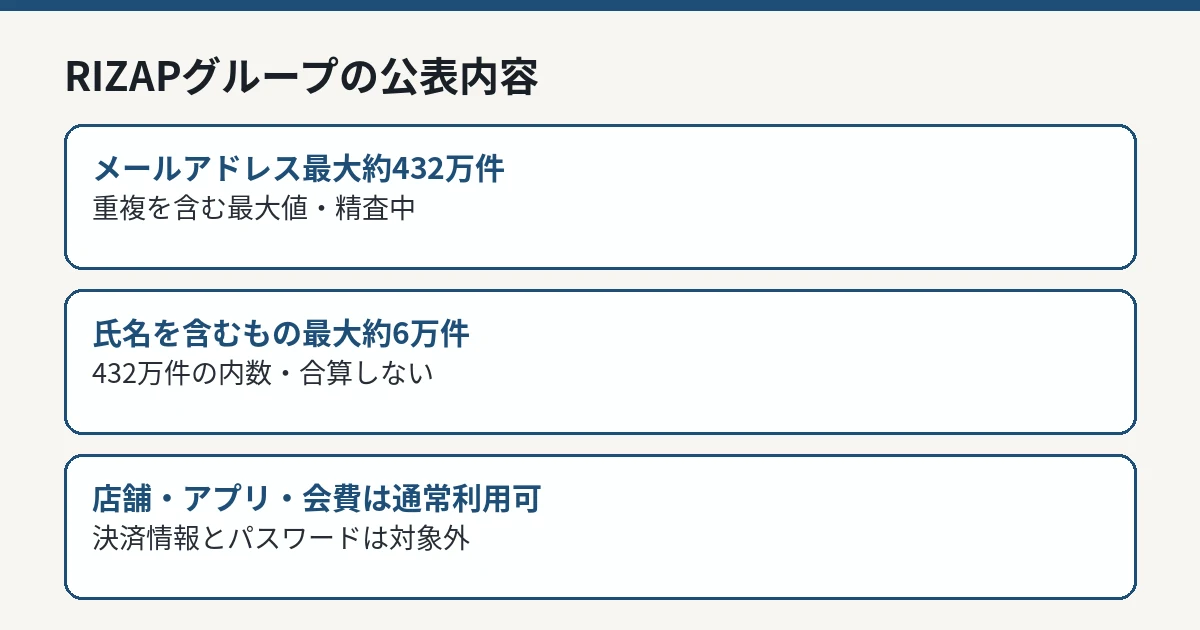
メールアドレスは最大約432万件で、データ漏えい以前にZAP IDの削除申請をし、削除が完了した人のメールアドレスは含まれていないとしています。上記のうち氏名を含むものは最大約6万件です。その他として、会員ID、性別、年代、お住まいの都道府県、LINE公式アカウントとの連携に使う識別番号が挙げられています。この識別番号はLINEのログイン情報ではないと明記されています。
区分
RIZAPグループの公表内容
メールアドレス
最大約432万件(重複を含む最大値、精査中)
氏名を含むもの
最大約6万件(432万件の内数。合算しない)
その他の項目
会員ID、性別、年代、都道府県、LINE連携用識別番号
対象外
決済情報、ログインパスワード、LINEログイン情報、住所、電話番号、生年月日
RIZAPグループの公表内容 IT Post編集部 停止しているサービスと、動いているサービス
これに伴い、2026年11月13日からRIZAP・chocoZAPの一部のWebサービスを一時停止しています。RIZAP関連では特定保健指導やウェルネスプログラム、結果にコミットコースにおけるチャット機能、chocoZAP関連ではアプリトップ画面のバナー画像の更新、アニメキャラクターコラボキャンペーンのスタンプ獲得メールや壁紙ダウンロードページ、店舗の休館・オープン等のメールでの連絡、フレンドリー会員・セルフメンテナンス会員の活動チケット発行のお知らせメールが対象です。
一方、chocoZAPの店舗、アプリ、会費のお支払いは通常どおり利用できるとしています。本件の問い合わせ窓口はRIZAP株式会社 0120-990-299(通話料無料・年中無休 9:00-18:00)です。
プレイド側の事案全体は、プレイド「KARTE」の正規記事 で整理しています。本件も、KARTEに預けたデータの範囲がそのまま公表範囲になった事例です。
利用者への案内
同社は、現時点において漏えいの可能性のある情報が悪用されたことによる二次被害(不正利用や不当な請求等)は確認されていないとしています。そのうえで、RIZAPやchocoZAPを騙る不審なメール、電話、連絡を受け取った場合は、本文中のリンクへのアクセスや返信をしないよう注意を呼びかけています。
また、RIZAPやchocoZAPがメールやLINEでパスワードやクレジットカード情報を尋ねることはないと明記しています。会費の支払いを装う連絡が届いても、メール内のリンクから手続きせず、公式アプリで契約・支払状況を確認してください。
KARTE事案全体の中での位置付け
本件の発生源であるプレイドの発表(2026年11月16日)によれば、攻撃者は11月13日未明に同社サーバーの脆弱性ぜいじゃくせい を悪用し、システムやデータベースへの接続用認証情報を窃取したうえで、データの外部読み出しと管理画面への不正アクセスを行いました。同社は同日8時59分に異常を検知し、14時27分頃からサーバー停止を開始、15時23分頃までに認証情報の無効化や攻撃元通信の遮断といった封じ込めを完了したとしています。
プレイド自身が漏えいを確認したのは、KARTEアカウントとして登録されたメールアドレス79,249件、外部連携用の認証情報、利用企業が取り込んだデータの一部です。導入企業がKARTEに何を取り込んでいたかは企業ごとに異なるため、同じ事故でも、企業が公表する項目と件数は大きく異なります。各社の件数を単純に合算して「被害人数」とすることはできません。
サービスの再開時期は未定のままです。導入企業の公表は11月17日以降も続いており、本件もその一連の公表の中に位置します。
退会済みの人も対象に含まれる理由
対象に「過去に利用したことのある方」が含まれる点は、本件で見落としやすい部分です。ZAP IDは共通アカウントのため、店舗の利用をやめていても、アカウント自体を削除していなければ登録情報は名簿に残ります。同社は、データ漏えい以前にZAP IDの削除申請をし、削除が完了した人のメールアドレスは対象に含まれないと説明しています。逆に言えば、削除が完了していない登録は、利用実態がなくても対象になり得ます。
現在chocoZAPを使っていない人も、過去にZAP IDを作った覚えがある場合は、登録したメールアドレス宛の不審な連絡に注意してください。問い合わせはRIZAP株式会社 0120-990-299(年中無休 9:00-18:00)で受け付けています。
IT Postの見方
IT Postでは、本件の要点は「共通アカウントの名簿が、共通のまま漏えい対象になった」ことだと考えます。ZAP IDは複数のサービスを1つの登録でつなぐ仕組みで、便利さの裏側では、1か所に預けたメールアドレスが全サービスの顔になります。過去の利用者まで対象に含まれるのは、登録が残っている限り名簿に残るという、共通IDの当然の帰結です。
もう1つは、432万件という数字の読み方です。重複を含む最大値であり、氏名を含む約6万件は内数です。足し算して438万件とする読み方は、同社自身の公表構造からも誤りです。
今後どうなりそうか
今後の確認点は、精査後の対象件数と対象期間、停止中サービス(チャット機能やメール連絡等)の再開時期です。同社は、引き続きプレイド社と連携し、原因と影響範囲の確認を進めるとしています。
新しい公式情報が確認できれば、本記事を更新して整理します。