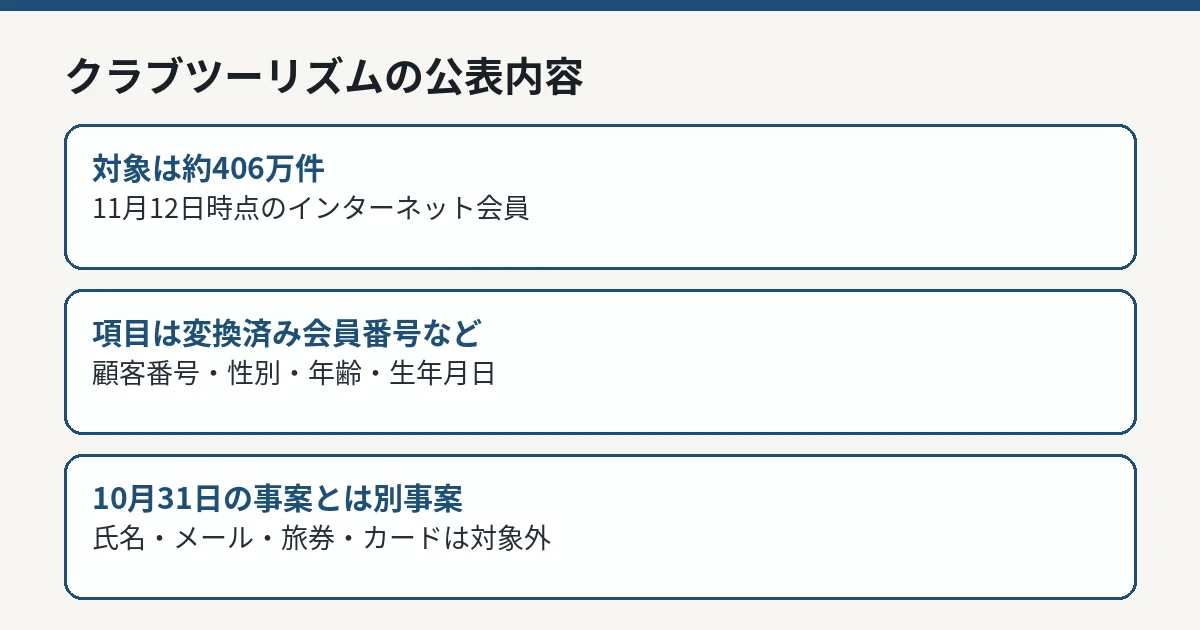
セキュリティ クラブツーリズム、KARTE経由で約406万件に漏えいの可能性。先月の自社サーバー攻撃とは別腹だと、わざわざ断る事態になった クラブツーリズム株式会社は2026年11月17日、利用するプレイド「KARTE」への不正アクセスで、2026年11月12日時点のインターネット会員約406万件の情報が外部に漏えいした可能性があると公表した。対象は変換済みの会員番号、顧客番号、性別、年齢、生年月日で、氏名・住所・電話番号・メールアドレス・パスポート情報・カード情報は含まれない。同社は10月31日公表の自社サーバーへの不正アクセス事案とは別の事案であると明記した
まず初めに
同じ会社が、3週間も空けずに2回目の「漏えいの可能性」を出す羽目になった。前回は自社のサーバー、今回は委託先のツール。中身も違う。会員番号は暗号化して変換済み、氏名もメールアドレスも入っていない。それでも406万件という数は出てくる。旅行の予約は楽しいもののはずが、会員登録のたびに「今度はどの経路か」と身構える時代になった、ということである
※個人の感想です
公表の内容——対象は「変換済み」の番号と属性情報
クラブツーリズムの発表によれば、プレイドおよび同社の「KARTE」への情報連携に関する委託先の調査の結果、同社サイトにおけるサービス向上を目的としてKARTE上で管理していたお客様の個人情報等について、外部に漏えいした可能性があることが判明した、としています。
対象となる情報は、2026年11月12日時点でインターネット会員として登録しているお客様の、インターネット会員の会員番号(暗号化したうえで特殊な文字列に変換したもの)、同社予約システムで付番した顧客番号、性別、年齢、生年月日です。対象件数は約406万件とされています。
一方で、氏名、住所、電話番号、メールアドレス、ログインパスワード、パスポート情報、クレジットカード情報、金融機関口座番号等の情報は含まれていない、と明記されています。また、インターネット会員に登録したことがないお客様の情報に影響はない、としています。
クラブツーリズムの公表内容 IT Post編集部 経緯と、同社が示した対応
経緯として、2026年11月13日にプレイドから、KARTEへの第三者による不正アクセスを検知し、全サービスを緊急停止した旨の連絡を受けました。その後の同社の調査を経て、11月15日に、同社のインターネット会員のデータの一部が漏えいした可能性がある旨の報告を受けた、としています。
対応としては、本件を受けてKARTEの利用を停止しています。情報が漏えいした可能性のあるお客様へは順次連絡するとし、引き続きプレイドと連携して影響範囲の特定に向けた調査を進め、新たに公表すべき事項が判明した場合はホームページ等を通じて速やかに知らせるとしています。また、個人情報保護委員会こじんじょうほうほごいいんかい および監督官庁への報告等、個人情報保護に関わる法令に則り適切に対応する、としています。
お客様へのお願いとして、同社を装った不審なウェブサイトやバナー等に注意し、それらの不審なサイト等では認証情報やクレジットカード情報を入力しないよう求めています。問い合わせ先はクラブツーリズム株式会社お客様特設窓口(フリーダイヤル0120-678-786)で、受付時間は平日9時30分から17時まで、土曜・日曜・祝日・休業日も2026年12月28日までは同じ時間で受け付けるとしています。
10月31日の事案とは「別」——混同しないための線引き
同社は発表の中で、本件は2026年10月31日に公表した当社サーバーへの不正アクセス事案とは別の事案であり、両事案に関連はない、と明確に書いています。10月31日の事案は同社自身のサーバーが攻撃を受け、約432万件の顧客情報に漏えいの可能性が公表されたもので、経緯はクラブツーリズムの自社サーバーへの不正アクセスを報じた記事 で整理しています。
件数が近いため混同しやすいところですが、今回の対象はKARTE側に連携されていた変換済みの会員番号と属性情報で、前回の事案の対象情報とは内容が異なります。2つの数字を足して被害規模とすることもできません。KARTE側の侵入そのものの経緯は、プレイド「KARTE」の不正アクセスを追った記事 で整理しています。
前回の事案との違いを表で確認する
2つの事案の違いを整理すると、次のとおりです。
項目
2026年10月31日公表の事案
今回(11月17日公表)の事案
侵入を受けた先
クラブツーリズム自身のサーバー
委託先プレイドの「KARTE」
件数
約432万件に漏えいの可能性
約406万件に漏えいの可能性
主な対象情報
顧客情報(同社の前回公表に基づく)
変換済みの会員番号、顧客番号、性別、年齢、生年月日
関係
両事案に関連はないと同社が明記
同左
自分がどちらの対象かを確認する手がかりは、登録の時期と経路です。今回の対象は、2026年11月12日時点でインターネット会員として登録していたお客様に限られ、インターネット会員に登録したことがないお客様の情報に影響はないとされています。対象者への連絡は順次行われるため、不明な場合は同社の特設窓口で確認できます。
IT Postの見方
IT Postでは、今回の公表で評価できるのは「別事案である」ことを会社自身が最初から明記した点だと考えます。同じ企業から短期間に2件の漏えい公表が出れば、利用者は当然、同じ事故の続報だと思います。対象データも侵入経路も違うのであれば、それを公表文の早い段階で切り分けるのは、利用者の誤解を防ぐうえで実務的に正しい書き方です。
一方で、変換済みの会員番号や顧客番号は、それ単体では氏名に直結しなくても、同社の予約システム側の情報と突き合わせれば個人の属性に結び付く可能性があります。「暗号化して変換していたから安全」と読み替えるべきではありません。性別・年齢・生年月日という属性情報が大量に外へ出た可能性自体は、軽く扱えない話です。
今後どうなりそうか
今後は、影響範囲の特定がどこまで進むか、対象者への連絡がどの範囲で完了するか、そしてプレイド側の調査結果が焦点になります。同社は新たに公表すべき事項が判明した場合は速やかに知らせるとしています。
KARTEを利用していた企業からの公表は相次いでおり、旅行会社に限らず、業種をまたいで影響が広がっています。新しい公式情報が確認できれば、本記事も更新して整理します。