セキュリティ GDO、会員情報最大6,974,506件の漏えいを確認。氏名もメールも無いのに、697万件という数が残った 株式会社ゴルフダイジェスト・オンラインは2026年11月17日、利用するプレイド「KARTE」への不正アクセスで、会員情報最大6,974,506件が外部に漏えいしたと公表した。対象は識別子ID、誕生日または誕生月、年代、郵便番号、メール配信可否の管理情報で、重複を含み人数は精査中。氏名、住所(郵便番号を除く)、電話番号、メールアドレス、パスワード、決済情報は含まれない
まず初めに
697万件と聞くと身構える。だが中身を開けると、名前も無ければメールアドレスも無い。あるのは番号と、誕生日と、年代と、郵便番号。個人を直接指す部品は外れているのに、件数だけは一人前にでかい。「誰のものか分からない情報が、697万件分ある」という、奇妙に宙ぶらりんな事故である
※個人の感想です
公表の内容——対象は「識別子と属性」の組み合わせ
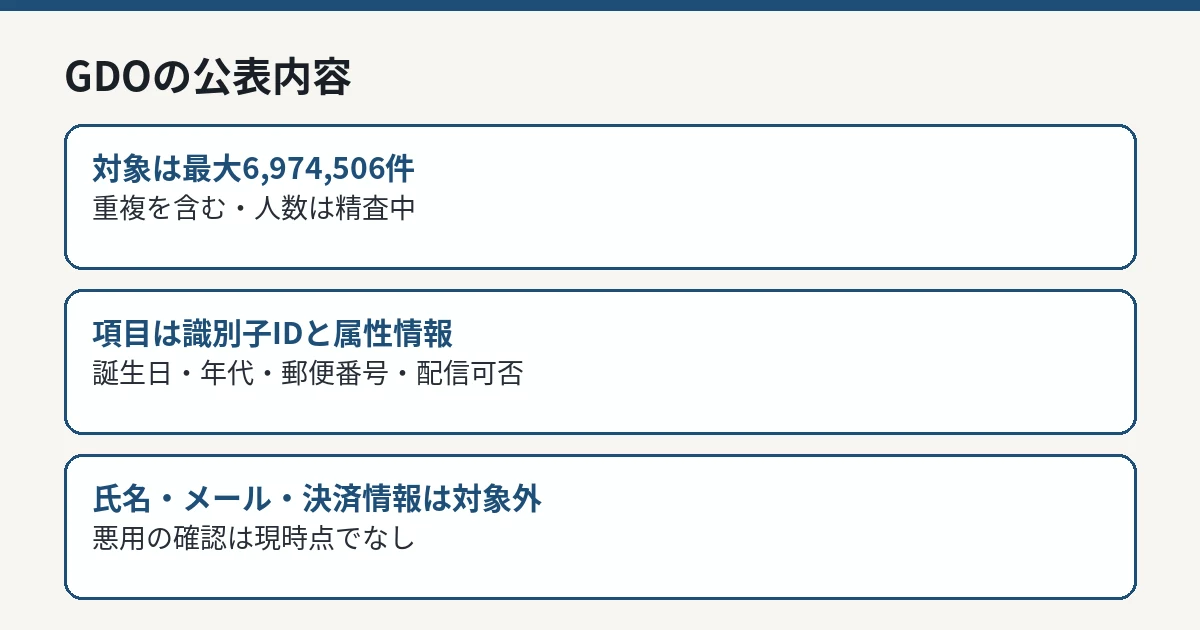
GDOの発表によれば、漏えいした情報は同社会員最大6,974,506件で、重複を含みます。人数は精査中です。項目は、識別子ID、誕生日または誕生月、年代、郵便番号、メール配信の可否を管理するための情報とされています。
同社は、氏名、住所(郵便番号を除く)、電話番号、メールアドレス、パスワード、クレジットカード等の決済情報は含まれていないと明記しています。あわせて、現時点で漏えいした情報が悪用された事実は確認されていないとしています。
区分
GDOの公表内容
対象件数
最大6,974,506件(重複を含む。人数は精査中)
対象項目
識別子ID、誕生日または誕生月、年代、郵便番号、メール配信可否の管理情報
対象外
氏名、住所(郵便番号を除く)、電話番号、メールアドレス、パスワード、決済情報
悪用の確認
現時点で確認されていない
GDOの公表内容 IT Post編集部 経緯——15日に報告、16日に範囲の報告
経緯は次のとおりです。2026年11月13日にプレイド社の「KARTE」に対し、第三者による不正アクセスが発生しました。GDOは11月15日にプレイド社から会員情報の一部が漏えいした旨の報告を受け、11月16日に漏えい範囲の報告を受けました。同日、プレイド社が本件を公表しています。
本件を受けてGDOは、2026年11月13日よりKARTE使用に関わる機能の一部を停止しています。対象にはGDOアプリのプッシュ通知などが含まれ、再開時期は調査・対応状況を踏まえて検討中としています。また、KARTEとの外部連携の停止と、同社が把握する認証情報の無効化を実施したとしています。
プレイド側の事案全体の経緯は、プレイド「KARTE」の正規記事 で整理しています。本件は、そのKARTE側の事故が導入企業ごとに公表されている流れの一つです。
利用者が確認しておくこと
今回の対象項目にはメールアドレスが含まれていないため、この漏えい自体を起点に、GDOを装うメールが会員の受信箱へ直接届く経路は、発表内容からは想定しにくい構成です。ただし、誕生日や郵便番号といった属性情報は、別の経路で得た情報と組み合わさると、本人確認の材料に使われる場合があります。
GDOのサービスで使うパスワードを他のサービスと使い回している場合は、この機会に使い回しを解消しておくことが無難です。公式の案内は、メール内のリンクではなく、普段使うアプリやブックマークした公式サイトから確認してください。
KARTE事案全体の中での位置付け
本件の発生源であるプレイドの発表(2026年11月16日)によれば、攻撃者は11月13日未明に同社サーバーの脆弱性ぜいじゃくせい を悪用し、システムやデータベースへの接続用認証情報を窃取したうえで、データの外部読み出しと管理画面への不正アクセスを行いました。同社は同日8時59分に異常を検知し、14時27分頃からサーバー停止を開始、15時23分頃までに認証情報の無効化や攻撃元通信の遮断といった封じ込めを完了したとしています。
プレイド自身が漏えいを確認したのは、KARTEアカウントとして登録されたメールアドレス79,249件、外部連携用の認証情報、利用企業が取り込んだデータの一部です。導入企業がKARTEに何を取り込んでいたかは企業ごとに異なるため、同じ事故でも、企業が公表する項目と件数は大きく異なります。各社の件数を単純に合算して「被害人数」とすることはできません。
サービスの再開時期は未定のままです。導入企業の公表は11月17日以降も続いており、本件もその一連の公表の中に位置します。
なりすましへの備え——共通の確認手順
KARTE事案全体を通じた注意点として、漏えいした情報を使った「なりすまし」への備えが挙げられます。具体的な手順は次のとおりです。
第一に、企業からの案内はメール内のリンクからではなく、普段使っている公式アプリや、ブックマークした公式サイトから確認します。差出人の表示名やロゴは偽装できるため、それだけでは本物と判断できません。第二に、パスワードや認証コード、クレジットカード情報の入力を求める連絡には応じません。公表した企業の多くが、自社からそのような入力をお願いすることはないと明記しています。第三に、同じパスワードを複数のサービスで使い回している場合は解消します。今回の対象にパスワードが含まれていない事案でも、別の漏えいと組み合わされるリスクは残るためです。
身に覚えのない連絡を受け取った場合は、本文のリンクを開く前に、公式サイトのお知らせ一覧に同じ案内が出ているかを確認してください。
IT Postの見方
IT Postでは、本件は「件数の大きさ」と「項目の薄さ」が正反対を向いた事例だと考えます。6,974,506件という数は、KARTEのような計測・配信基盤が、氏名を持たなくても大規模な会員データを抱え込む構造を示しています。名前を預けていないから安全、という感覚は、識別子と属性の組み合わせがこれだけの規模で集まる基盤の前では成り立ちません。
一方で、重複を含む最大値であること、人数は精査中であることも、同じ発表の中に明記されています。697万件を「697万人の被害」と読み替えるのは誤りです。数を読むときは、件数・重複の有無・項目の3点をセットで見る必要があります。
今後どうなりそうか
今後の確認点は、第一に精査後の対象人数、第二に停止中の機能の再開時期です。KARTE側の調査とサービス再開の目処は、プレイドの公表でも未定のままです。
新しい公式情報が確認できれば、本記事を更新して整理します。