セキュリティ 宝くじ公式サイトに不正ログイン、パスワードを勝手に変更。サイトとアプリは停止が続き、復旧は未定 宝くじ公式サイトと公式アプリは、パスワードが意図せず変更される事象を受けて利用を一時停止中。2026年11月6日の発表では、一部のお客さまについて第三者による不正ログインがあり、会員情報が閲覧された可能性があると確認された。外部で入手されたメールアドレスとパスワードの一覧を使った攻撃の可能性があり、サーバーやデータベースへの侵入の形跡はなく、会員データの流出も確認されていない。使い回している人への変更の呼びかけと確認の仕方を整理した
まず初めに
自分のパスワードが、自分の知らないところで勝手に変わる。ホラー映画の導入としては上出来だが、宝くじを買う側からすれば笑えない話である。しかも手口の見立ては、サイトを正面から破ったのではなく、どこか別の場所から流れたIDとパスワードの束を、玄関で順番に試すという、地味で確実なやつだ。派手な侵入より、使い回しのほうが怖い。今回の主役は、たぶんそっちである。
※個人の感想です
何が起きたのか
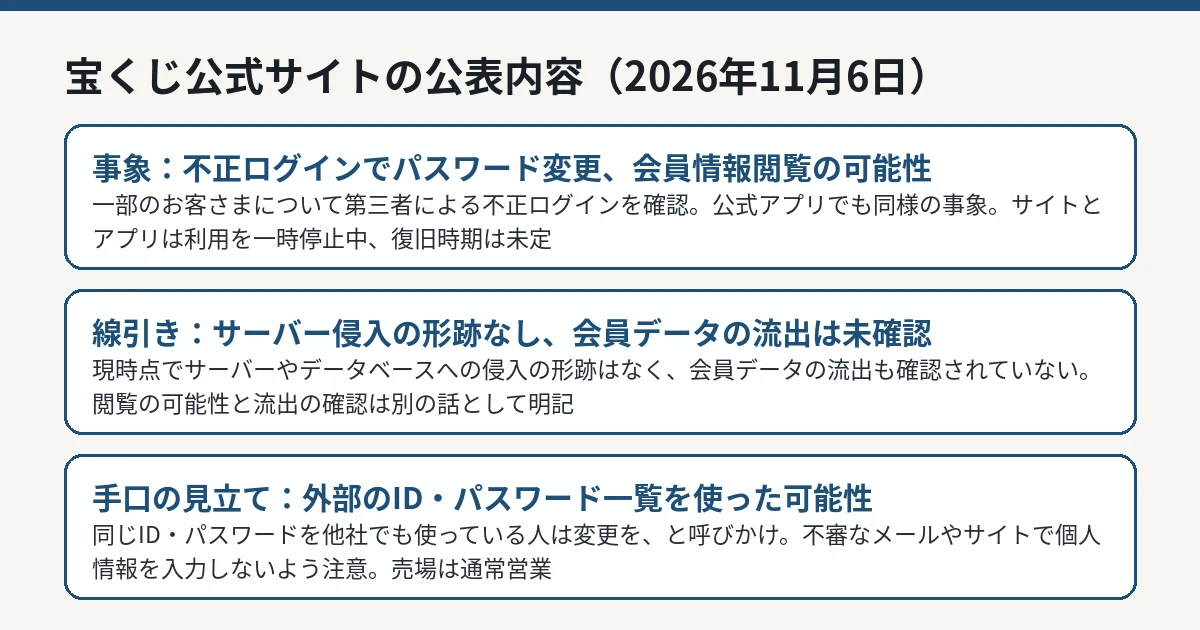
宝くじ公式サイトは、全国の都道府県と指定都市が共同で運営する、宝くじの公式のネット販売サイトです。発表によると、同サイトでお客さまのパスワードが意図せず変更される事象が確認されたため、サイトの利用が一時的に停止されました。公式アプリについても同様の事象が確認され、利用が停止されています。報道では、停止は11月5日から続いているとされています。
11月6日の発表で、調査の途中経過が示されました。一部のお客さまについて、第三者による不正ログインがあったこと。その第三者により、パスワードが意図せず変更される事象に加え、会員情報が閲覧された可能性があることです。対象となった人数や、閲覧された可能性のある会員情報の項目については、この発表では示されていません。
一方で、現時点では宝くじ公式サイトのサーバーやデータベースへの侵入の形跡はなく、会員データの流出も確認されていない、と明記されています。「サイトの中身がごっそり持ち出された事故」とは、現時点の発表では別物です。起きたのは、外部から正規のログイン窓口を通って入られた、という形の事故です。
宝くじ公式サイトの発表(2026年11月6日)に基づく図解です。 IT Post編集部 手口の見立て——流出済みの組み合わせを試す攻撃
運営側は現在も調査を継続しているとしたうえで、「外部で入手されたメールアドレスとパスワードの一覧を用いた不正ログインの可能性がある」と説明しています。これは一般にクレデンシャルスタッフィングくれでんしゃるすたっふぃんぐ (認証情報の詰め込み)と呼ばれる攻撃で、別のサービスから漏れたIDとパスワードの組み合わせを、別のサービスのログイン画面で機械的に試し続けるものです。
この攻撃が成立するのは、同じメールアドレスとパスワードを複数のサービスで使い回している人がいるためです。宝くじ公式サイト側のデータが漏れたわけではなくても、利用者がどこかで漏れた組み合わせを使い回していれば、攻撃者は「正しい鍵」を持って玄関から入れてしまいます。先日のオンライン麻雀「Maru-Jan」の全会員分のパスワード流出 のような事故が起きるたびに、こうした一覧の材料は増えていきます。
運営側が「宝くじ公式サイトまたは宝くじ公式アプリと同じID・パスワードを他社のサービスでも使用されているお客さまは、パスワードの変更をお願いいたします」と呼びかけているのは、このためです。変更が必要なのは宝くじ側だけではありません。同じ組み合わせを使っている他のサービス側こそ、次に試される場所になります。
利用者への影響と、いまできること
影響は大きく分けて2つあります。1つは、サイトとアプリが止まっているため、ネットでの宝くじ購入ができないことです。宝くじ売場は通常どおり営業しているため、店頭での購入は可能です。「継続購入キャンペーン」は、サイト停止のため申し込めません。もう1つは、不正ログインを受けた可能性がある人の会員情報が、第三者に見られたかもしれないという点です。人数や項目が示されていないため、自分が対象かどうかをこの発表だけから判断することはできません。
いま利用者ができることは、次のとおりです。
宝くじ公式サイトやアプリと同じメールアドレスとパスワードを他サービスでも使っている場合は、その他サービス側のパスワードを、それぞれ別のものへ変更する
不審なメールやサイトでは、ID・パスワードなどの個人情報を入力しない。運営側も同じ注意を呼びかけています
パスワードの変更方法に迷う場合は、二要素認証の使い方を整理したガイド もあわせて確認する
なお、数字選択式宝くじの抽せん会のライブ中継については、停止中のサイトとは別に案内されたURLから視聴できるとされています。止まっているのは購入や会員向けの機能であり、抽せんそのものが止まっているわけではありません。
問い合わせは宝くじコールセンター(0570-01-1192、または011-330-0777、いずれもガイダンスは「1」)で受け付けています。受付時間は10時30分〜18時30分(土・日・祝日、年末年始を除く)ですが、11月7日(土)と8日(日)は特別に10時〜17時で営業すると案内されています。
IT Postの見方
IT Postでは、今回の事故の教訓は「侵入されなかったのに、入られた」という点にあると考えます。サーバーへの侵入の形跡がなく、データの流出も確認されていない。それでも一部のアカウントは第三者に開けられ、パスワードまで変えられた。防御が破られたのではなく、鍵のほうが使い回しによって外で複製されていた、という構図です。サイト運営者側の対策(試行回数の制限や異常検知)には限界があり、最後は利用者側の「同じ鍵を何か所にも使わない」が効いてくる種類の事故でした。
もう一つは発表の出し方です。「流出は確認されていない」と「閲覧された可能性がある」を同じ文書の中で両方とも明記し、推定される手口まで示したことで、読む側は自分が何をすべきか(使い回しの変更)を判断できます。人数や項目が出ていない点は物足りませんが、続報で対象の特定が進むかどうかが、次の評価点になります。
今後どうなりそうか
今後の確認点は、復旧時期の案内、不正ログインを受けた人数と閲覧された可能性のある情報の項目の特定、そして対象者への個別案内の有無です。新たな情報が判明した場合は改めて案内するとされています。
IT Postでは、新しい公式情報が確認できれば続報として整理します。