セキュリティデイトナ・インターナショナル、Daytona Parkの会員情報約97万件の漏えいを確認。購入履歴は無事だったのが、せめてもの線引きだ
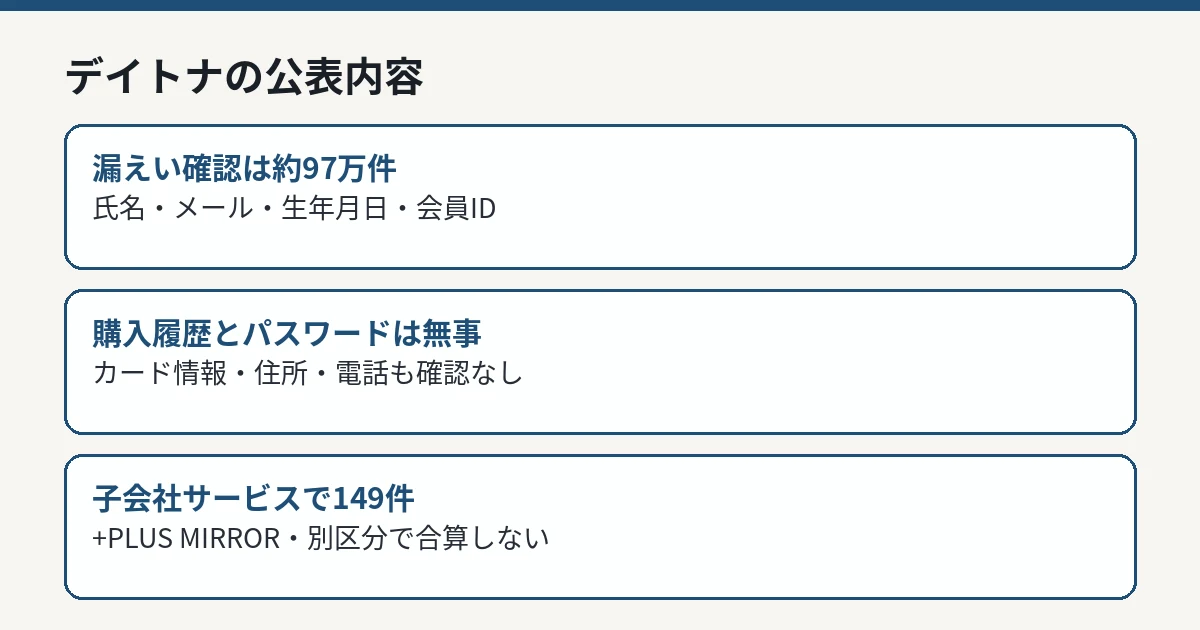
株式会社デイトナ・インターナショナルは2026年11月17日、プレイドのシステムへの不正アクセスで、同社が預けていた「Daytona Park」(FREAK’S STORE公式通販)の会員情報約97万件の漏えいが判明したと公表した(第一報)。項目は氏名、メールアドレス、性別、生年月日、年齢、会員ID。パスワード、クレジットカード情報、住所、電話番号、購入履歴の漏えいは確認されていない。子会社の「+PLUS MIRROR」でも149件の漏えいを確認した
まず初めに
服を買った店の通販で、何を買ったかは漏れていない。だが、誰が・いつ生まれて・どこに連絡が付くかは漏れた。購入履歴が無事というのは確かに救いだが、氏名とメールアドレスと生年月日が揃えば、店を装う側にとっては十分すぎる材料である。「買った物は無事」で安心しきれる話ではない
※個人の感想です
公表の内容——「確認された」漏えい
同社の発表によれば、2026年11月15日にプレイドから、同社の会員情報の漏えいが確認されたとの連絡がありました。漏えいが確認された情報は約97万件で、同じお客様の情報が重複している場合があるとしています。項目は、氏名、メールアドレス、性別、生年月日、年齢、会員IDです。
現時点で漏えいが確認されていない情報として、パスワード、クレジットカード情報、住所、電話番号、購入履歴が挙げられています。調査の結果、対象となる情報や件数が変わる場合は改めて知らせるとしています。
| 区分 |
デイトナ・インターナショナルの公表内容 |
| 件数 |
約97万件(重複している場合あり) |
| 項目 |
氏名、メールアドレス、性別、生年月日、年齢、会員ID |
| 確認されていない |
パスワード、クレジットカード情報、住所、電話番号、購入履歴 |
| 子会社分 |
「+PLUS MIRROR」149件(氏名、メールアドレス、会員ID) |
 デイトナの公表内容 IT Post編集部
子会社サービス「+PLUS MIRROR」の149件
同社はあわせて、子会社の株式会社Innovation Studioが提供していた「+PLUS MIRROR」についても、利用者情報149件(氏名、メールアドレス、会員ID)の漏えいが確認されたと公表しています。対象者には同社から個別に連絡するとしています。
Daytona Parkの約97万件と+PLUS MIRRORの149件は、同じ親会社の発表の中の別サービスの区分です。単純に合算して人数として扱うことはできません。
プレイド側の事案全体は、プレイド「KARTE」の正規記事で整理しています。本件は、KARTEに預けた会員情報のうち、氏名・メールアドレスを含む項目が漏えい確認に至った事例です。
利用者への案内
同社は、心当たりのないメール等を受け取った場合は、記載されたURLや添付ファイルを開かず、個人情報やパスワードの入力、金銭の支払いを控えるよう呼びかけています。同社からの連絡でパスワードやクレジットカード情報の入力をお願いすることはないとしています。
また、現時点でパスワードの漏えいは確認されておらず、パスワードの変更をお願いする状況ではないとしています。状況が変わった場合は改めて知らせるとのことです。不審な連絡への対応は、メール内のリンクではなく、公式サイトや公式アプリから確認する形が確実です。
KARTE事案全体の中での位置付け
本件の発生源であるプレイドの発表(2026年11月16日)によれば、攻撃者は11月13日未明に同社サーバーの脆弱性を悪用し、システムやデータベースへの接続用認証情報を窃取したうえで、データの外部読み出しと管理画面への不正アクセスを行いました。同社は同日8時59分に異常を検知し、14時27分頃からサーバー停止を開始、15時23分頃までに認証情報の無効化や攻撃元通信の遮断といった封じ込めを完了したとしています。
プレイド自身が漏えいを確認したのは、KARTEアカウントとして登録されたメールアドレス79,249件、外部連携用の認証情報、利用企業が取り込んだデータの一部です。導入企業がKARTEに何を取り込んでいたかは企業ごとに異なるため、同じ事故でも、企業が公表する項目と件数は大きく異なります。各社の件数を単純に合算して「被害人数」とすることはできません。
サービスの再開時期は未定のままです。導入企業の公表は11月17日以降も続いており、本件もその一連の公表の中に位置します。
なりすましへの備え——共通の確認手順
KARTE事案全体を通じた注意点として、漏えいした情報を使った「なりすまし」への備えが挙げられます。具体的な手順は次のとおりです。
第一に、企業からの案内はメール内のリンクからではなく、普段使っている公式アプリや、ブックマークした公式サイトから確認します。差出人の表示名やロゴは偽装できるため、それだけでは本物と判断できません。第二に、パスワードや認証コード、クレジットカード情報の入力を求める連絡には応じません。公表した企業の多くが、自社からそのような入力をお願いすることはないと明記しています。第三に、同じパスワードを複数のサービスで使い回している場合は解消します。今回の対象にパスワードが含まれていない事案でも、別の漏えいと組み合わされるリスクは残るためです。
身に覚えのない連絡を受け取った場合は、本文のリンクを開く前に、公式サイトのお知らせ一覧に同じ案内が出ているかを確認してください。
IT Postの見方
IT Postでは、本件はKARTE事案の中でも「項目の重さ」が際立つ部類だと考えます。識別子と属性だけの公表が続く中で、ここでは氏名・メールアドレス・生年月日が揃って漏えい確認となっています。この3点が揃うと、実在の利用者になりすます材料としての使い道が一気に具体化します。
一方で、購入履歴が確認されていない点は、買い物の内容まで知られる事態は避けられたという意味で、線引きとして重要です。「何が漏れたか」と同じだけ「何が漏れていないか」を読むことが、この事案全体を通じた実務的な読み方になります。
今後どうなりそうか
今後の確認点は、調査による対象件数・項目の変動と、第二報の有無です。同社は、対象となる情報や件数が変わる場合は改めて知らせるとしています。
新しい公式情報が確認できれば、本記事を更新して整理します。