セキュリティ 日商簿記などネット試験で受験者情報最大約98万人分が漏えいの可能性。不正ファイルは11月1日に置かれていた 日本商工会議所は2026年11月10日、ネット試験の試験管理システムへの不正アクセスで、最大約98万人分(約197万件)の受験者情報が漏えいした可能性があると発表。対象は2022年4月以降に8試験を受けた人で、合否結果や試験得点も含まれる。経緯と対象を整理する
まず初めに
簿記の試験に、まさか「合否と点数までセットで漏えいの可能性」というオプションが付くとは、受験した側は思ってもみなかったはずである。資格試験の成績は、就職や転職の場面で自分から開示するかどうかを選ぶ情報だ。その選択権ごと、外部のサーバーに置かれた不正ファイルの向こう側へ行った可能性がある。試験そのものは止まっていない。止まっていないからこそ、対象かどうかを自分で確かめる材料が要る。
※個人の感想です
何が起きたのか
日本商工会議所は2026年11月10日17時、「商工会議所ネット試験管理システムへの不正アクセスによる受験者情報(個人情報)漏えいの可能性について」を公表しました。
不正アクセスを受けたのは、同会議所がネット試験で利用している外部サーバー、すなわち試験管理システムです。このシステムは、ネット試験の施行機関が試験予約や受験結果の管理に使用するもので、一般の受験者がアクセスするものではありません。
経緯は、次のとおりです。
日時
確認した事象
2026年11月1日
試験管理システムに不正なプログラム(不正ファイル)が設置されていた(後の調査で判明)
2026年11月4日
システム管理会社からの報告で不正アクセスを確認。不正ファイルを即時削除し、同日深夜に脆弱性対策(パッチ適用)を実施
2026年11月9日
最大約98万人分の受験者情報が漏えいした可能性が判明。個人情報保護委員会へ報告
2026年11月10日17時
本事案を公表
同会議所は、「現時点において、当該受験者情報が漏えいした事実や、不正利用された事実は確認されておりません」としたうえで、漏えいが否定できないことから個人情報保護委員会へ報告した、と説明しています。「漏えいした可能性がある」という表現のまま受け取る必要があります。
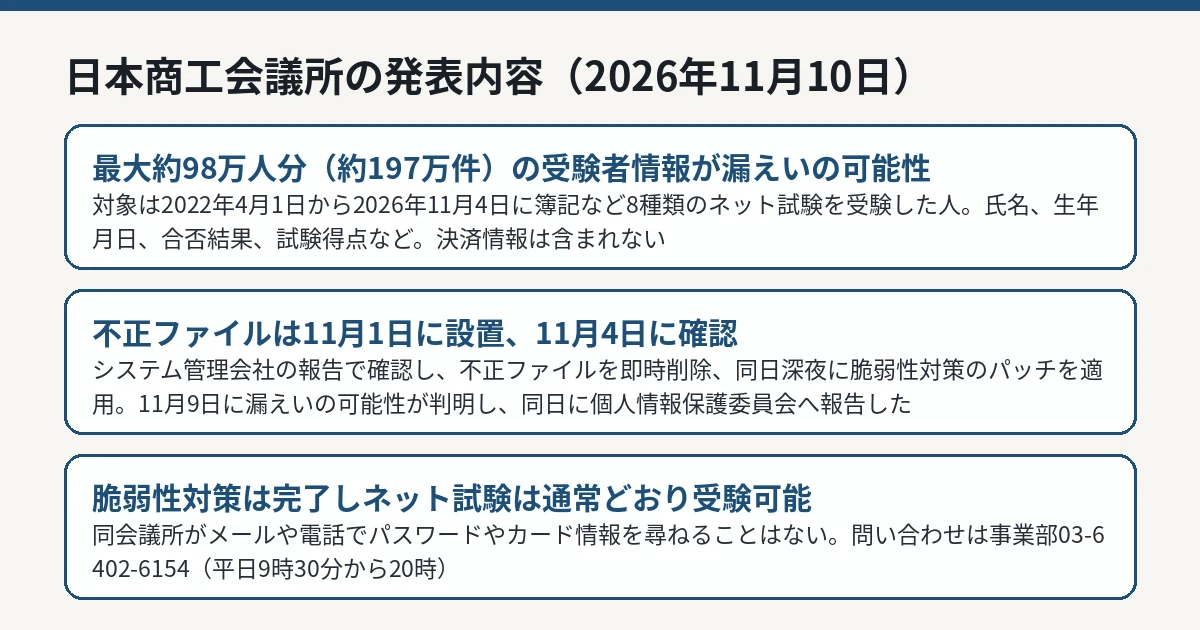
最大約98万人分の対象範囲と不正ファイル発見の経緯、対策完了の発表を整理した図解 IT Post編集部 対象となる人と情報
対象となるのは、2022年4月1日から2026年11月4日までに、次の8種類のネット試験を受験した人です。
対象試験
漏えいの可能性がある情報
簿記、リテールマーケティング(販売士)、日商PC、電子会計実務、キータッチ2000、ビジネスキーボード、日商プログラミング、日商ビジネス英語
氏名、フリガナ、性別、生年月日、合否結果、試験得点、任意入力項目(メールアドレス、電話番号、住所)
対象は最大約98万人分、件数にして約197万件です。98万は人数の目安、197万は延べ件数であり、同じ人が複数の試験や複数回受験した分も含まれるため、2つの数字は同じものを指していません。「197万人の情報が漏れた」と読み替えるのは正確ではありません。
クレジットカード情報など、決済に利用される情報は含まれていない、としています。
なお、対象者へ個別にどう連絡するかや、自分が対象かどうかを照会する方法は、今回の公表文には示されていません。紙の統一試験の受験者が対象に含まれるかどうかについても、公表文に記載はありません。
同会議所の対応と、現在の試験運営
同会議所は、不正ファイルの削除と脆弱性対策のパッチ適用を11月4日のうちに実施し、「既に脆弱性対策を完了していますので、商工会議所ネット試験は通常どおり受験していただけます」と案内しています。
本件の問い合わせ先は、日本商工会議所 事業部(電話03-6402-6154、平日9時30分〜20時)です。
大学のポータルが狙われた早稲田大学の事案 と同様に、教育・試験の周辺システムが対象になるケースが続いています。受験者が直接触る画面ではなく、その裏側で予約と成績を管理するシステムが侵入先でした。
受験者が気をつけること
同会議所は、受験者の情報が第三者に不正に取得されている可能性があるため、同会議所や関係先等を装った不審なメール(フィッシング メール)、SMS、電話、郵便物などが届くおそれがあるとして、注意を呼びかけています。
身に覚えのないメールやSMSに記載されたリンク・添付ファイルを開かない
不審なWebサイト等に、パスワードなどの認証情報やクレジットカード情報等の個人情報を入力しない
不審な電話や郵便物等に応答しない
同会議所からメール、SMS、電話等でパスワードやクレジットカード情報を尋ねることはない、と明記されています。「成績確認のため」「再発行手続きのため」といった口実で認証情報を入力させる連絡が来ても、記載されたリンクからは手続きを進めないでください。不審なメールの見分け方は、フィッシングSMSの見分け方をまとめたガイド も参考になります。
IT Postの見方
IT Postでは、今回の件で見逃せないのは、侵入先が「受験者が触らないシステム」だった点だと考えます。試験管理システムは施行機関が予約と結果を管理するためのもので、一般受験者のアクセスはありません。利用者側の画面がどれだけ固くても、裏側の運用システムに置かれた1つの不正ファイルで、4年半分の受験記録が「漏えいの可能性」の範囲に入る。利用者から見えない場所ほど、点検の目が届きにくいという構造が、そのまま出ています。
もうひとつは、合否と得点が対象に含まれることです。氏名と連絡先の漏えいは多くの事案で共通しますが、試験の成績は本人が開示先を選んできた情報です。不合格だった事実まで含めて「取得された可能性がある」という状態は、連絡先の漏えいとは別種の重さがあります。対象者への個別連絡の方法と、対象かどうかを本人が確認できる手段が公表文に無い点は、続報で埋めるべき空白です。判明から公表までの流れ自体は、11月9日に可能性を把握して同日に個人情報保護委員会へ報告し、翌日に公表と、手順としては速い部類でした。
※個人の感想です
今後どうなりそうか
次の確認点は、漏えいの有無の確定、対象者への個別連絡の方法、本人が対象かどうかを確認できる手段、そして侵入経路の説明です。不正ファイルが設置できた経緯が示されなければ、パッチ適用で対策完了とする説明の範囲も測れません。
IT Postでは、続報が公表された場合は本記事を更新します。