セキュリティ CAMPFIRE、KARTE経由の漏えい対象は5,819,779件と第二報。出たのはメールアドレスと、戻しにくい形のIDだけだった 株式会社CAMPFIREは2026年11月18日、メール配信などに利用するプレイド「KARTE」への不正アクセスに関する第二報を公表した。対象は2026年11月11日までに会員登録を行った顧客のうち5,819,779件で、項目はメールアドレスとハッシュ化されたユーザーID。氏名、住所、電話番号、パスワード、クレジットカード情報、口座情報はKARTEに保持・送信した経緯がなく対象外
まず初めに
焚き火の周りに人を集める商売である。火の粉なら風情で済むが、今回飛んでいったのは581万件超のメールアドレスだ。しかも火元は自前の焚き火台ではなく、隣から借りていた配信システムの側だった。人は集められたのに、名簿の置き場所までは誰も見ていなかった、といういつもの構図である
※個人の感想です
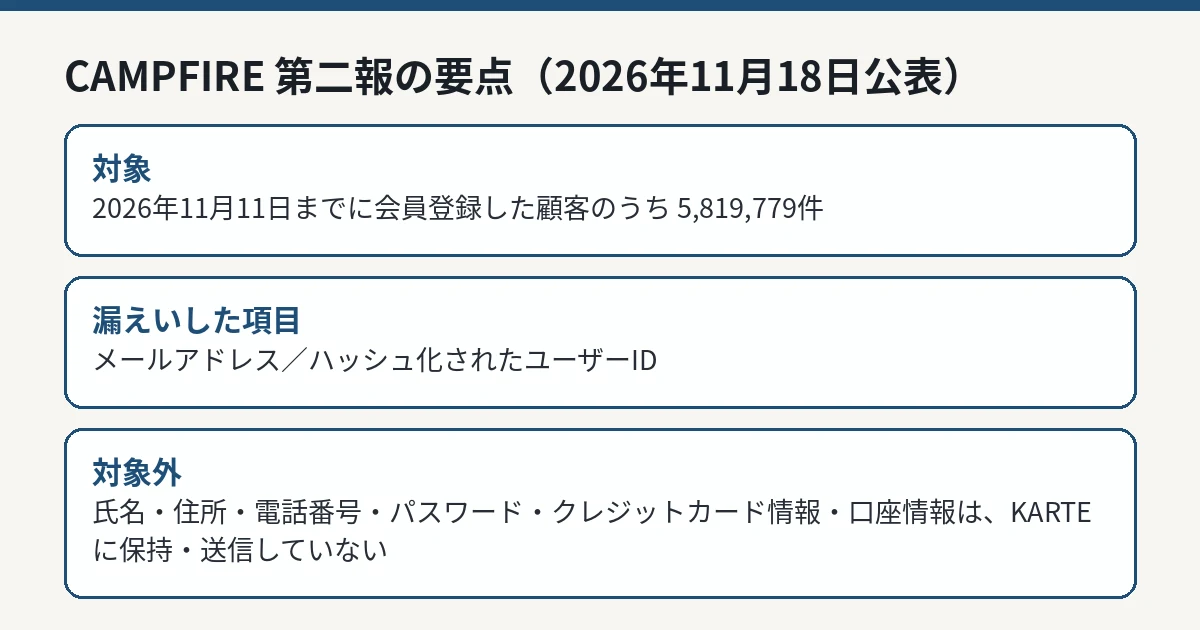
第二報で確定した対象——5,819,779件、項目は2つ
CAMPFIREの発表によれば、プレイドからの報告により、対象と情報の内容が判明しました。対象は、2026年11月11日までに会員登録を行った顧客のうち5,819,779件です。漏えいした項目は、メールアドレスとハッシュ化されたユーザーIDです。同社は、プレイドからは現時点において、これら以外の情報の流出は確認されていないとの報告を受けているとしています。
区分
CAMPFIREの公表内容
対象件数
5,819,779件
対象者
2026年11月11日までに会員登録を行った顧客のうち、対象情報がKARTEに連携されていたもの
対象項目
メールアドレス、ハッシュ化されたユーザーID
対象外
氏名、住所、電話番号、パスワード、クレジットカード情報、口座情報(KARTEに保持・送信した経緯がない)
問い合わせ
公式サイト上の専用ページで受付
CAMPFIREの公表内容 IT Post編集部 第一報から第二報で何が変わったか
同社は2026年11月17日に第一報を公表し、一部の会員情報の漏えいを明らかにしていました。ただし、その時点では対象の件数と項目はプレイド側の調査報告待ちでした。翌18日の第二報で、件数と項目が具体化しました。
なお、セキュリティ対策Labは、CAMPFIREが2026年4月に公表した別の不正アクセス事案とは別の事案だと整理しています。同じ会社の事故でも、入口と対象は分けて読む必要があります。
プレイド側の事案全体の経緯は、プレイド「KARTE」の正規記事 で整理しています。本件は、そのKARTE側の事故が導入企業ごとに公表されている流れの一つです。
KARTE波及の中での位置づけ
KARTEをめぐっては、各社が自社分の対象を相次いで公表しています。件数の数え方や対象の切り方が会社ごとに違うため単純な合算はできませんが、規模感の比較にはなります。
企業
公表した対象(各社の公表値)
JINS(ジンズ)
会員情報の漏えいの対象は最大約1,829万アカウント
CAMPFIRE
5,819,779件(メールアドレスとハッシュ化されたユーザーID)
ゴルフダイジェスト・オンライン
会員情報最大6,974,506件(重複を含み、人数は精査中)
ユニフォームネクスト
登録情報最大1,701,006件
CAMPFIREの5,819,779件は、この波及の中でも大きな部類に入ります。一方で、対象項目はメールアドレスと、元の値を復元しにくい形に変換されたユーザーIDに限られています。件数の大きさと、1件あたりの中身の重さは分けて評価する必要があります。
第二報までの流れと、漏えいの経路
同社が本件を公表するまでの流れは次のとおりです。
日付
出来事
2026年11月13日
プレイドがKARTEの全サービスを緊急停止
2026年11月17日
CAMPFIREが第一報を公表。一部の会員情報の漏えいを明らかにしたが、件数と項目は調査報告待ちだった
2026年11月18日
第二報を公表。対象5,819,779件と項目が確定
漏えいの経路は、CAMPFIRE自身のシステムではなく、メール配信などのために利用しているKARTE側にあります。同社は、対象の顧客に対してメールで連絡を行う予定としています。
利用者が確認しておくこと
同社は、当社または委託先を装った不審なメールに注意し、心当たりのないメールのURLへのアクセスや添付ファイルの開封を行わないよう呼びかけています。同社がメールでパスワード、口座情報、クレジットカード番号を尋ねることはありません。
対象かどうかをその場で照合できる仕組みは公表されていません。対象範囲が広い分、確認手段が案内頼みである点は、利用者側の負担として残ります。不安な場合は、受信したメールのリンクからではなく、公式サイトの専用ページから窓口を確認してください。
ハッシュ化されたユーザーIDとは、元のIDを、そのままでは元の値に戻しにくい形に変換したものです。IDそのものが外部で直接使える形で出たわけではありません。ただし、メールアドレスとひも付いた識別子であることに変わりはなく、他の情報と組み合わされれば、なりすましの材料にはなりえます。
同社は、対象の顧客に対してメールで連絡を行う予定としています。皮肉なことに、その正規の連絡メール自体が、詐欺メールの格好の模倣対象になります。案内が届いたら、メール内のリンクではなく、公式サイトから専用ページへたどるのが安全です。
IT Postの見方
IT Postでは、本件の要点は件数の大きさよりも、項目の絞られ方だと考えます。メール配信に必要な最小限の情報だけを渡していたからこそ、氏名や決済情報は対象から外れました。預ける情報を絞るという当たり前の設計が、事故のときにそのまま被害の上限になりました。
裏を返せば、メールアドレス581万件超は、フィッシング の宛先リストとしては十分に機能します。「カード情報は出ていないから終わり」ではなく、CAMPFIREを名乗る案内メールへの警戒は、むしろここからが本番です。
今後どうなりそうか
今後の確認点は、対象者への案内の進み方と、プレイド側の調査の進捗です。KARTEのサービス再開の目処は、プレイドの公表でも未定のままです。
同社から対象者へのメール連絡が一巡するまでは、CAMPFIREを名乗る案内メールへの警戒期間が続きます。新しい公式情報が確認できれば、本記事を更新して整理します。