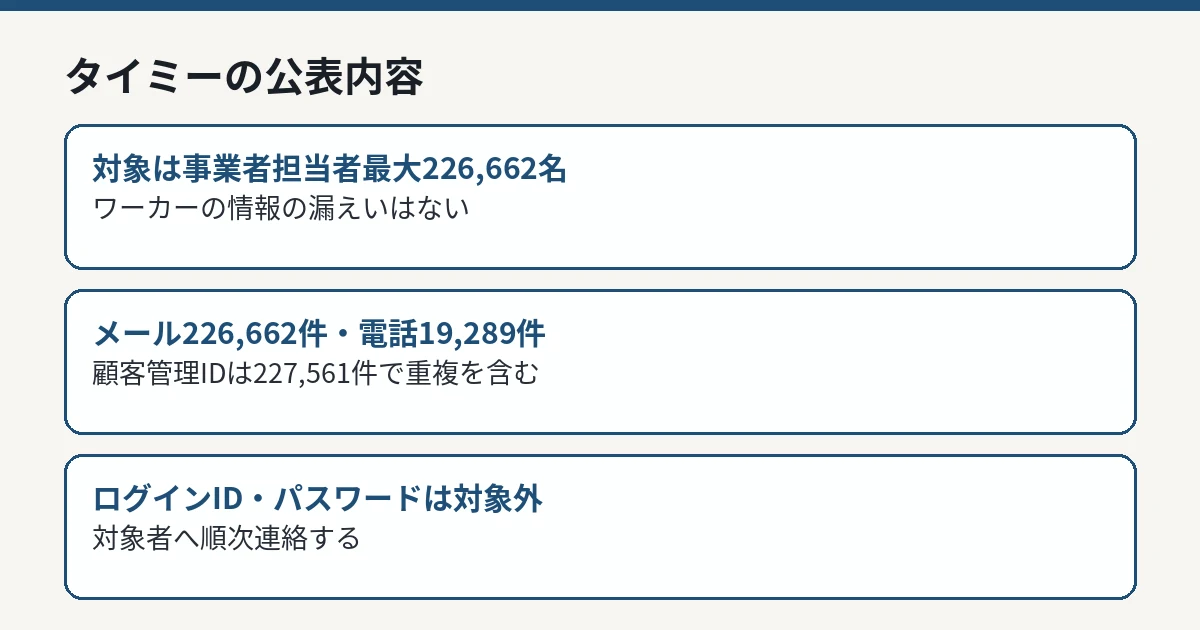
セキュリティ タイミー、求人事業者の担当者最大226,662人の情報漏えいを確認。漏れたのは働き手ではなく、店と会社の連絡先だ 株式会社タイミーは2026年11月19日、利用しているプレイド「KARTE」への不正アクセスで、サービスを利用する求人事業者の担当者情報の一部が外部に漏えいしたことが判明したと公表した。影響を受ける可能性のある担当者は最大226,662名(2026年11月17日時点)で、項目はメールアドレス226,662件、姓もしくは名93,862件、電話番号19,289件、サービス上の顧客管理ID227,561件。ログインID、パスワード等の認証情報は含まれておらず、求職者(ワーカー)に関する情報の漏えいはない
まず初めに
226,662人と聞けば、バイトの若者の名簿が開いたように読める。だが違う。開いたのは働き手ではなく、雇う側の名簿だ。店長と人事担当者の、仕事用の連絡先である。数字の派手さに引っ張られて、肝心の「誰の情報か」を見落とすと、この事故はまるごと読み違える
※個人の感想です
公表の内容——項目ごとの件数がそろわない理由
タイミーの発表によれば、対象となるお客様は、同社サービスを利用している求人事業者(担当者)です。最大226,662名のうち、漏えいした情報の内訳は次のとおりです(2026年11月17日時点)。
情報項目
件数
メールアドレス
226,662件
姓もしくは名
93,862件
電話番号
19,289件
サービス上の顧客管理ID
227,561件
タイミーの公表内容 IT Post編集部 顧客管理IDの件数が、対象人数の最大値を上回っています。同社は、複数事業所にて同一の担当者が登録される可能性があるため、同一メールアドレスに対して複数の顧客管理IDが割り当てられることがあると説明しています。IDの件数を、そのまま人数として数えることはできません。
また、項目ごとの件数がそろっていないことは、全員について氏名と電話番号がそろって漏れたという意味でもありません。公表されているのは項目別の件数であり、どの担当者にどの項目の組み合わせが対応するかまでは示されていません。
「顧客管理ID」はログインIDではない
読み違えやすいのが、顧客管理ID227,561件という項目です。同社は、サービスにログインするためのID、パスワード等の認証情報は含まれていないと明記しています。漏えいした顧客管理IDは、同社サービス上の管理用の識別情報であり、それ自体でログインできる認証情報とは区別されています。
ただし、識別情報が無害という意味ではありません。メールアドレスや担当者名とひも付いた管理IDは、正規の取引連絡を装う文面に「らしさ」を加える材料になります。IDが文面に入っていることを、送信者が正規である証拠として扱わないことが大切です。
経緯——15日に第一報、17日に調査結果、19日に公表
経緯は次のとおりです。2026年11月13日、プレイドが提供する「KARTE」に対して第三者による不正アクセスが行われ、本サービスの利用にあたり同社が連携していたお客様情報の一部が不正に取得されました。同社は、11月15日にプレイドより本事案に関する第一報を受け、その後11月17日に、プレイドによる調査結果の報告を受けました。
対応について同社は、プレイドより報告を受けた後、速やかに事実確認を進めるとともに、プレイドの案内に従い、2026年11月19日にプレイド主体の個人情報保護委員会への連名報告に申し込みを行ったとしています。対象となるお客様には、同社より順次連絡するとともに、新たに公表すべき事実が判明した場合には、速やかにお知らせするとしています。
プレイド側の事案全体の経緯は、プレイド「KARTE」の正規記事 で整理しています。本件は、そのKARTE側の事故が導入企業ごとに公表されている流れの一つです。
ワーカーの情報は対象外——読み違えやすい境界
同社は、サービスを利用する求職者(ワーカー)に関する情報の漏えいはないと明記しています。「タイミーの利用者22万人分の個人情報が漏れた」という読み方は、発表の内容と一致しません。対象は求人事業者側の担当者に限られています。
境界の置き方は実務にも効きます。ワーカー側で本件を理由に必要な対応は、発表からは生じません。一方、事業者側の担当者は、自分の仕事用メールアドレスと電話番号が、なりすましの材料になりうる前提で動く必要があります。同じ226,662という数字でも、どちらの側に立つかで、やることがまるで違います。
事業者担当者が確認しておくこと
同社は、今後、同社やプレイドを装った不審なメール、SMS、電話連絡等が行われる可能性があると注意を呼びかけています。心当たりのない送信元からの連絡や、不審なURL・添付ファイルは開かないよう求めています。同社やプレイドから、メールやSMS等で同社サービスのパスワードや認証情報を尋ねることは一切ありません。
事業者の担当者にとって現実的な入口は、「求人掲載の継続確認」や「請求の確認」を装った連絡です。担当者の姓や名の一部が文面に入っていれば、正規の連絡らしく見えます。振込先の変更や契約情報の更新を求められた場合は、受信したメールへの返信ではなく、登録済みの連絡先や正規の管理画面から照合してください。
IT Postの見方
IT Postでは、本件はKARTE波及の中で「消費者ではなく、取引先担当者の名簿が開いた」事例として異色だと考えます。氏名の片方、仕事用メール、電話番号、顧客管理ID。この組み合わせは、個人へのばらまき型の詐欺よりも、取引の文脈を装うビジネスメール詐欺の材料に近い。請求や掲載をめぐる正規のやり取りの中に紛れ込ませる方が、攻撃者にとっては都合がいいはずです。
もう一点、顧客管理IDが人数を上回るという公表の仕方は、数字の読み方のお手本でもあります。重複の理由を発表の中で先に説明したことで、「227,561人のIDが漏れた」という誤読を未然に防いでいます。件数を出すなら、数え方までセットで出す。KARTE騒動の各社発表の中でも、丁寧な部類です。
今後どうなりそうか
今後の確認点は、対象者への連絡の進み方と、調査の進展による追加情報の有無です。同社は、調査の進展や追加情報に応じて適切に対応するとしています。KARTEのサービス再開の目処は、プレイドの公表でも未定のままです。
新しい公式情報が確認できれば、本記事を更新して整理します。