セキュリティ ベルフェイス、bellSalesAI利用者の氏名とメールの漏えいを確認。件数は調査中のまま、19日から個別連絡が始まる ベルフェイス株式会社は2026年11月18日、利用するプレイド「KARTE」への不正アクセスに関する発表を更新し、「bellSalesAI」利用者の氏名、メールアドレスとイベント情報が外部に漏えいしたことを確認したと公表した。対象件数は調査中。bellSalesAI本体のデータとSalesforce連携データの漏えいは確認されておらず、対象者への個別連絡は11月19日から開始される
まず初めに
商談の中身を賢く整理する道具である。その商談データ本体は無事だった。漏れたのは、裏側のサポート基盤に置いてあった利用者の名簿のほうだ。「本体は無事、周辺から漏れた」という言い回しが、KARTE騒動の合言葉になりつつある
※個人の感想です
何が漏えいしたか——対象は「KARTE Datahub」側の情報
ベルフェイスの発表によれば、同社は、bellSalesAIを利用する顧客へのサポート情報の提供や、システムメンテナンス等の案内を目的として、プレイドが提供する「KARTE」「QANT」「KARTE Datahub」を利用しています。今回、KARTEへの第三者による不正アクセスが確認され、同社がKARTE Datahub上で管理していた一部の情報について、外部に漏えいしたことが判明しました。漏えいした情報の範囲と件数については、引き続きプレイドによる調査が行われています。
区分
ベルフェイスの公表内容
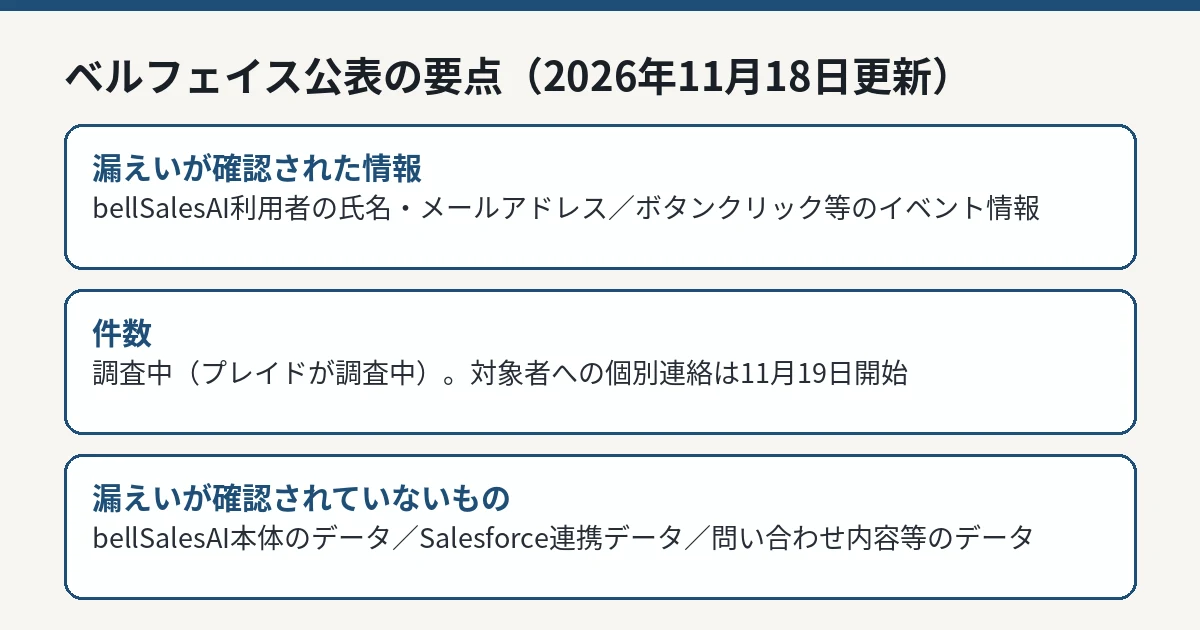
漏えいが確認された情報
bellSalesAIを利用する顧客の氏名、メールアドレス、サービス上でのボタンクリック等のイベント情報
対象データ件数
調査中(確定次第、公式ページで知らせる)
漏えいの対象に含まれていないことを確認
お問い合わせ内容等のデータ
漏えいが確認されていない情報
bellSalesAIで記録・管理されるデータ、Salesforce連携データ
自社データベースへの影響
連携用データベースへの不正アクセスは発生していないことを確認
ベルフェイスの公表内容 IT Post編集部 経緯——13日に止め、17日に漏えいの報告を受けた
経緯は次のとおりです。同社は、プレイド側の対応と並行して、自社の連携用データベースへのアクセス遮断と点検を行っています。
日時
出来事
2026年11月13日 15時頃
プレイドがKARTE全サービスを緊急停止。ベルフェイスはサポートサイトのダウンを検知
2026年11月13日 16時頃
ベルフェイスがKARTEと連携するデータベースへのアクセスを遮断し、自社データベース側への不正アクセスが発生していないことを確認
2026年11月15日 16時頃
プレイドから追加情報を受領
2026年11月17日 18時半頃
プレイドから、情報漏えいの事実に関する報告を受領
2026年11月18日
調査の結果、外部への情報漏えいが確認されたとして発表を更新
2026年11月19日
漏えいが確認された顧客への個別の連絡を開始
プレイド側の事案全体の経緯は、プレイド「KARTE」の正規記事 で整理しています。本件は、そのKARTE側の事故が導入企業ごとに公表されている流れの一つです。
個別連絡の見分け方
同社は、情報の漏えいが確認された顧客に対し、2026年11月19日より、メールで個別の連絡を順次開始します。送信元は同社のサポート用メールアドレスです。同社からの個別の連絡において、URLへのアクセス、ID・パスワード等の入力、添付ファイルの開封をお願いすることはありません。
同社は、本件に関連して、氏名・メールアドレスが悪用されたフィッシング メールや、同社または関係企業を装った不審な連絡が行われる可能性があると注意を呼びかけています。本件に関する問い合わせは、同社の広報担当が窓口です。
経緯の細部を見ると、同社は13日の緊急停止の時点で、プレイドからKARTEに対する不正アクセスの可能性について連絡を受けていました。15日に受領した追加情報では、イベント情報の連携に利用するシークレットキー情報が含まれていた可能性のある事象が示され、17日には漏えいの事実そのものが報告されています。連携に使う認証情報は無効化するなどの対応が行われています。
同社からの個別連絡の送信元は、サポート用のメールアドレスです。同社は、この個別連絡においてURLへのアクセス、ID・パスワード等の入力、添付ファイルの開封をお願いすることはないと明記しています。本件に関する問い合わせの窓口は、同社の広報担当です。
「報告は自社が負う」と明記した点
個人情報保護委員会への報告については、同社はプレイドと連名で報告し、手続きはプレイドが取りまとめるとしています。そのうえで同社は、今回漏えいした情報は、同社がサポートの提供にあたり自ら取得・管理していたものであり、顧客から委託を受けて取り扱っている情報ではないため、報告義務は同社にあると説明しています。顧客が個人情報保護委員会へ報告する必要はない、という案内です。
委託先の事故では「誰のデータで、誰が報告するのか」が曖昧になりがちですが、同社はこの線引きを発表の中で明示しました。
なお、同社が事態を最初に捉えたのは、自社サービスの異常として現れたサポートサイトのダウンでした。連携先の停止が、自社の顧客接点の停止として跳ね返ってくるのも、外部サービスに顧客対応を預ける構成の弱点です。
IT Postの見方
IT Postでは、本件はKARTE波及の中でも、件数が未確定のまま「漏えいの確認」だけが先に確定した段階の公表だと考えます。件数が分からない事故は、利用者にとって一番判断しにくい形です。対象かどうかは個別連絡を待つしかなく、その連絡自体が19日から順次という案内になっています。
対象が法人向けサービスの担当者名簿である点も見落とせません。氏名と業務用メールアドレスの組み合わせは、取引先を装った請求や案内への悪用に直結しやすい情報です。本体の商談データが無事だったことで、事故の評価を軽くしすぎないほうがよいと考えます。
今後どうなりそうか
今後の確認点は、プレイドの調査による対象件数の確定と、対象者の特定が完了した顧客への連絡の進み方です。KARTEのサービス再開の目処は、プレイドの公表でも未定のままです。
新しい公式情報が確認できれば、本記事を更新して整理します。