まず初めに
止めたのは一部機能ではない。計測も、配信も、管理画面も、全部だ。企業のWebサイトやアプリの裏側で、訪問者の動きを記録し、画面やメールで声をかける係が、ある日突然まるごと席を外した。しかも理由は故障ではなく、第三者の不正アクセスである。サービスを止めること自体が被害の拡大を防ぐための「封じ込め」だと同社は説明するが、止まっている間、導入企業の顧客体験は裏側から静かに崩れていく。表のサイトは開くのに、裏の係だけがいない。そういう事故だ。
※個人の感想です
何が起きたのか
株式会社プレイドは2026年11月13日、「当社サービスへの不正アクセスに関するご報告」を公表しました。同社によると、「KARTE」に対する第三者からの不正アクセスを検知したため、緊急メンテナンスとしてKARTE全体のサービスを停止しています。新たに公表すべき事実が判明した際には速やかに知らせるとしています。本件の問い合わせ先は press@plaid.co.jp です。
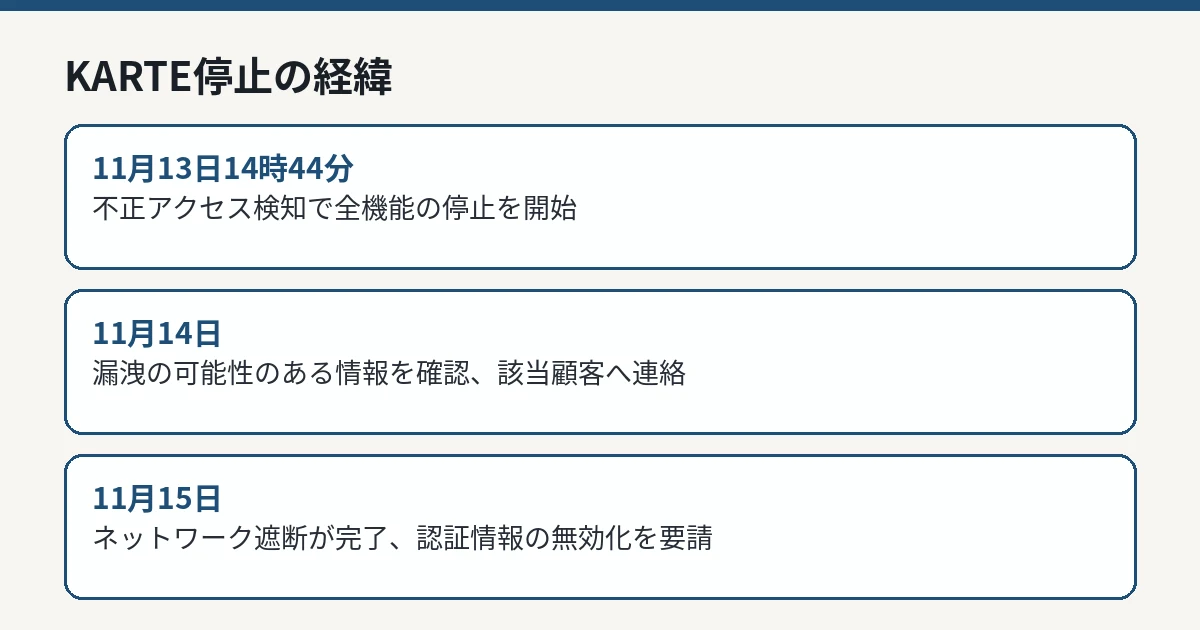
公式ステータスページによれば、インシデントは13日14時44分に作成され、15時00分の投稿で停止の詳細が示されました。対象はKARTEをご利用の全てのプロジェクトで、Web・アプリの計測および各種配信、管理画面の操作など、全てのKARTE機能を停止するとしています。即座に全ての機能が利用できなくなるのではなく、順次停止していく形で、KARTE Messageの一括メール配信は処理の途中で停止する場合があり、KARTE Datahubのジョブフローで処理中のデータ連携は失敗する場合があると明記されました。終了時期は、この時点で未定とされました。
KARTE停止の経緯 IT Post編集部 漏洩の可能性が公表されるまで
ステータスページの更新は、その後も続きました。14日18時03分の更新では、外部に漏洩した可能性のある情報を確認し、該当のお客様にはメールにて連絡したと公表されました。当初の発表では漏洩の有無に触れられていなかったため、この更新で事案の性格が「停止を伴う不正アクセス」から「情報漏洩の可能性を含む事案」へ変わったことになります。ただし、漏洩した可能性のある情報の種類や件数は、この更新でも示されていません。
15日10時37分の更新では、引き続き影響範囲を調査中で大きな続報はない状態とされ、再開の目処は未定のままでした。同日16時01分の更新では、今回の全体停止が、同社管理下のシステムにおける被害拡大と継続的な情報流出を防ぐための「封じ込め(隔離・遮断)」を最優先とした緊急措置であることが説明され、対象環境のネットワーク遮断は完了しており、新たな不正アクセスや継続的な情報流出は食い止められている状態だと公表されました。現在は、サービス停止前までに生じた事実関係と影響範囲の詳細な調査を進めている段階とされています。
同日20時52分の更新では、漏洩した可能性のある情報を確認し、該当のお客様には「KARTEの不具合・障害等の連絡先として登録されているメールアドレス等」への連絡を開始したことが示されました。あわせて、既に連絡済みの顧客に対しても重ねて、KARTEと外部サービスとの連携用認証情報(シークレットキー、アクセストークン等)の無効化作業を実施するよう要請されています。認証情報の無効化が求められているということは、連携の鍵そのものが影響範囲に含まれ得る、という前提での案内です。
導入企業と利用者への影響
KARTEは、企業のWebサイトやアプリに組み込まれ、訪問者の行動計測や、画面上のメッセージ、メールなどの配信に使われるCXプラットフォームです。そのため、停止の影響はプレイド1社にとどまりません。導入企業のサイトでは、KARTEを使った案内表示の一部が止まるといった影響を、利用企業側が自ら公表する例も出ています。
一般の利用者が直接行う操作は、現時点では示されていません。自分が使う企業のサービスがKARTEを導入しているかどうかは、利用者側からは見えにくいのが実情です。対象となる情報の内容や件数が公表されていないため、利用者としては、利用している企業からの個別の案内が出ていないかを確認し、不審なメールや連絡に注意する段階にあります。
一方、KARTEを導入している企業の担当者には、具体的な作業が求められています。第一に、連携用認証情報の無効化です。同社の要請に沿って、シークレットキーやアクセストークンを無効化し、必要に応じて再発行の手順を確認してください。第二に、ステータスページの定期確認です。同社は定期的に進捗を更新するとしています。第三に、自社サイトでKARTEに依存している表示や配信が止まっていないかの確認です。計測が止まっている期間のデータは後から戻らないため、分析や配信の計画への影響も見込んでおく必要があります。
委託先の基盤が止まる構図は、COMSBI(SaaS版)の不正アクセスで複数の導入企業に影響が広がった事案 とも重なります。自社のシステムが無事でも、預けた先の事故で自社の顧客対応が始まる。その前提で、委託先のステータス確認を運用に組み込んでおくことが、導入企業側の備えになります。
11月16日の公表で確定したこと
11月16日にプレイドが公表した「不正アクセスによる個人情報を含む可能性のある情報等の漏えいに関するお詫びとお知らせ」では、侵入の経路と漏洩した情報が具体的に示されました。
侵入の経緯は次のとおりです。11月13日未明、第三者が同社サーバーの脆弱性を悪用して、システムやデータベースの接続用認証情報を窃取し、データベース等からデータを外部に読み出しました。窃取した認証情報を用いて同社アカウントを乗っ取り、管理画面への不正アクセスも発生しました。同社は同日8時59分に不正アクセスを検知し、窃取された認証情報の無効化等を実施したうえで、14時27分頃からサーバーの停止を開始し、15時23分頃までに封じ込め対応を完了したとしています。遮断以降、同社システムへの新たな不正アクセスは確認されていません。
現時点で漏洩を確認した情報は、3つに分かれます。第一に、KARTEのアカウントとして登録されているメールアドレス79,249件。第二に、KARTEと外部サービスとの連携に使用する認証情報(シークレットキー、アクセストークン等)で、対象件数は調査中です。第三に、利用企業が自社の顧客情報(会員情報など)をKARTEで活用するために取り込んでいたデータの一部(「紐付けテーブル」機能で取り込まれたデータ等)で、取り込む項目は利用企業が決めているため、内容によっては個人情報が含まれる可能性があります。こちらも対象件数は調査中です。
同社は、漏洩の対象となった利用企業には個別に連絡を行っているとし、個人情報保護委員会への報告および警察への相談を進めています。利用企業へのお願いとして、KARTEと外部サービスとの連携機能を使っている場合は、連携用の認証情報の無効化を求めています。無効化されない場合、連携先サービスへの不正アクセスにより、意図しないデータの書き込みや漏洩などの被害が生じるおそれがあるとしています。また、登録メールアドレス宛てに同社をかたる不審なメールが届く可能性への注意も呼びかけています。
今後の見通しとして、影響範囲を確定するための調査を継続し、フォレンジック調査とサービス再開に向けた外部セキュリティ調査を予定しています。KARTEのサービス再開の時期は現時点では未定で、再発防止策は調査結果を踏まえて策定し公表するとしています。ステータスページの11月16日20時52分の更新でも「大きな続報はない状態」とされ、次回更新は11月17日11時頃を目処とされています。
11月18日の進捗——対象の特定と案内の検討へ
ステータスページの11月18日10時59分の更新では、進捗が示されました。漏洩を確認したデータのうち、利用企業が取り込んだデータの一部については、申請のあったお客様へのデータ送付を順次対応しているとしています。
調査については、対象のデータ及びお客様の特定、並びにお客様へのご案内の方法を検討する段階となっており、検討が済み次第、対象のお客様への連絡を開始すると明記されました。前日までの「連絡する準備を開始」という段階から、特定と案内方法の検討へ進んだ形です。
また、サービス停止の影響で閲覧できなくなっていたKARTEおよびKARTE関連サービスの利用規約一覧ページを新たに公開したとしています。サービス再開の目処は、現時点では未定のままです。次回更新は同日16時ごろを目処とされています。
IT Postの見方
IT Postでは、本件で見るべき点は2つあると考えます。1つは、検知したその日に全機能を止めるという、封じ込めを最優先した判断の速さです。計測・配信基盤を全部止めることは導入企業への影響が極めて大きく、踏み切りにくい決断ですが、継続的な流出を止めるためには遮断しかない場面があります。15日の更新で「新たな流出は食い止められている状態」とまで言えたのは、この判断の結果です。
もう1つは、情報の出し方です。11月16日の公表で、侵入経路と漏洩した情報の区分、登録メールアドレスの件数までが示され、初報から3日で「可能性」から「確定と内訳」へ進みました。一方で、連携用認証情報と取り込みデータは件数が調査中のままで、導入企業の先にいる一般の利用者が自分の情報に関係するのかは、依然として利用企業ごとの個別連絡に委ねられています。鍵そのものが漏れた事案では、無効化の徹底が被害の広がりを決めるため、対象企業側の対応完了をどう確認するかが焦点になります。
今後どうなりそうか
今後の確認点は、第一に連携用認証情報と取り込みデータの対象件数の確定、第二にフォレンジック調査の結果と再発防止策、第三にサービス再開の目処です。同社はステータスページで定期的に進捗を更新するとしています。再開は、調査の完了と安全性の確認が前提になるため、停止からさらに時間がかかる可能性があります。
新しい公式情報が確認できれば、本記事を更新して整理します。
(初出は2026年11月16日公開です。2026年11月17日に11月16日の会社公表を、2026年11月18日に同日10時59分のステータス更新(対象の特定と案内方法の検討段階への進捗、利用規約一覧ページの公開)を反映して更新しました)