IT Post

by Rice Studio Lab


記事を検索
文字サイズ
ふりがな
セキュリティ

Jリーグ、チケット利用者2,383,073件などの漏えいを確認。氏名とパスワードは対象外、漏れた中心は内部の識別子だ

公益社団法人日本プロサッカーリーグ(Jリーグ)は2026年11月18日、公式サービスで情報案内に利用するプレイド「KARTE」への不正アクセスで、利用者情報の一部が漏えいしたことを確認したと公表した。Jリーグチケット/WEリーグチケットは2,383,073件で項目はシステム内部のユーザー識別子、生年月日、性別、都道府県、市区町村。J.League Fantasy Cardは543件でメールアドレスを含む。JリーグID、ログインパスワード、クレジットカード情報は連携・登録がなく対象外

30秒で分かる結論

  • 公益社団法人日本プロサッカーリーグ(Jリーグ)は2026年11月18日、公式サービスでお預かりしているお客様情報の一部が、同サービスに関連する情報案内に利用している外部ウェブツールへの不正アクセスふせいあくせすにより漏えいしたことを確認したと公表しました。外部ウェブツールは、株式会社プレイドが提供する「KARTE」です。
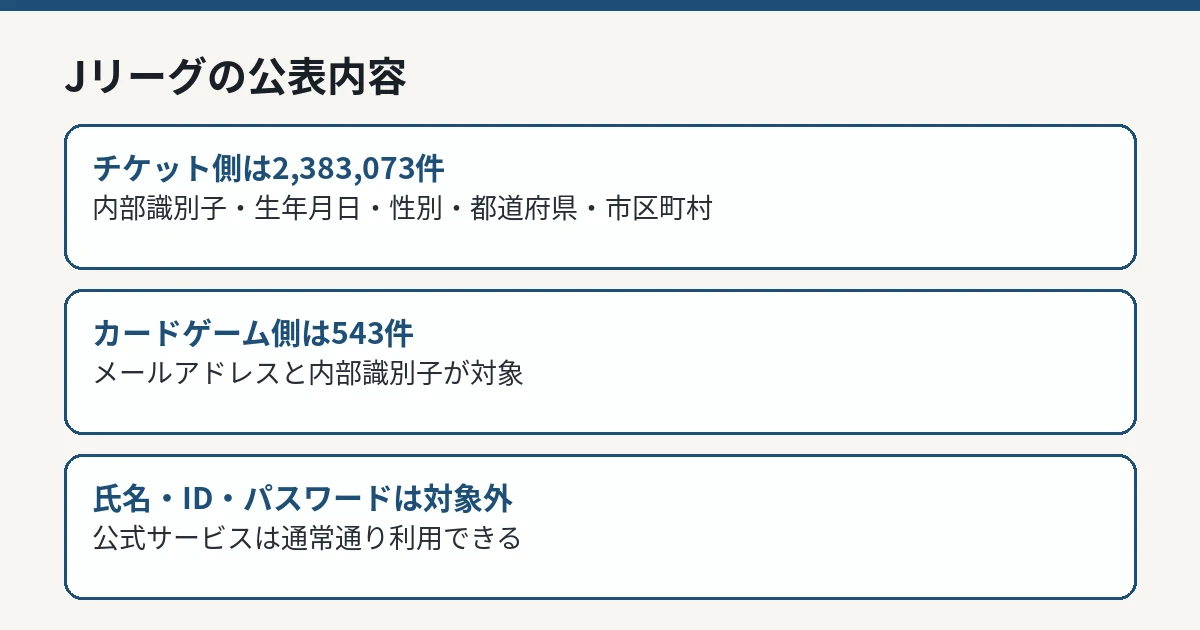
  • 対象は、公式チケット販売サイト「Jリーグチケット」「WEリーグチケット」の2,383,073件(うちWEリーグチケット14件)と、公式デジタルカードゲーム「J.League Fantasy Card」の543件です。チケット側の項目はシステム内部のユーザー識別子、生年月日、性別、都道府県、市区町村で、カードゲーム側の項目はメールアドレスとシステム内部のユーザー識別子です。
  • 氏名、JリーグID、ワンタッチパスID、ログインパスワード、クレジットカード情報は、「KARTE」への連携・登録がなく、本件による漏えいが無いことを確認したとしています。対象サービスを含むJリーグ公式サービスは通常通り利用できます。
この記事の目次 8項目
出典を確認する(2件)
サッカースタジアムの入場ゲートで、開いたチケット箱から光るタグが漂う様子とロボット係員を描いた編集部の生成イラスト
生成イラスト。実在の画面やロゴは含まない IT Post編集部

まず初めに

238万件超と聞くと身構える。だが発表を最後まで読むと、漏れた中心は名前でも住所でもなく、「意味を持たせずに割り当てられた」内部の番号と、属性の断片である。派手な数字の割に中身は地味、というKARTE騒動らしい一幕だ。地味だから安全、とは言わない。だが慌て方まで数字に合わせる必要はない ※個人の感想です

公表の内容——サービスごとに項目も件数も違う

Jリーグの発表によれば、対象サービスは公式チケット販売サイト「Jリーグチケット」「WEリーグチケット」と、公式デジタルカードゲーム「J.League Fantasy Card」です。両サービスの一部機能で、サイト上でお客様への情報案内を行う目的で「KARTE」を利用していました。

漏えいが確認された情報は、サービスごとに次のとおりです。システム内部のユーザー識別子とは、Jリーグ公式サービスで、サービス内でお客様を識別するため、意味を持たせずに割り当てられたシステム内部で使用している管理情報のことで、JリーグIDやメールアドレスではありません。

対象サービス 対象件数 漏えいした情報項目(一部または全部)
Jリーグチケット/WEリーグチケット 2,383,073件(うちWEリーグチケット14件) システム内部のユーザー識別子、生年月日、性別、都道府県、市区町村
J.League Fantasy Card 543件 メールアドレス、システム内部のユーザー識別子
Jリーグ公式発表の図解カード
Jリーグの公表内容 IT Post編集部

対象外の情報——IDもパスワードもカードも連携なし

同リーグは、JリーグID、ワンタッチパスID、ログインパスワード、クレジットカード情報は、「KARTE」への連携・登録がなく、本件による漏えいが無いことを確認したとしています。発表の冒頭でも、漏えいした情報には氏名、ログインパスワード、クレジットカード情報等は含まれていないと明記しています。

そのため、本件を理由にJリーグIDのパスワード変更をお願いすることは現時点でない、と同リーグは案内しています。チケットの購入履歴そのものが漏れた、という発表でもありません。対象の線引きは「情報案内に使っていた外部ツールへ連携していた範囲」に限られています。

経緯——13日に公表、17日に詳細データを受領、18日に判断

経緯は次のとおりです。

日付 出来事
2026年11月13日 プレイドが「KARTE」への不正アクセスを公表
2026年11月15日 プレイドからJリーグ公式サービス関連情報の漏えいに関する報告を受領
2026年11月17日 プレイドから漏えいが確認された詳細データを受領し、解析調査を実施
2026年11月18日 調査の結果、一部個人情報の漏えいに該当すると判断し、公表

現在、「KARTE」に関連するサービス提供、およびJリーグからのデータ連携は停止しています。同リーグは、「KARTE」へのデータ連携に使用していた認証情報はすでに変更を完了しており、変更前後に不審なアクセスがなかったことを確認したとしています。

プレイド側の事案全体の経緯は、プレイド「KARTE」の正規記事で整理しています。本件は、そのKARTE側の事故が導入企業ごとに公表されている流れの一つです。

退会済みの利用者も対象に含まれる

同リーグの案内によれば、退会済みのお客様の情報も対象に含まれています。情報の漏えいが確認されたお客様に対しては、順次メールにて連絡するとしています。

問い合わせ先は、Jリーグチケット・WEリーグチケットが本件専用窓口(info20261118@j-league.or.jp)、J.League Fantasy Cardが本件専用窓口(info20261118@fantasy-fc.com)です。同リーグは、個人情報保護委員会等の関係機関への報告を行い、今後の調査結果を踏まえ、安全管理措置の徹底と再発防止に努めるとしています。

利用者が確認しておくこと

同リーグは、Jリーグや関係会社を装ったメール等には十分に注意するよう呼びかけています。不審なメールを受信した場合は、添付ファイルの開封や本文中のURLへのアクセスは行わず、削除するよう求めています。Jリーグ公式サービスが本件に関し、メール等でパスワードやクレジットカード番号等の重要な情報を尋ねることはありません。

チケット側の対象者にはメールアドレス自体が含まれていませんが、対象者への連絡はメールで行われます。カードゲーム側の543件にはメールアドレスが含まれます。どちらの場合も、案内を装った連絡と見分けるため、公式発表はメール内のリンクからではなく、公式サイトから確認してください。

IT Postの見方

IT Postでは、本件は「件数の大きさと、1件あたりの情報の薄さが、最も離れた事例」の一つだと考えます。238万件超という数字だけ見れば重大事故ですが、チケット側の中身は内部識別子と属性情報で、氏名も連絡先も含まれていません。漏れた情報だけでは、誰のチケットかを外部の人間が特定する材料にはなりにくい構成です。
ただし、薄いことは無力であることと同義ではありません。生年月日、性別、市区町村の組み合わせは、他の漏えい情報と突き合わせれば個人の輪郭を補強する材料になります。単体では地味な情報が、束ねられたときに意味を持つ。KARTE騒動の各社発表を横に並べて読む意味は、まさにそこにあります。

今後どうなりそうか

今後の確認点は、対象者へのメール連絡の進み方と、解析調査の続報です。KARTEのサービス再開の目処は、プレイドの公表でも未定のままです。

新しい公式情報が確認できれば、本記事を更新して整理します。

情報源

「一次情報」は資料の出所を示す区分で、編集部による独立した実測や、すべての主張の実証を示すものではありません。確認の範囲や未確認の点は、本文の説明と併せてご覧ください。

この記事を共有する

  • セキュリティ

    「KARTE」の漏洩が確定、登録メールアドレス79,249件と外部連携の鍵まで。侵入はサーバーの脆弱性から、再開は未定のまま

    株式会社プレイドは2026年11月16日、CXプラットフォーム「KARTE」への不正アクセスについて、漏洩が確認された情報を公表した。KARTEのアカウントとして登録されているメールアドレス79,249件、外部サービスとの連携に使うシークレットキーやアクセストークン、利用企業が取り込んだデータの一部が対象。侵入は11月13日未明、第三者がサーバーの脆弱性を悪用して接続用認証情報を窃取したものと判明した。サービス停止は継続し、再開時期は未定

    約13分で読めます

  • セキュリティ

    DHC、顧客情報約1,911万件の漏えいを確認。KARTE波及で最大級の件数、氏名とメールと生年月日までが対象に

    株式会社ディーエイチシーは2026年11月18日、利用するプレイド「KARTE」への不正アクセスで、顧客情報約1,911万件が外部に漏えいしたことを確認したと公表した。対象は氏名、メールアドレス、生年月日、年齢、性別、会員ID、メールマガジンの配信設定に関する情報。オンラインショップのログインパスワードと、決済に必要なクレジットカード情報は含まれていない

    約6分で読めます

  • セキュリティ

    ポケットマルシェ、消費者944,885人と生産者10,164人の情報漏えいを確認。メールアドレスは959,452件、退会者も対象だ

    株式会社雨風太陽は2026年11月18日、産直ECサービス「ポケットマルシェ」がお客様情報の管理・案内に利用しているプレイド「KARTE」への不正アクセスで、連携していた個人情報の一部が外部に漏えいしたことが判明したと公表した。対象は消費者ユーザー944,885人と生産者・生産者サブアカウントユーザー10,164人で、いずれも退会済みを含む。項目は会員ID、メールアドレス、メール配信の可否に関する設定、ニックネーム(一部)、生産者氏名(一部)。ログインパスワードとクレジットカード情報は連携しておらず漏えいは確認されていない

    約6分で読めます

  • セキュリティ

    タイミー、求人事業者の担当者最大226,662人の情報漏えいを確認。漏れたのは働き手ではなく、店と会社の連絡先だ

    株式会社タイミーは2026年11月19日、利用しているプレイド「KARTE」への不正アクセスで、サービスを利用する求人事業者の担当者情報の一部が外部に漏えいしたことが判明したと公表した。影響を受ける可能性のある担当者は最大226,662名(2026年11月17日時点)で、項目はメールアドレス226,662件、姓もしくは名93,862件、電話番号19,289件、サービス上の顧客管理ID227,561件。ログインID、パスワード等の認証情報は含まれておらず、求職者(ワーカー)に関する情報の漏えいはない

    約6分で読めます

  • セキュリティ

    シャープ「COCORO STORE」、最大3,264,445件に流出のおそれ。氏名とメールは「確認されていない」、数字は確定ではない

    シャープ株式会社は2026年11月19日、公式通販「COCORO STORE」でマーケティング用途で利用しているプレイド「KARTE」が2026年11月13日に第三者による不正アクセスを受け、連携していた顧客情報の一部が外部に流出したおそれがあることが判明したと公表した。流出のおそれがある情報は年齢、生年月日、性別、KARTE上での顧客識別IDで、対象件数は最大3,264,445件(2026年11月15日判明分)。氏名、住所、メールアドレスの流出は現時点で確認されておらず、パスワードとクレジットカード情報はKARTEに連携していない

    約6分で読めます

  • セキュリティ

    NTTソルマーレ、コミックシーモア最大約13万件とMangaPlaza最大約117万件の流出を確認。本体の事故とは別腹だ

    NTTソルマーレ株式会社は2026年11月18日、電子書籍ストア「コミックシーモア」と海外向け電子書籍ストア「MangaPlaza」で利用しているプレイドのマーケティング支援ツール「KARTE」への不正アクセスで、連携していた一部のお客様情報が流出したと公表した。コミックシーモアは最大約13万件で項目はハッシュ化された会員番号、メールアドレス、ニックネーム、性別、生年月日、年齢層。MangaPlazaは最大約117万件でメールアドレスは含まれない。氏名、住所、クレジットカード情報、パスワードの流出はない。本件は両サービス本体への不正アクセスではない

    約6分で読めます

用語辞典へ