セキュリティ DHC、顧客情報約1,911万件の漏えいを確認。KARTE波及で最大級の件数、氏名とメールと生年月日までが対象に 株式会社ディーエイチシーは2026年11月18日、利用するプレイド「KARTE」への不正アクセスで、顧客情報約1,911万件が外部に漏えいしたことを確認したと公表した。対象は氏名、メールアドレス、生年月日、年齢、性別、会員ID、メールマガジンの配信設定に関する情報。オンラインショップのログインパスワードと、決済に必要なクレジットカード情報は含まれていない
まず初めに
約1,911万件である。KARTE騒動で各社が名簿の枚数を競うように公表してきたが、DHCの数字はその中でも頭一つ抜けた。しかも中身が軽くない。識別子と属性だけの会社も多い中で、ここは氏名とメールアドレスと生年月日までそろっている。「化粧品を買っただけなのに」という利用者のぼやきが、そのまま届きそうな事故だ
※個人の感想です
公表の内容——対象は7項目、件数は約1,911万件
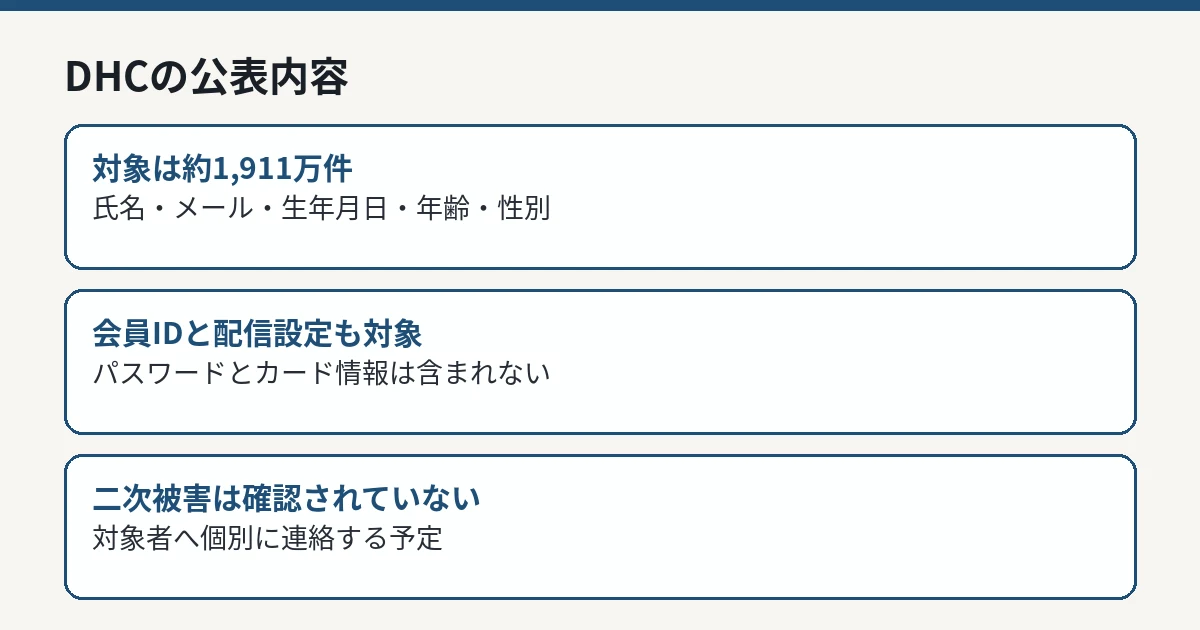
ディーエイチシーの発表によれば、対象となる情報は、お客様の氏名、メールアドレス、生年月日、年齢、性別、会員ID、メールマガジンの配信設定に関する情報です。対象となる件数は約1,911万件とされています。
同社は、オンラインショップへのログインパスワードは含まれていないと明記しています。また、現時点で確認されている対象情報には、クレジットカード番号、有効期限、セキュリティコードなどの決済に必要なクレジットカード情報は含まれていません。
区分
ディーエイチシーの公表内容
対象件数
約1,911万件
対象項目
氏名、メールアドレス、生年月日、年齢、性別、会員ID、メールマガジンの配信設定に関する情報
対象外の明記
オンラインショップのログインパスワード、決済に必要なクレジットカード情報(番号・有効期限・セキュリティコード)
二次被害
現時点で確認されていない
DHCの公表内容 IT Post編集部 経緯——13日に連絡を受け、認証情報の無効化を実施
経緯は次のとおりです。2026年11月13日、プレイドから、同社の提供するサービス「KARTE」への第三者による不正アクセスが発生した旨の連絡を受けました。その後の同社による調査により、同社が「KARTE」に連携していたお客様情報が外部に漏えいしたことが確認されたとの報告を受けました。
同社は、11月13日に本件を認識した後、「KARTE」と外部サービスの連携に使用していた認証情報の無効化など、二次被害防止のために必要な対応を実施しています。また、プレイドに対し、漏えいした情報および影響範囲について詳細な確認を求めるとともに、関係機関とも連携し、必要な対応を進めています。本件については、同社はプレイドと連名で、個人情報保護委員会へ報告を行う予定です。
プレイド側の事案全体の経緯は、プレイド「KARTE」の正規記事 で整理しています。本件は、そのKARTE側の事故が導入企業ごとに公表されている流れの一つです。
KARTE波及の中での位置づけ
KARTEをめぐっては、各社が自社分の対象を相次いで公表しています。件数の数え方は会社ごとに違うため単純な合算はできませんが、規模と項目の組み合わせで見ると、本件は波及の中でも重い部類に入ります。
企業
公表した対象(各社の公表値)
主な項目
DHC
約1,911万件
氏名、メールアドレス、生年月日、年齢、性別、会員ID、配信設定
JINS(ジンズ)
最大約1,829万アカウント
会員ID、メールアドレス、姓、生年月日など
CAMPFIRE
5,819,779件
メールアドレス、ハッシュ化されたユーザーID
シャープ(COCORO STORE)
最大3,264,445件(流出のおそれ)
年齢、生年月日、性別、KARTE上の顧客識別ID
件数だけなら「最大級」で終わる話ですが、本件で見逃せないのは、氏名とメールアドレスと生年月日が同じ対象に含まれている点です。この3つがそろうと、本人を名指しした連絡や、本人確認の手がかりを装った連絡が作りやすくなります。
利用者が確認しておくこと
同社は、万一、本件に関連して同社を装った不審なメールを受信した場合は、メールに記載されたリンクや添付ファイルを開いたり、個人情報やパスワードなどを入力したりしないよう注意を呼びかけています。現時点において、本件に起因すると考えられる不正利用などの二次被害は確認されていません。
本件の対象となるお客様には、同社が保有する連絡先宛てに、個別に連絡する予定です。問い合わせ先は、お問い合わせ専用ダイヤル(0120-087-370、受付時間9時から17時、土日祝含む)と、株式会社ディーエイチシー お客様相談室(0120-575-391、受付時間9時から17時、日・祝日を除く)です。
対象者への個別連絡が始まれば、その連絡自体を装ったメールも出回りやすくなります。案内が届いたら、メール内のリンクからではなく、公式サイトから窓口を確認するのが安全です。
対象かどうかの確認手段は「個別連絡待ち」
同社の発表では、対象となるお客様には、同社が保有する連絡先宛てに個別に連絡する予定とされています。その場で自分が対象かどうかを照合できる仕組みは、発表の中では案内されていません。
対象件数が約1,911万件という規模になると、個別連絡が一巡するまでにも時間がかかります。その間、利用者側でできるのは、連絡を装ったメールへの警戒と、公式サイトの発表の確認です。個人情報保護委員会への報告は、プレイドと連名で行う予定とされています。報告や連絡の進み具合が、次の公表でどこまで具体化するかが、本件の次の節目です。
IT Postの見方
IT Postでは、本件はKARTE波及の中で「件数と中身の両方が重い」数少ない事例だと考えます。多くの会社の公表は、識別子や属性情報が中心で、直接連絡を取るための情報は含まれていないという線引きがありました。本件は違います。氏名とメールアドレスが対象に入っている時点で、フィッシング の宛先リストとしての完成度が一段上がります。
もう一つは、連携していた情報の幅です。メールマガジンの配信設定まで含めて連携されていたということは、配信に必要な範囲を超えた顧客プロファイルが、分析・配信の基盤側に置かれていたことになります。預ける情報をどこまで絞っていたかという、KARTE騒動全体を貫く問いが、ここでもそのまま当てはまります。
今後どうなりそうか
今後の確認点は、対象者への個別連絡の開始と、プレイド側の調査で影響範囲がどう確定するかです。同社は、新たに公表すべき事実が判明した場合には、速やかにお知らせするとしています。KARTEのサービス再開の目処は、プレイドの公表でも未定のままです。
新しい公式情報が確認できれば、本記事を更新して整理します。