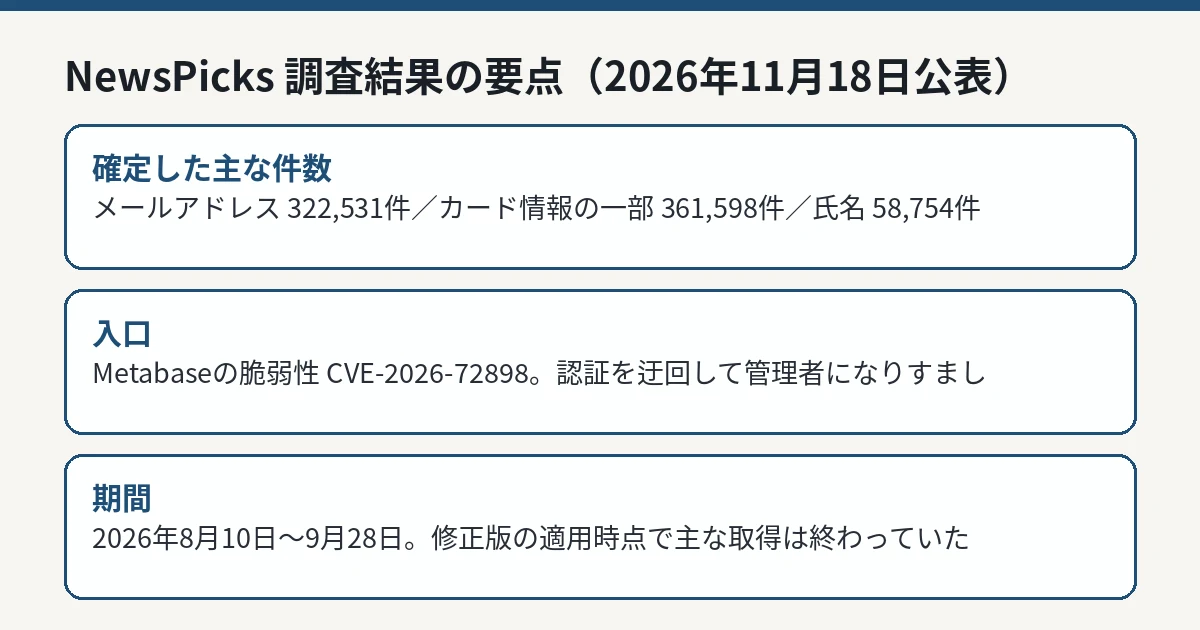
セキュリティ NewsPicksの漏えい、件数が確定。カード情報の一部361,598件、入口は修正版を当てる前に開いていた 株式会社ユーザベースは2026年11月18日、「NewsPicks」への不正アクセスの調査結果を公表した。BIツール「Metabase」の脆弱性CVE-2026-72898で多要素認証と権限制御が迂回され、メールアドレス322,531件、クレジットカード情報の一部361,598件などの漏えいが確定した。修正版への更新は脆弱性の公表から6日後(3営業日後)だったが、その時点で主な取得は終わっていた
まず初めに
鍵は二重に掛けてあった。なのに侵入者は鍵穴ではなく、壁そのものをすり抜けて入ってきた。しかも壁を直し終わった頃には、荷物はとっくに運び出されていた。「早く直したのに間に合わなかった」という、防御側にとって一番むなしい負け方である
※個人の感想です
最終報告で確定した件数
ユーザベースの発表によれば、外部の専門機関の助言のもとで検証した結果、漏えいした情報と件数は次のとおり確定しました。10月9日の第二報では漏えいの可能性がある最大想定件数が示されていましたが、精査の結果、件数は減少しました。漏えいした情報の項目に変更はありません。件数は情報の項目ごとの数であり、そのまま人数を表すものではありません。
情報の種類
確定した件数
メールアドレス
322,531件
氏名
58,754件
生年月日
27,194件
配送先住所・宛名
30,906件
所属(勤務先など)
64,572件
所属先の電話番号
28,013件
所属先の役職の7分類
272,392件
ウェブ決済に関わるクレジットカード情報の一部
361,598件
取引先等の運営担当窓口名と連絡先メールアドレス
122件
クレジットカード情報の一部とは、カード名義、有効期限、カード番号の下3桁あるいは下4桁を指します。カード番号の全体は決済代行会社が管理しており、同社のシステムには保存されていないため、漏えいしていません。セキュリティコードも同社では保存していません。
ユーザベースの公表内容 IT Post編集部 攻撃の流れ——公表から4日で始まっていた
攻撃の経緯は次のとおりです。攻撃者は、ログイン前に悪用できるSQLインジェクション の脆弱性を利用し、多要素認証を迂回して管理者になりすましました。その後、管理者権限のAPIキーを作成し、Metabaseに接続されていたデータベースから不正にデータを取得しました。攻撃元のIPアドレスは、国外を含む7件でした。
日付
出来事
2026年8月10日
攻撃開始。Metabaseによる脆弱性の公表から4日後で、CVE番号が割り当てられる前だった
2026年8月14日
JPCERT/CCが本脆弱性に関する注意喚起を公表
脆弱性の公表から6日後(3営業日後)
ユーザベースが修正版への更新を実施。この時点で個人情報の取得はすでに行われていた
2026年9月28日
不正アクセスの期間の末日。攻撃者が作成したAPIキー等が残存し、断続的なアクセスが続いた
2026年10月8日
JPCERT/CCの注意喚起を受けて自主調査を行い判明。第一報を公表
2026年10月9日
第二報を公表。対象者への個別のメール連絡を開始
2026年11月18日
調査結果を公表。攻撃の手口、漏えいの範囲、原因を確定
Metabaseは、ニュース編成、マーケティング、記事・番組の視聴分析などの業務に利用しているオープンソースのBIツールです。同社では、多要素認証付きのシングルサインオンを経由してアクセス可能な構成としていました。
なぜ防げなかったか——会社自身が挙げた2つの課題
直接的な原因について、同社は、脆弱性がアプリケーションの認証そのものを迂回できるものであったため、多要素認証と権限制御の両方が同時に無効化されたと説明しています。
そのうえで、被害の範囲が広がった要因として、次の2点を挙げています。
課題
同社の説明
管理者権限で参照できる個人情報の範囲と保持期間
分析環境の整備に必要な範囲内で、管理者権限では一部の個人情報を参照できるようにしていた。一時的な業務に用いた情報や、退会済みのお客様の情報の一部も含まれていた
不正アクセスを早期に検知する仕組み
Metabaseの操作記録は保存していたものの、大量のデータ取得などの異常を常時監視する対象とはしていなかった。修正版の適用にとどまり、早期検知の体制が十分ではなかった
対象外の情報と現在の状況
お客様のログインパスワード(ハッシュ化されたものを含む)は、本件で取得された情報に含まれていません。顧客企業とのやり取りの内容が漏えいした事実も確認されていません。
不正アクセスの範囲は、MetabaseおよびMetabaseから接続していた一部のデータベースにとどまっており、NewsPicksのサービス本体(本番環境)を含むその他のシステムへの侵入は確認されていません。侵入経路は検知当日に遮断しており、本件への対応はすべて完了しています。現時点で、本件で取得された情報が不正に利用された事実(二次被害)は確認されていません。
利用者が確認しておくこと
情報が漏えいした可能性のある顧客には、2026年10月9日以降、NewsPicksサポート窓口から個別にメールで連絡が行われています。本件に関する問い合わせ窓口は、メールアドレスと問い合わせフォームが公式発表に掲載されています。
本件を装ったメールが届いた場合は、本文のリンクから情報を入力せず、公式発表に掲載された窓口から確認してください。
IT Postの見方
IT Postでは、本件は「パッチを当てる速さ」だけでは事故を防げないことを示した事例だと考えます。公表から3営業日での修正版適用は、対応として遅い部類ではありません。それでも主な取得は適用前に終わっており、残存したAPIキーが被害の期間を9月28日まで延ばしました。
差が付いたのは、直す速さではなく、突破された後の設計です。管理者がどこまで見られるか、古いデータをいつまで持つか、大量取得を誰が見ているか。この3つは、脆弱性が出る前に決めておくしかない類いの話です。
今後どうなりそうか
再発防止策については、管理ツールへのアクセス制限など侵入を防ぐ対策は実施済みで、保持データのルール整備や監視の強化などは2026年中に完了する見込みとしています。同社は、本件をNewsPicksに限らないユーザベースグループ全体の課題として、情報セキュリティの体制の見直しを進めるとしています。
新しい公式情報が確認できれば、本記事を更新して整理します。