セキュリティ カイテク、解約済みのKARTEに残っていたワーカー情報が流出。「90日以内に消去」の約束は、紙の上だけだった カイテク株式会社は2026年11月17日、2025年1月まで利用していたプレイド「KARTE for App」への不正アクセスで、同社サービス「カイテク」に登録したワーカーの個人情報の一部が流出したと公表した。KARTEの契約は2025年1月末に終了し、利用規約上は契約終了後90日以内に預託データが消去される取り決めだったが、実際にはシステム上に情報が残存していた。対象は2023年2月から2025年1月の登録者の一部で、件数は精査中。パスワード、銀行口座情報、本人確認書類は預託しておらず対象外
まず初めに
解約したはずの道具が、解約から1年10か月後に事故を起こした。しかも残っていたのは「90日以内に消す」という規約の対象データそのものだ。サブスクの解約はボタンを押せば終わるが、データの消去は相手の倉庫の中の話で、外からは見えない。見えない約束が破れたとき、請求書は元の持ち主に届く
※個人の感想です
公表の内容——「残存していた」という一文
カイテクの発表によれば、同社が2025年1月まで利用していた「KARTE for App」が第三者による不正アクセスを受け、「カイテク」に登録のワーカーの個人情報の一部が流出しました。
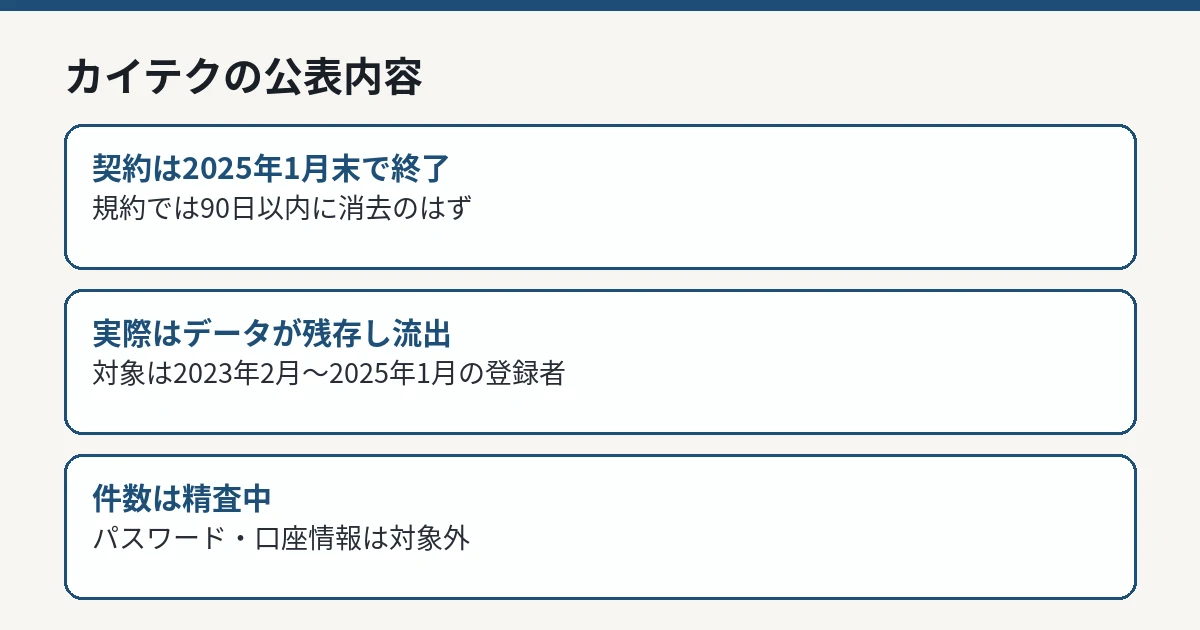
核心は次の説明です。KARTEの契約は2025年1月末に終了しており、同社の利用規約上、当社が預けていた個人情報は契約終了後90日以内に消去されることとなっていました。しかしながら、実際には同社のシステム上に情報が残存しており、このたびの流出に至りました。
対象は、2023年2月から2025年1月の期間に「カイテク」に登録していたワーカーの一部です。対象となるお客様には、メールにて順次個別に連絡するとしています。詳細な件数および対象者の状況については現在精査中で、確定次第お知らせするとしています。
区分
カイテクの公表内容
利用期間
KARTE for Appを2025年1月末まで利用(契約終了)
消去の取り決め
契約終了後90日以内に預託データを消去する規約
実際
データがシステム上に残存し、流出に至った
対象者
2023年2月〜2025年1月に登録したワーカーの一部(件数精査中)
対象外
パスワード、銀行口座情報、本人確認書類(預託していない)
カイテクの公表内容 IT Post編集部 現在のサービスへの影響
同社は、株式会社プレイドから最初の通知を受けた11月15日に、二次被害および不正アクセス拡大を防ぐため、KARTEとのデータ連携API状況等を確認したとしています。
現在、当社はKARTEを利用しておらず、当社サービスのシステムへの不正アクセスもございません、としており、同社サービスは引き続き利用できるとしています。また、本件を重く受け止め、外部委託先の選定基準および委託先に預ける個人情報の範囲を改めて見直し、委託先管理の強化に取り組むとしています。
プレイド側の事案全体は、プレイド「KARTE」の正規記事 で整理しています。本件は、その中でも「契約終了後の残存データ」という、他社とは異なる角度の問題を含んでいます。
委託する側が確認しておくこと
本件が示すのは、契約終了とデータ消去は別の工程だということです。利用をやめた時点で安心せず、消去の完了を証明する報告(消去証明や完了通知)を委託先から受け取っているかが、委託管理の実務上の分かれ目になります。
また、預けるデータの範囲と保存期間を契約時に決めるだけでなく、終了時に「何が・いつ・どう消えたか」を確認する手順を、委託先管理のチェックリストに入れておくことが再発防止の具体策です。これはKARTEに限らない、SaaS全般の話です。
KARTE事案全体の中での位置付け
本件の発生源であるプレイドの発表(2026年11月16日)によれば、攻撃者は11月13日未明に同社サーバーの脆弱性ぜいじゃくせい を悪用し、システムやデータベースへの接続用認証情報を窃取したうえで、データの外部読み出しと管理画面への不正アクセスを行いました。同社は同日8時59分に異常を検知し、14時27分頃からサーバー停止を開始、15時23分頃までに認証情報の無効化や攻撃元通信の遮断といった封じ込めを完了したとしています。
プレイド自身が漏えいを確認したのは、KARTEアカウントとして登録されたメールアドレス79,249件、外部連携用の認証情報、利用企業が取り込んだデータの一部です。導入企業がKARTEに何を取り込んでいたかは企業ごとに異なるため、同じ事故でも、企業が公表する項目と件数は大きく異なります。各社の件数を単純に合算して「被害人数」とすることはできません。
サービスの再開時期は未定のままです。導入企業の公表は11月17日以降も続いており、本件もその一連の公表の中に位置します。
なりすましへの備え——共通の確認手順
KARTE事案全体を通じた注意点として、漏えいした情報を使った「なりすまし」への備えが挙げられます。具体的な手順は次のとおりです。
第一に、企業からの案内はメール内のリンクからではなく、普段使っている公式アプリや、ブックマークした公式サイトから確認します。差出人の表示名やロゴは偽装できるため、それだけでは本物と判断できません。第二に、パスワードや認証コード、クレジットカード情報の入力を求める連絡には応じません。公表した企業の多くが、自社からそのような入力をお願いすることはないと明記しています。第三に、同じパスワードを複数のサービスで使い回している場合は解消します。今回の対象にパスワードが含まれていない事案でも、別の漏えいと組み合わされるリスクは残るためです。
身に覚えのない連絡を受け取った場合は、本文のリンクを開く前に、公式サイトのお知らせ一覧に同じ案内が出ているかを確認してください。
IT Postの見方
IT Postでは、本件はKARTE事案の中で最も「委託の終わり方」を考えさせる事例だと考えます。現役の利用企業は、預けている間の管理を問われます。しかしカイテクは、預けるのをやめた後の管理を問われた。規約に消去期限が書かれていても、実行されたかどうかは委託先の中の問題で、事故が起きるまで外からは分かりません。
「解約したから関係ない」が通用しない以上、SaaSの棚卸しは「使っているもの」だけでなく「やめたもの」まで含めて行う必要があります。やめたサービスのリストと、それぞれの消去確認の有無が、今後の委託管理の新しい点検項目になります。
今後どうなりそうか
今後の確認点は、精査後の対象件数と、残存していた理由についてのプレイド側の説明です。カイテクは、確定次第お知らせするとしています。
新しい公式情報が確認できれば、本記事を更新して整理します。