セキュリティ SMBC日興証券の持株会システムに不正アクセス、最大56,487名の個人情報が漏えい。振替先口座情報まで含まれていた SMBC日興証券は2026年11月11日、持株会事務の受託業務で使うシステムへの不正アクセスで、持株会の会員最大56,487名の個人情報が漏えいしたと発表した。対象は持株会名や投資銘柄、持分残高、振替先口座情報など。11月9日に確認して同日中に遮断し、原因と影響範囲の調査が続く
まず初めに
持株会というのは、地味である。毎月の給料から少しずつ自社株を買い、配当と残高が静かに積み上がっていく。派手な取引画面もなければ、値動きに一喜一憂する仕組みでもない。その地味な台帳の置き場が、今回の現場である。漏れたのは連絡先の名簿ではなく、誰がどの銘柄をどれだけ持ち、配当の振替先がどこか、という資産の中身に近い情報だった。件数の大きさより先に、この中身の重さを直視すべき事案だと思う。
※個人の感想です
何が起きたのか
SMBC日興証券は、企業の持株会から会員持分計算事務などの業務を受託し、持株会とその会員に「持株会管理システム」を提供しています。同社の2026年11月11日付の発表によると、このシステムが第三者からの不正アクセスを受け、一部の持株会の会員の個人情報が外部に漏えいしたことが確認されました。
持株会とは、従業員が毎月の給与などから一定額を拠出し、自社の株式を共同で買い付ける仕組みです。証券会社は、持分の計算や配当の処理、会員情報の管理といった事務を企業側から受託します。今回のシステムは、まさにその事務の台帳に当たるもので、一般の証券口座の取引システムとは役割が異なります。同社の発表でも、本システムの位置づけは「持株会事務受託業務において使用しているシステム」と説明されています。
経緯は次のとおりです。2026年11月9日(月)、同社は受託業務で使用しているシステムへの不正アクセスを確認しました。同日中に、被害拡大の防止を最優先として当該システムへのアクセスを遮断し、サービスを一時停止しました。その後の調査の過程で、今回の情報漏えいを確認するに至った、と説明しています。侵入の経路や原因については、現時点で公表されておらず、関係各所と連携して調査中です。
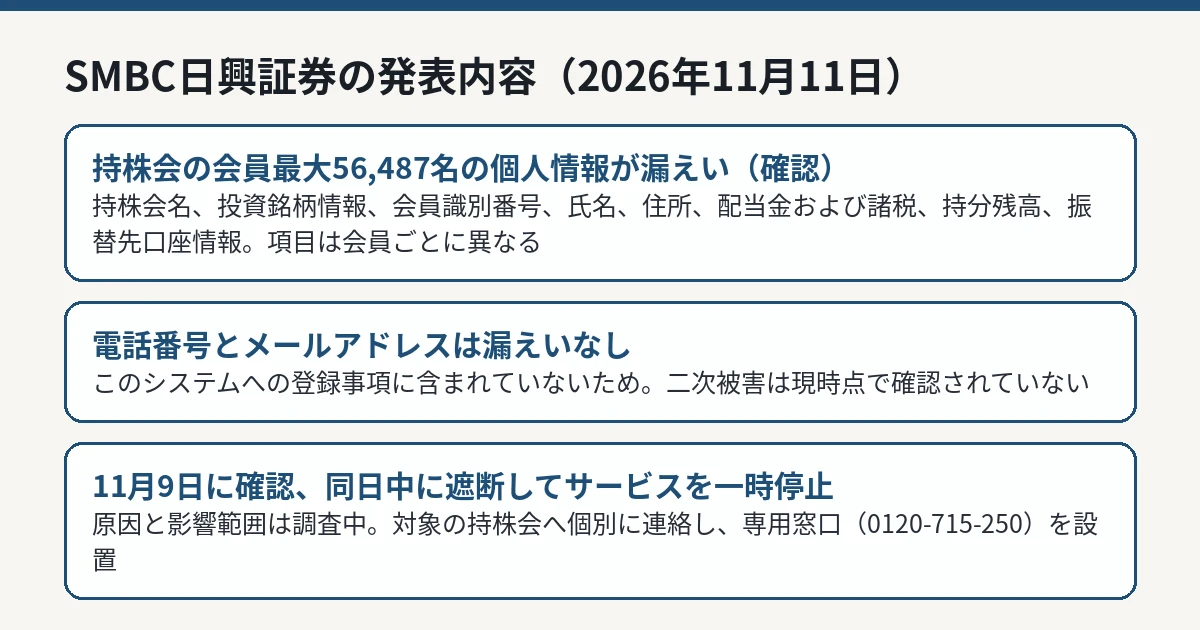
持株会システムの不正アクセスで漏えいした情報と人数、対応を整理した図解 IT Post編集部 漏えいした情報と対象人数
対象となる会員は最大56,487名です。漏えいした、またはその可能性がある項目として挙げられているのは、次の8種類です。
項目
内容
持株会名
会員が所属する持株会の名称
投資銘柄情報
持株会が投資している銘柄に関する情報
会員識別番号
システム上で会員を識別する番号
氏名・住所
会員の氏名と住所
配当金および諸税
配当金と、それに伴う税に関する情報
持分残高
会員の持分の残高
振替先口座情報
配当金などの振替先口座に関する情報
同社は、漏えいした項目は会員ごとに異なり、上記は対象となり得る項目を全て記載したもので、全員について全項目が漏えいしたことを示すものではない、と断っています。一方で、電話番号とメールアドレスは本システムへの登録事項に含まれていないため、漏えいはないと明記されています。この「含まれていない情報」の明示は、対象者が自分のリスクを切り分けるうえで実務的に役立つ情報です。
なお、本件はグループの別会社で起きた事案とは別の話です。先日お伝えしたSMBCコンシューマーファイナンスの保証システムの事案 とは会社もシステムも異なります。社名が似ているため混同しやすいところですが、対象者も対応窓口も別です。
対象者への案内と窓口
同社は、情報漏えいまたはその可能性が確認された持株会には、同社から個別に連絡するとしています。システムの再開については、個別の連絡やホームページで知らせる予定です。
会員へのお願いとして同社が挙げているのは、同社を名乗る不審な連絡への注意です。漏えい項目にメールアドレスや電話番号は含まれておらず、現時点で本件に起因する二次被害は確認されていません。ただし、氏名と住所が含まれている以上、郵送物などを装った接触まで否定はできません。心当たりのない連絡が届いた場合は、その連絡に書かれた連絡先ではなく、公式サイトで確認した窓口へ問い合わせるのが確実です。
本件の専用窓口は、SMBC日興証券の問い合わせ窓口(0120-715-250、平日9時〜18時、土日祝9時〜17時)です。
IT Postの見方
IT Postでは、この事案の重さは「証券会社のシステムから」という肩書きではなく、漏れた情報の組み合わせにあると考えます。氏名と住所だけなら名簿の漏えいですが、ここに投資銘柄、持分残高、配当、振替先口座が重なると、話は変わる。その人がどこに勤め、何にいくら投資し、配当がどこへ振り込まれるかまでが、一続きの姿で外に出たことになる。資産形成の裏側の台帳が漏れた、という受け止め方が正確だ。
もう一つは、受託業務という形だ。持株会の運営は、企業の担当者にとって「証券会社に任せているから大丈夫」という領域になりやすい。だが今回の現場は、まさにその任せた先のシステムだった。委託先の管理は自社のセキュリティの外側ではなく、真ん中にある。この手の受託システムは利用企業の数がそのまま影響範囲の広さになる構造で、1か所の侵入が何十社分の会員へ波及する。委託する側が「任せた」で終わらせず、侵入されたときに何がどう出るのかまで契約と運用で握っておく必要がある、という当たり前の話を、また一つ事例が増やした形だ。
とはいえ、公表の作り自体は悪くない。漏えいの「確認」と明言し、対象項目を列挙し、含まれていない情報まで切り分けて書いている。11月9日の確認から11月11日の公表まで2日という速さも、この規模の事案としては早い部類である。問題は中身の重さであって、出し方ではない。
今後どうなりそうか
焦点は、原因と侵入経路、そして「最大56,487名」が精査でどこまで絞り込まれるかです。同社は原因と影響範囲の詳細な調査を進めるとしており、続報で経路と対象の確定値が出てくる見通しです。対象の持株会への個別連絡と、停止中のサービスの再開時期も、次の節目になります。
対象となり得る会員ができることは限られています。所属する持株会や勤務先からの案内を確認すること、振替先口座の入出金に見覚えのない動きがないか目を配ること、そして同社を名乗る不審な連絡に応じないことです。パスワードの使い回しのような、今回と直接結びつかない対策を慌てて並べる必要はありません。まず公式の続報を待つのが順番です。