セキュリティ SMエンターテインメント、電子決裁の文書が外へ。住民登録番号と口座番号まで対象、bubbleの会員情報ではない 韓国のSMエンターテインメントは2026年11月8日、外部の攻撃者が業務システム(電子決裁システムなど)へ不正にアクセスし、個人情報を含む一部の文書ファイルが外部へ流出したと公表。対象は氏名・携帯電話番号・住所・銀行口座番号・韓国の住民登録番号・所属・契約書の記載情報などで、発生は11月4日ごろ。系列のDear Uとドリームメーカーも同様に公表したが、Dear Uが挙げたのは従業員データベースの情報で、ファン向けサービス「bubble」の利用者情報が流出したと判断できる発表ではない。人数は未公表で、個別通知が進行中
まず初めに
決裁文書というのは、会社の中で一番「つまらない」顔をした金庫である。判子を押すための紙の山に見えて、中身は契約書と振込先と身分証番号の詰め合わせ。派手な会員データベースより、こっちの棚の方がよほど危ないという話だ。
※個人の感想です
何が起きたのか
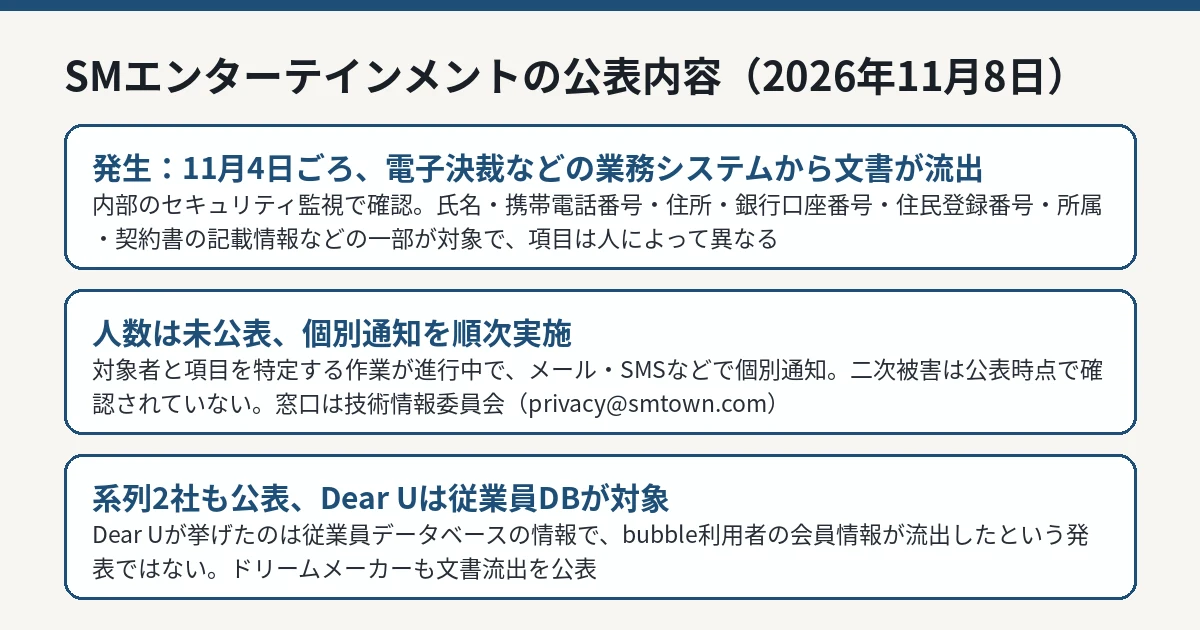
SMエンターテインメントは、韓国の大手芸能事務所です。同社の公式告知によると、最近の内部セキュリティ監視の過程で、外部の攻撃者が許可なく同社の業務システム(電子決裁システムなど)にアクセスし、保管中だった一部の文書ファイルを外部へ流出させた事実を確認した、としています。
ここでいう電子決裁は、社内の申請や承認を電子的に扱う業務システムのことです。クレジットカード決済のような顧客向けの決済サービスへの侵入を示す発表ではありません。攻撃者が最初にどうやって認証情報やアクセスキーを手に入れたのか、どの機能を悪用したのかといった技術的な原因は、公式発表では示されておらず、関係当局とともに調査中とされています。
同社は事故の認知直後に、攻撃に使われたIPアドレスとアクセス経路を全面的に遮断し、不正アクセスに使われたアクセスキーを交換したと説明しています。政府当局や外部の専門機関と協力した精密調査と、セキュリティ体制の点検も進める方針です。
SMエンターテインメントの発表(2026年11月8日)に基づく図解です。 IT Post編集部 流出した情報——住民登録番号と口座番号まで
公式告知が挙げた流出項目は、氏名、携帯電話番号、住所、銀行口座番号、住民登録番号、所属(部署・職位・職責)、契約書に記載された情報などの一部です。全ての対象者にこれらが一律に流出したという意味ではなく、対象者ごとに具体的な項目は異なると明記されています。
韓国の住民登録番号は、個人を識別する重要な番号です。氏名・住所・連絡先と組み合わさると、本人確認を装う詐欺などに悪用される懸念があります。一方で、口座番号が知られただけで直ちに預金が引き出せると断定はできません。同社も、流出した個人情報が悪用された二次被害の事例は現時点で確認されていないとしています。そのうえで、ボイスフィッシングやスミッシングすみっしんぐ (SMSを装う詐欺)への注意を呼びかけています。
対象人数・件数は、3社とも公式発表では示していません。同社は正確な対象者と項目を特定する作業を進め、メールやSMSなどで個別通知を順次行っているとしています。問い合わせ窓口として、技術情報委員会のメールアドレス(privacy@smtown.com)が告知に記載されています。また韓国の個人情報保護法に基づく損害賠償の請求や、個人情報紛争調停委員会への調停申請についても案内されています。
系列2社でも流出——ただし「bubbleの会員情報」ではない
今回の流出はSM本社だけではありません。ファンとアーティストのコミュニケーションサービス「bubble」を運営するDear Uと、公演企画のドリームメーカーエンターテインメントも、それぞれ公式サイトで同様の情報流出を発表しました。
線引きが重要なのはDear Uです。同社が流出対象として挙げたのは、従業員データベースに含まれる氏名、英語氏名、性別、生年月日、社員番号、ID、メールアドレス、携帯電話番号、所属、役職、入社日などです。Dear Uは、系列会社が運営する業務システムへの不正アクセスふせいあくせす で自社情報が流出したと説明しています。つまり、発表が示しているのは従業員側の情報であり、bubbleを利用するファンの会員情報が流出したと判断できる内容は、現時点の発表にはありません。ファンの側が慌ててパスワードを変える根拠はこの発表にはなく、逆に従業員や取引関係者は個別通知の確認が必要です。
ドリームメーカーについては、業務システムからの文書流出として、氏名、携帯電話番号、住所、銀行口座番号、住民登録番号、部署や役職、契約書の記載情報などが対象になったと報じられています。3社の発表では流出時期(11月4日ごろ)と初動対応が共通しており、グループで共用する業務システムや権限の範囲が論点になります。ただし、3社それぞれへ別々に侵入があったと判断できる情報は示されていません。
対象者が確認したいこと
同社の告知は、二次被害の予防として次の注意を挙げています。
同社や関係者を名乗り、金銭の要求や個人・金融情報の確認を求める電話、SMS、メールに注意する
出所の分からないSMSやメールの中のURLをクリックしたり、添付ファイルを実行したりしない
契約書の情報が対象に含まれるため、実在の案件名を使った振込先変更の依頼のような、業務連絡を装う手口にも注意が必要です。連絡を受けた側は、届いた連絡先をそのまま使わず、以前から把握している公式の窓口で確認することが基本になります。
また、対象者かどうかは同社からの個別通知(メール・SMSなど)で順次案内される流れです。通知が届いていない段階では、自分が対象だと断定も否定もできません。公式サイトの告知が更新されていないかを確認しつつ、普段と違う連絡が来た場合に備えて、上記の注意を先に押さえておくのが現実的な構えです。
IT Postの見方
IT Postでは、今回の事案の重さは「芸能事務所のファン情報」ではなく「決裁文書の棚」にあったと考えます。電子決裁や契約管理の文書には、連絡先だけでなく振込先や個人識別番号までが同居しがちで、会員データベースより地味な分、棚卸しも後回しになりやすい。流出項目に住民登録番号と口座番号と契約書情報が並んだ時点で、これはエンタメの話題ではなく、グループ共通基盤の文書管理の話題です。
もう1つ、Dear Uの線引きは評価できます。「bubbleの運営会社で流出」とだけ伝われば、無関係の利用者まで巻き込む騒ぎになります。対象が従業員データベースだと発表側が具体的に示したことで、読む側も「自分は対象か」を冷静に切り分けられます。騒ぎを小さくする一番の方法は、隠すことではなく、対象範囲を具体的に書くことです。
今後どうなりそうか
今後の確認点は、対象人数・件数の特定と個別通知の完了、侵入経路と原因の調査結果、そしてグループで共用する業務システムのアクセス制御や文書の保管範囲について、追加の公表があるかどうかです。
IT Postでは、新しい公式情報が確認できれば続報として整理します。