セキュリティ マクロミル、モニタ317名の情報が閲覧された痕跡。82名はポイント振込先の口座情報、交換の試行も未遂 株式会社マクロミルは2026年11月12日、モニタサイトへの不正アクセスでモニタ317名の基本情報と登録属性情報が閲覧された痕跡を確認したと発表した。うち82名はポイント交換先の振込先口座情報を含む。一部のアカウントでは登録メールアドレスの書き換えやポイント交換の試行痕跡があったが、不正交換の完了や金銭被害は確認されていない。全モニタを対象にポイント交換機能を停止中で、再開の目途は立っていない
まず初めに
317名という数字は、このところの漏えい事案の中では小さい。だが中身が違う。82名分には、ポイントの振込先口座情報が含まれていた。アンケートの謝礼という、ささやかな金額の行き先の情報である。件数の小ささで安心させない書き方を、同社自身が選んでいるのは救いだと思う。
※個人の感想です
何が起きたのか
株式会社マクロミルは2026年11月12日、「不正アクセスによる個人情報の漏えいおよびマクロミルポイント交換機能の一時停止に関するお詫びとお知らせ」を公表しました。
同社は2026年10月29日、マクロミル モニタサイトの一部システムに対する第三者からの不正アクセスを確認しました。被害拡大防止のため、速やかにポイント交換機能の停止措置を講じたとしています。モニタの保有ポイントが不正に交換・消失する被害は発生していません。
その後の詳細調査で、モニタの情報が外部から閲覧された痕跡を確認した、というのが今回の公表の中身です。
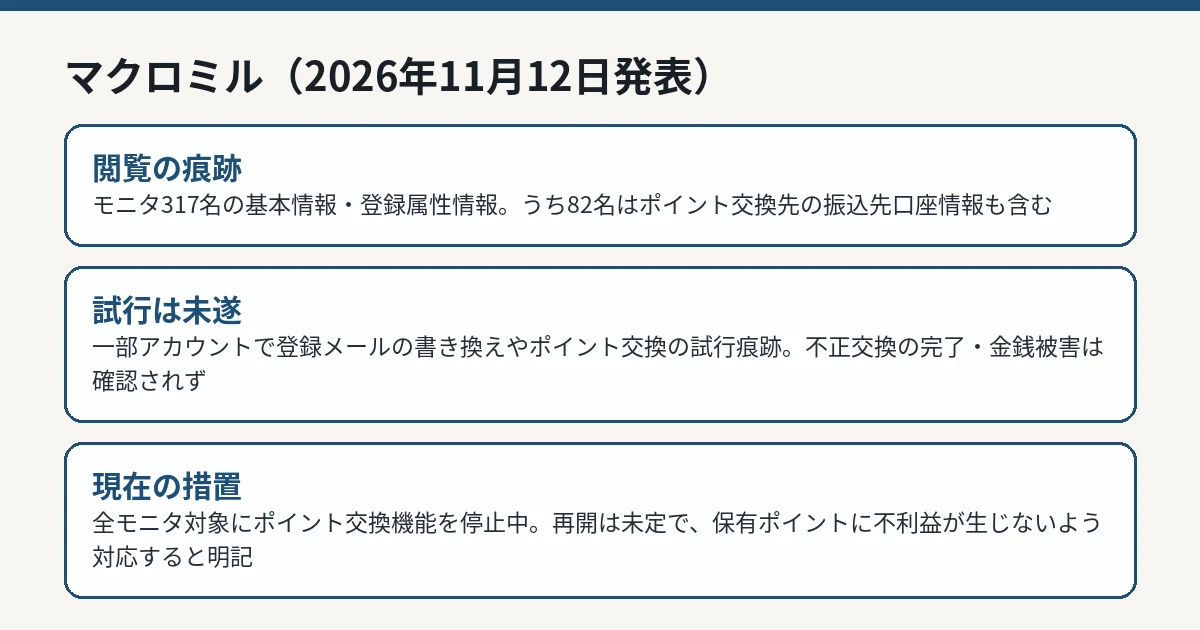
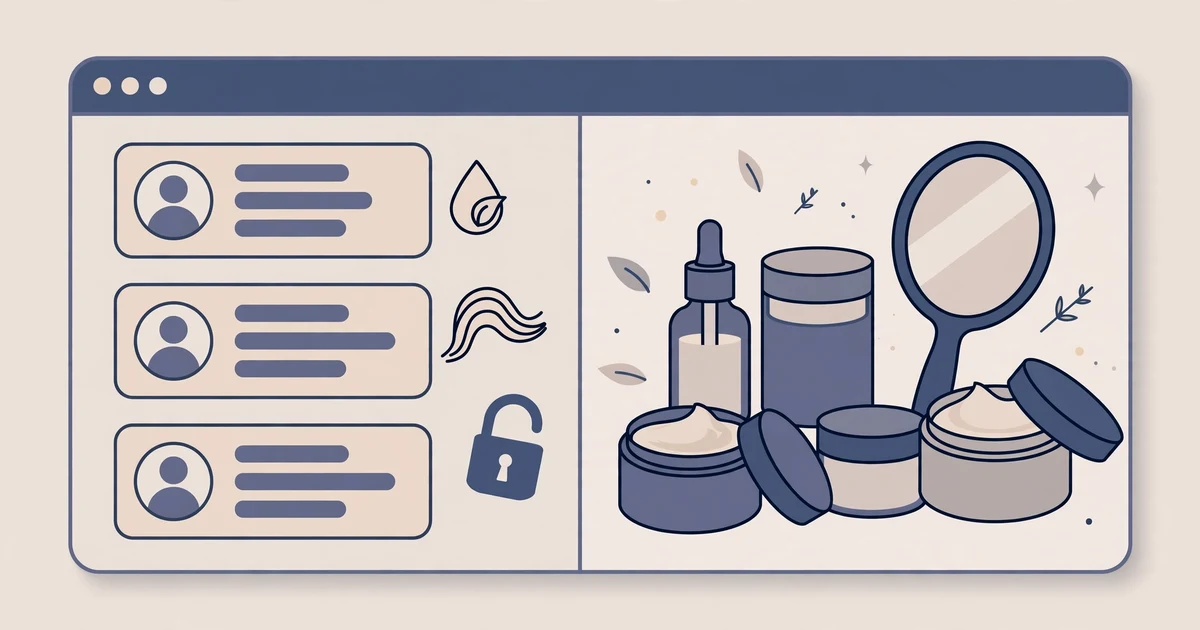
閲覧された317名の情報と82名の口座情報、ポイント交換停止を整理した図解 IT Post編集部 閲覧された情報と、試行の痕跡
閲覧された情報は、317名のモニタの基本情報と登録属性情報です。うち82名については、ポイント交換先として登録された振込先口座情報が含まれます。
同社は、自社システムではクレジットカード情報や金融機関の暗証番号などの認証情報を保持していないため、今回閲覧された情報のみで口座から不正な引き出しなどの操作が行われることはなく、現時点で本件に起因する金銭的被害は確認されていない、と説明しています。
また、対象の一部のモニタのアカウントでは、登録メールアドレスの書き換えやポイント交換操作が試みられた痕跡がありました。これについても、不正なポイント交換の完了や不正ログインなどの実害は発生していないことを確認した、としています。317名以外のモニタの個人情報については、閲覧や流出の形跡は確認されていません。
対象の317名には、該当アカウントの不正利用防止措置を講じたうえで、個別に事実関係の報告とお詫びの連絡を順次進めています。同社は、マクロミルを装う不審なメール・SMS・電話に注意し、ワンタイムパスワードやパスワードを他人に伝えないよう呼びかけています。
もう一つの事象——メール配信委託先の障害は「別事案」
今回の発表には、もう1件の事象が併記されています。2026年10月31日、上記の不正アクセスとは別に、同社が通知・認証に利用している外部のメール配信委託先で、不正アクセスによるサービス停止が発生し、同社からの一部メールが届かない状態が続いています。ポイント交換に必要なメールの送受信が行えないことも、交換停止を継続している要因の1つだとしています。
この委託先の件については、委託先の調査で「現時点において、当該障害に起因する当社に関連する個人情報の漏えいは発生していない」との報告を受けたと同社は明記しています。本件の317名の事案とは切り分けて読む必要があります。
同社の対応と再開の見通し
対応として同社は、検知後に該当する管理機能への外部アクセス制限・遮断を行い、不審なアクセスの遮断やセキュリティ監視レベルの引き上げなどの封じ込め措置を継続しています。個人情報保護委員会とプライバシーマーク審査機関への事故報告(速報)は実施済みです。
ポイント交換機能の再開については、システムの改修作業と安全性の検証を最優先で進めており、目途が立ち次第、モニタサイトとコーポレートサイトで知らせるとしています。現在保有しているポイントについては、停止に伴い失効などの不利益が生じないよう適切に対応すると明記しています。対象者への個別連絡は順次進めている段階で、完了時期は示されていません。
問い合わせは、モニタ専用のメールアドレス survey_support@macromill.com で、登録メールアドレスからの連絡か、当該アドレスの記載が必要です。個別連絡の完了時期が示されていないため、対象の317名にとっては「自分が含まれるか」の確定にもう少し時間がかかる見込みです。
同じ「会員サイトへの不正アクセス」でも、ソフト99の事案 ではファイルアップロードの仕組みが侵入経路になりました。経路は違っても、会員サイトの「管理機能」と「交換・決済に近い機能」が狙われる構図は共通しています。
モニタが確認すべきこと
対象の317名には同社から個別に連絡が来ます。対象外のモニタも、ポイント交換が止まっている間は、再開を装う不審な連絡に注意が必要です。再開の案内はモニタサイトとコーポレートサイトで出すと同社が明記しているため、メールやSMSのリンクからではなく、公式サイトを自分で開いて確認するのが確実です。登録メールアドレスに変更した覚えのない通知が届いている場合は、問い合わせ窓口へ連絡してください。
IT Postの見方
IT Postでは、この発表は「小規模だから軽い」で済ませるべきではないと考えます。理由は2つあります。1つは、振込先口座情報という、金額の大小ではなく「お金の行き先」を示す情報が含まれていたこと。もう1つは、メールアドレスの書き換えとポイント交換の試行という、アカウントそのものを乗っ取りにいく動きの痕跡があったことです。未遂で止まったのは結果として幸いでしたが、狙われたのは情報の閲覧だけではありませんでした。
評価できるのは、発表が「閲覧された痕跡」「試行の痕跡」「完了した被害はない」を分けて書いている点です。利用者が自分の状況を、過不足なく判断できる形になっています。残る問いは侵入経路です。管理機能へのアクセス制限を実施したとありますが、経路の説明は続報待ちになります。なお、317名は「閲覧の痕跡が確認できた範囲」であり、ログで確認できる範囲と実態が一致するかも、経路の解明とあわせて詰めるべき点です。
今後どうなりそうか
次の節目は、ポイント交換機能の再開の目途と、侵入経路や再発防止策の具体化です。再開時には、メール配信委託先の障害の解消も条件に絡みます。2つの事象が別々に片付くのか、一括で案内されるのかも含め、続報を確認します。
新たな発表があれば、本記事を更新します。