セキュリティ エディオンECに決済画面の不正プログラム、第1報の最大13,685名分にカード情報まで判明。第2報で事案の顔が変わった エディオンはECサイトへの不正アクセスについて、第1報(最大13,685名分)と第2報を統合した適時開示を2026年11月10日に出した。第1報の対象にカード情報最大5件とギフトカード5,360枚、ログイン情報最大1,141名分が加わり、PC向け決済処理には11月4日から不正プログラムが組み込まれ、新規カード入力最大556回分が対象になった。ECサイトは停止中、再開未定
まず初めに
第1報だけ読めば、これは「ログ置き場を覗かれた」話だった。ところが第2報を開けると、決済画面そのものに細工がされていた。覗かれた話と、レジに盗聴器が付いていた話は、同じ不正アクセスでも重さがまるで違う。第1報の数字に安心して閉じた人は、第2報でもう一度開き直す必要がある。最初に出た数字が全体像とは限らない、という見本のような進み方である。
※個人の感想です
第1報の事象:ログ領域への不正アクセス
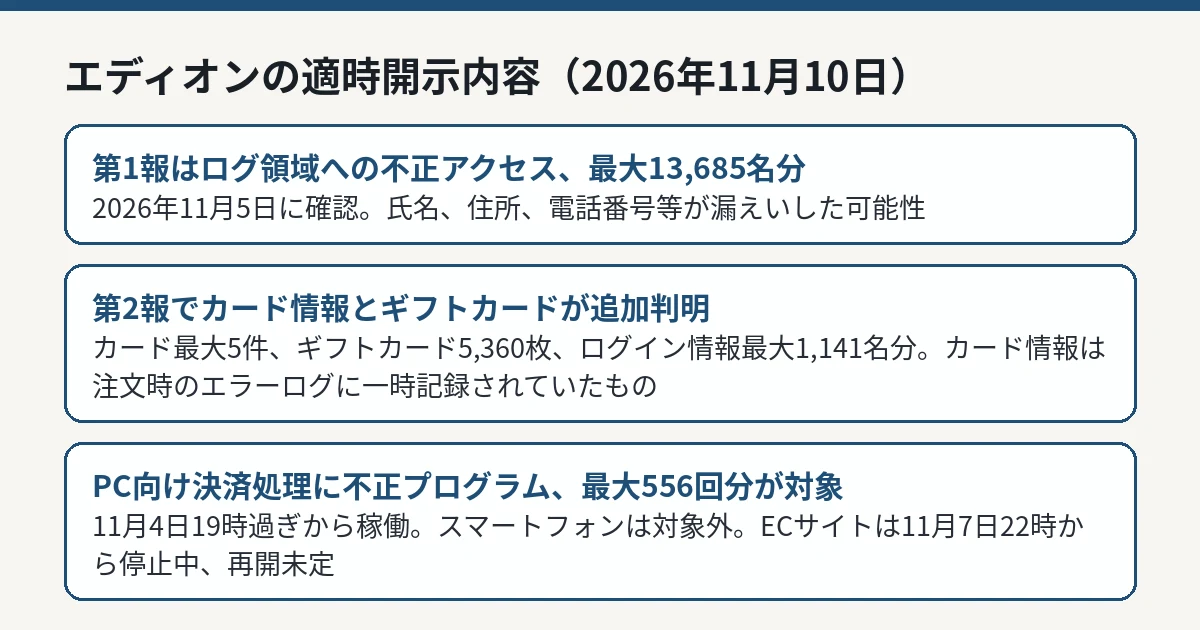
エディオンは2026年11月6日、第1報をコーポレートサイトで公表しました。11月10日付の適時開示によると、その概要は次のとおりです。2026年11月5日(木)18時30分頃、同社ECサイトの通信処理を一時的に記録する「ログファイル」が格納されたサーバー領域の一部に対し、システムの脆弱性を突いた外部からの不正アクセスが行われ、氏名、住所、電話番号等の個人情報、最大13,685名分が漏えいした可能性があることを確認した、というものでした。
家電量販店のECサイトでは、同業他社でも似た形の事案が続いています。ノジマオンラインの会員管理システムへの不正アクセス もその一つです。ただし、エディオンの事案はここで終わりませんでした。
第2報で判明した三つの事実
継続的な調査の結果、第1報の事象に関する新たな事実が判明したとともに、新たな手法による不正アクセスの痕跡が確認された、と同社は説明しています。第2報は11月9日にコーポレートサイトで公表され、11月10日の適時開示に第1報と統合されました。
第1報と第2報で判明した漏えい情報と決済画面の不正プログラムを整理した図解 IT Post編集部 一つ目は、第1報の対象情報の内訳の訂正です。対象の中に、次の情報が含まれていたことが新たに判明しました。
追加で判明した情報
件数
補足
クレジットカード情報(注文時エラーログ)
最大5件
カード番号、有効期限、カード名義人、セキュリティコード。注文画面でエラーが発生した際、例外的に入力内容がシステムログへ一時記録されていたもの
エディオンギフトカード情報
5,360枚
ギフトカード番号、PIN、利用履歴
ログインIDおよびログインパスワード
最大1,141名分
新規ログイン時に2段階認証が必要なため、直ちに不正利用が行われる状況ではないと同社は説明。対象者へパスワード変更の案内メールを順次送信
二つ目は、決済処理への不正プログラムの組み込みです。同社ECのクレジットカード決済は、カード情報をサーバーに残さない「非保持化」に対応していたと同社は説明します。しかし今回は、パソコン向けの決済情報入力処理に不正なプログラムが組み込まれており、入力されたその場で情報を抜き取る形になっていました。不正プログラムは11月4日(水)19時過ぎより稼働していたことが確認されています。対象は、対象期間中にパソコンから決済画面で新規にカード情報を入力した場合で、最大556回分です。スマートフォンからの操作と決済入力については、当該プログラムの対象外であることが確認されています。
三つ目は、サービスの停止です。同社は被害拡大の防止を最優先として、11月7日(土)22時よりECサイト、公式アプリ、スマートアプリを緊急停止しました。ECサイトは現在も停止中で、再開は未定です。公式アプリとスマートアプリは、総点検で不正プログラムの影響が及んでいないことを確認し、11月8日(日)21時10分から、デジタル会員証機能とクーポン表示機能などに限定して再開しています。
対象者が取るべき対応
同社が利用者へ求めている対応は、主に二つです。
第一に、クレジットカードの利用明細の確認です。該当期間(11月4日19時以降)にパソコンから同社ECサイトで新規にカード情報を入力した利用者は、身に覚えのない請求がないかを確認するよう求められています。不審な請求に気づいた場合は、カード裏面の窓口へ連絡するのが案内です。同社は、エラーログ分の最大5件と該当期間のカード最大556回分について、提携する各カード会社へ不正利用モニタリングの強化を依頼したとしています。
第二に、パスワードの変更です。対象となる1,141名には、個別にメールでパスワード変更の案内が送られます。なお、エディオンギフトカードについては、番号とPINのみで使える環境が同社ECサイトに限られ、実店舗ではカード原本の提示が必要なため、現在ECサイトを停止している間は、漏えいした情報を用いた不正利用が行われることはない状態だ、と同社は説明しています。今後の取り扱いの方針が決まり次第、対象者へ案内するとしています。
同社は、個人情報保護委員会と所轄の警察署への追加報告に向けた準備を進めており、連結業績への影響は軽微としています。問い合わせ先はお客様相談センター(0120-77-0095、9時〜18時)です。
IT Postの見方
IT Postでは、この事案の教訓は「第1報の範囲を信じ切らないこと」に尽きると考えます。第1報の時点では、漏えいの舞台はログ置き場で、対象は氏名や住所でした。そこから数日で、カード情報、ギフトカード、ログイン情報、そして決済画面へのプログラムの組み込みまでが出てきた。調査が進めば範囲が広がるのは珍しくないとはいえ、今回は広がり方の質が違う。保管していた情報が漏れた話から、入力の瞬間を狙う話へ、事案の種類自体が途中で変わっている。
もう一つの論点は、エラーログにカード情報が残っていた点だ。決済の「非保持化」は、入力処理に細工をされる形には効かないし、例外処理で一時記録されたログは、非保持化の網の外に落ちる。守りの設計は、正常系だけではなく、エラーが起きたときに何がどこへ書かれるかまで含めて初めて設計と言える。最大5件という小さな数字の裏にあるのは、この網の目の話である。
利用者の側の実務は単純だ。11月4日19時以降にパソコンでエディオンのECサイトを使い、新しくカード情報を入力した覚えがある人は、明細の確認が先。件数の大小ではなく、自分が対象期間にその操作をしたかどうかで判断することだ。
今後どうなりそうか
次に注目すべきは、調査の進展による対象の確定と、ECサイトの再開時期です。同社は、新たな事実が判明次第報告するとしています。決済処理への組み込みが確認された以上、再開には決済まわりの総点検と再発防止の説明が伴うはずで、再開までには一定の時間がかかるとみられます。
対象者への個別案内(パスワード変更のメール、ギフトカードの取り扱い方針)も順次進む見通しです。案内を装った不審な連絡には注意が必要です。同社も、不審なメールやSMS、電話への注意を呼びかけています。案内メールが届いた場合も、メール内のリンクからではなく、公式サイトやアプリから手続きするのが安全です。