セキュリティJapanTicket、外部の分析ツールから予約情報が漏れた。最大約26.4万件、富士山の通行予約 約7万件も調査中
Japanticketは2026年10月30日、予約サービス「JapanTicket」で使う外部分析ツールへの不正アクセスで顧客情報が漏えいしたと発表。対象は最大約26.4万件(精査中)で、氏名や予約内容、備考欄などが含まれる。カード番号とパスワードは対象外とされ、富士山吉田ルートの2024年度予約 約7万件が含まれるかは調査中。連携先ごとの対象の見分け方を整理した
まず初めに
狙われたのは予約システムの本丸ではなく、その脇に置かれた「分析ツール」である。本丸は無事、という言い方もできるが、漏れたのは氏名と電話番号と「いつ、どこへ、何人で」という予約の中身そのものだ。分析は大事だ。だが、集計のために予約の写しを預かる道具が、結果として一番おいしい置き場所になっていた。道具の名前も侵入の手口もまだ公表されていない以上、騒ぐ前に自分が対象かどうかを切り分けるのが先である。
※個人の感想です
発表の内容
株式会社Japanticketは2026年10月30日、「当社が利用する外部分析ツールへの不正アクセスによるお客様情報の漏えいについて(ご報告・第1報)」を公表しました。同社が運営する「JapanTicket」で利用している外部分析ツールが第三者による不正アクセスを受け、お客様の個人情報が外部に漏えいしたことが判明したという内容です。
対象となるのは、JapanTicketを通じて予約・購入したお客様で、JapanTicketと連携する予約サイトを通じて予約・購入した場合も含まれます。現時点で特定された対象は最大約26.4万件(精査中)で、今後の調査により変更となる可能性があるとしています。対象者への案内方法は、予約に利用した予約サイトの運営会社や予約先の施設と連携のうえで検討するとしています。
漏えいした情報、および漏えいした可能性のある情報として同社が挙げたのは、氏名(フリガナを含む)、メールアドレス、電話番号、国・地域、予約・注文の内容、備考欄に記入した内容です。一方、クレジットカード番号は、同社が保有する利用確認用の下4桁を含め、今回の漏えいの対象ではないとしています。同社はカード番号の全桁は保有していないとも説明しています。お客様のログインパスワードの漏えいも、現時点では確認されていないとしています。
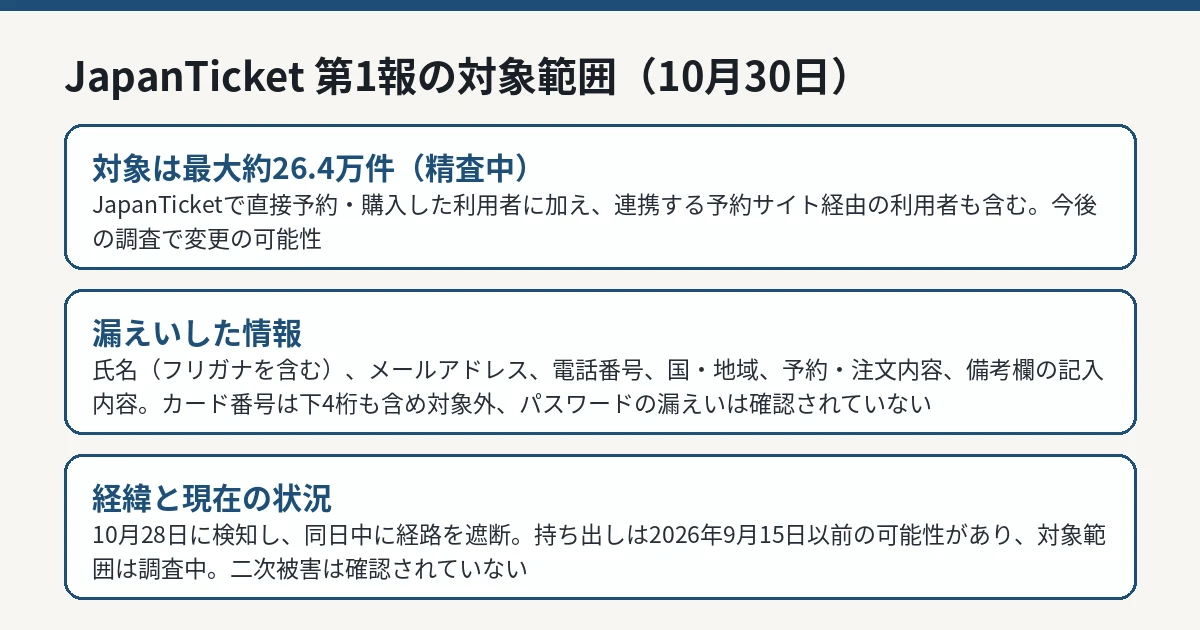 株式会社Japanticketのお知らせ(第1報)をもとにIT Post編集部が作成した図解です。 IT Post編集部
検知は10月28日、持ち出しは9月15日以前の可能性
同社によると、不正アクセスを検知したのは2026年10月28日で、同日中に不正アクセスの経路を遮断しました。遮断後、新たな不正アクセスは確認されていないとしています。
情報の漏えい自体は確認されているものの、持ち出された時期や対象範囲は引き続き調査中です。現時点では、2026年9月15日以前に持ち出された可能性があり、同年9月16日以降に持ち出されたことを示す記録は確認されていないと説明しています。また、当該ツールを経由した他のシステムへの不正アクセスや、データの改ざん・削除、本件に起因する二次被害は、現時点では確認されていないとしています。JapanTicket自体は通常どおり利用できるということです。
同社は本件を個人情報保護委員会へ報告し、警察にも連絡しています。新たな事実が判明した場合は、同じページで知らせるとしています。
連携先にも広がった影響
今回の対象には、JapanTicketと連携する予約サイト経由の利用者が含まれるため、影響の案内は連携先からも出ています。
山梨県は2026年10月30日、令和6年度(2024年度)の富士山吉田ルート通行予約システムについて発表しました。同システムの業務受託企業である株式会社Japanticketから、最大約26.4万件の漏えいが確認されたとの報告を同日に受けたという内容です。この中に、2024年度に同システムを使用した人の情報(約7万件)が含まれているかは、同社において調査中としています。令和7年度・8年度(2025年度・2026年度)の予約システム利用者情報は本件の対象外です。県が挙げた漏えいの可能性がある情報には、予約内容として利用日、人数、日帰り・宿泊の別も含まれます。
飲食店・食体験の予約サービス「Japan Food Guide」を運営する株式会社CS-Cも同日、提携先のJapanticketにおける不正アクセスと個人情報の漏えいについて発表しました。対象は2026年9月15日以前に同サービス経由で予約・注文したお客様で、対象件数はJapanticketへ至急の特定と対象者リストの提示を強く要請中としています。同社はあわせて、正式なフォレンジック調査報告書の提出や、対象者への周知・相談窓口体制の確立も同社へ求めています。同サービス自体の予約受付は、安全性を確認したうえで通常どおり継続するとしています。
影響先を整理したセキュリティ対策Labのまとめでは、ちいかわベーカリーでも、Japanticketの仕組みを使う優先入場券について顧客情報の漏えいが公表され、優先入場券の新規販売が一時停止されている一方、購入済みのQRコードは有効と案内されていると伝えています。
自分が対象かどうかを見分ける
| 利用した経路 |
対象の考え方 |
確認先 |
| JapanTicketで直接予約・購入 |
対象に含まれる可能性がある |
Japanticketのお知らせページ |
| 2024年度の富士山吉田ルート通行予約 |
約7万件が含まれるか調査中。2025年度・2026年度の予約は対象外 |
山梨県の発表ページ |
| Japan Food Guide経由の予約・注文 |
2026年9月15日以前の利用が対象。件数は特定中 |
株式会社CS-Cの発表 |
| それ以外の連携予約サイト経由 |
含まれる場合がある。案内は各連携先から出ることがある |
利用した予約サイトや施設の公式発表 |
この表は、発表時点で確認できた案内の一部です。自分が使った経路の公式発表がまだ出ていない場合でも、対象でないと決まったわけではありません。
利用者へのお願いと問い合わせ先
同社は、当社や予約に利用した予約サイト、予約先の施設などを装った不審なメール・SMS・電話に注意するよう呼びかけています。同社から、本件に関してクレジットカード番号やパスワードなどの入力・提供をお願いすることはないと明言しています。不審な連絡を受けた場合は、記載されたリンクや添付ファイルを開かず、返信や支払いなどを行わないよう求めています。
問い合わせはメールで受け付けています。個人の利用者は privacy@japanticket.com、取引先企業は info@japanticket.com が窓口です。順次対応するとしています。予約内容そのもの(利用日や人数、注文内容)が漏えい対象に含まれるため、本物の予約内容を知っている連絡でも、それだけで本物とは限りません。連絡を受けたら、メール内のリンクではなく、公式サイトを自分で開いて確認するのが確実です。
IT Postの見方
IT Postでは、今回の本質は「分析ツール」という脇役の置き場所に、予約情報の写しが集まっていたことにあると考えます。
予約システム本体の防御がいくら固くても、連携先や外部ツールに渡った時点で、情報はコピーとして別の場所に住み始める。しかも備考欄は自由記述だ。アレルギーも、記念日の相談も、配慮してほしい事情も、本人が必要だと思って書いたものがそのまま入る。「分析のため」という目的の曖昧さに対して、渡す情報の範囲だけは具体的だった、という落差が痛い。
もう一つは、案内の分かれ方である。対象かどうかを知るには、Japanticket本体、山梨県、CS-Cと、入り口ごとに別の発表を読まなければならない。旅行の予約は「どこで買ったか」を覚えていないことも多い分野だ。同じ週には、クラブツーリズムでインターネット会員 約432万件が漏えいした可能性も公表され、少し前にはスカイチケットの3件の不正アクセスもあった。旅行業界の予約情報は、いま一番狙われる名簿の一つになっている。預ける側の利用者にできることは限られるからこそ、渡した先の先まで棚卸しする責任は事業者側にある。
今後どうなりそうか
同社は、対象の件数(最大約26.4万件)は精査中であり、今後の調査で変更となる可能性があるとしています。続報は同じお知らせページで出す方針です。山梨県の約7万件が含まれるかどうか、連携先ごとの対象者への案内方法が決まるかどうかが、次の節目になりそうです。
持ち出された時期と範囲の調査が進めば、対象期間の考え方も更新される可能性があります。利用者は、予約に使ったサービスの公式発表を時々確認し、不審な連絡にはリンクから応じない、という姿勢を続けるのが現実的です。