セキュリティ Cisco BroadWorksのXXE、穴は8月に塞いだのに11月に「悪用確認」へ格上げ。設定情報が認証なしで読まれる欠陥だった Ciscoが2026年8月に公表したBroadWorksのXML外部実体(XXE)脆弱性(CVE-2026-20320、CVSS 7.5)について、米CISAが11月10日、実際の悪用の証拠に基づき実悪用カタログ(KEV)へ追加した。対象はRI.2026.07より前のリリースで、修正は同リリースへの更新のみ、回避策はない。連邦機関の対応期限は11月24日
まず初めに
8月に「直しました」と言われた穴が、3か月たって「やっぱり使われていました」と格上げされる。脆弱性の世界では珍しくない話だが、当事者にはたまらない。深刻度7.5は、9.8や10.0の行列の後ろでは目立たない。だが攻撃者は、行列の先頭ではなく、守る側が後回しにした場所を狙う。点数の順番と、狙われる順番は、別の表なのだ。
※個人の感想です
何が起きたのか
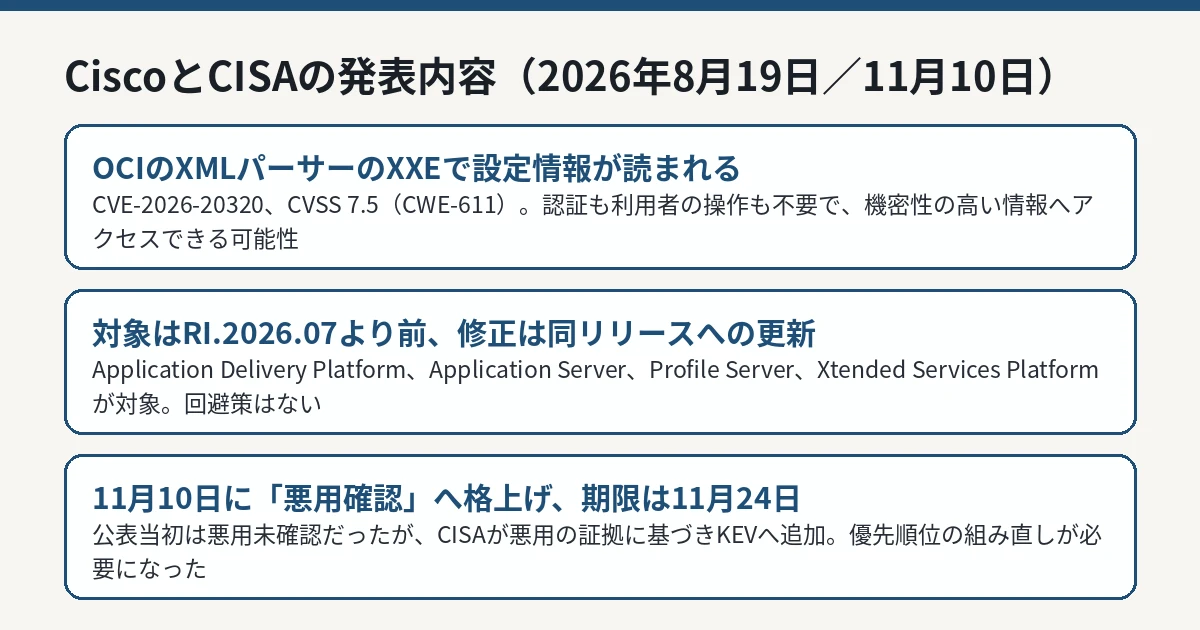
Ciscoは2026年8月19日16時(GMT)に、セキュリティアドバイザリ「cisco-sa-bworks-xxe-uwUd7CEt」を公開しました。対象は、BroadWorksのOpen Client Interface(OCI)まわりのXMLパーサーです。Ciscoの説明では、この脆弱性により、認証されていない遠隔の攻撃者が、影響を受けるシステム上の機密性の高い情報へアクセスできる可能性があります。
分類は、XML外部実体参照の制限が不十分な問題を示すCWE-611です。外部の実体を参照できる形に細工したXMLを処理させると、本来は外部へ出すべきでないファイルや設定の読み取りへつながってしまう、という種類の欠陥(いわゆるXXE)です。CVSSの基本値は7.5で、ベクトルは「AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N」です。ネットワークから到達でき、認証も利用者の操作も不要で、機密性への影響が高い一方、改ざんや停止への影響は無い、という評価になっています。Ciscoの内部バグIDはCSCwv48590です。
Ciscoが8月の時点で認識していた範囲では、この脆弱性の悪用や、概念実証の公開は確認されていませんでした。状況が変わったのは11月です。CISAは11月10日、「悪用の証拠に基づき」この脆弱性をKEVへ追加しました。つまり、8月時点の「理論上の欠陥」から、11月には「実際に使われた欠陥」へ、性格が変わった、ということです。
BroadWorksのXXE脆弱性と修正リリースRI.2026.07、KEV追加を整理した図解 IT Post編集部 対象と、直し方
対象製品は、BroadWorks Application Delivery Platform、Application Server、Profile Server、Xtended Services Platformで、いずれも脆弱なリリースを使っている場合に対象になります。Ciscoの表では、各製品とも「RI.2026.07より前」が対象で、最初の修正リリースはRI.2026.07です。Application Delivery Platformでは、Open Client Server(OCS)とOCIOverSoapが関係するコンポーネントとして挙げられています。
項目
内容
脆弱性
CVE-2026-20320(CWE-611、XXE)
Ciscoの評価
CVSS 7.5(High)
公表
2026年8月19日(アドバイザリ cisco-sa-bworks-xxe-uwUd7CEt)
対象
BroadWorks各製品のRI.2026.07より前のリリース
修正
RI.2026.07への更新
回避策
なし(Ciscoの公表)
実悪用
米CISAが2026年11月10日にKEV追加。連邦機関の期限は11月24日
重要なのは、Ciscoが「回避策はない(No workarounds available)」と明記している点です。設定の工夫で時間を稼ぐ手札は無く、更新だけが対処です。8月の公開から時間がたっているため、既に更新済みの導入先も多いはずですが、電話基盤は止めにくい設備の代表格で、保守の窓が取れずに残っている例も珍しくありません。KEV入りの11月24日という期限は、米連邦機関向けのものですが、悪用が始まっている以上、一般の導入先にとっても「次の保守窓で」という扱いは見直す時期です。
同じ11月10日のKEV追加には、Barracudaのメールセキュリティ製品の2件も含まれていました(Barracuda ESGの脆弱性を解説した記事 )。あちらは期限が11月13日と短く、こちらは11月24日です。期限の差は、深刻さの順位というより、各機関の適用計画に合わせた行政上の線引きと読むのが無難です。CISAの項目では、この件についてフォレンジック・トリアージは「不要」とされ、ランサムウェアへの利用は「不明」とされています。
IT Postの見方
IT Postでは、この件の教訓は「公表日ではなく、悪用確認日で優先順位を組み直す」という運用の当たり前が、また証明されたことだと考えます。8月の時点で7.5は、月例の山の中では埋もれる数字だったはずです。だが、欠陥の価値は、攻撃者が使い始めた日に跳ね上がる。パッチ管理の台帳が「公表日と深刻度」だけで並んでいる組織は、KEVのような「実際に使われた」という信号で並び替え直す工程を持っているかが問われます。BroadWorksのような電話基盤は、情報システム部門の目が届きにくい場所に置かれがちな分だけ、この並び替えの網から漏れやすい。設定情報の読み取りは、それ自体が終点ではなく、次の侵入の地図になる、という点も見落とせません。
今後どうなりそうか
11月24日の期限へ向けて、未更新の導入先へのスキャンは増えると見るのが自然です。BroadWorksは通信事業者やサービス事業者が顧客向けの電話サービスに使う基盤でもあるため、直接の運用者でなくても、自社の電話サービスの内側で使われている場合があります。心当たりのある組織は、自社設備の版数確認に加えて、利用中の電話サービス事業者へ、RI.2026.07の適用状況を確認しておくのが現実的です。