セキュリティ SMBCコンシューマーファイナンス、保証システムへの不正アクセスで最大32万118人分が外部へ。免許証番号・年収・保証額まで対象 SMBCコンシューマーファイナンスは2026年11月5日、カードローン等の保証業務に使うシステムへの不正アクセスで、最大320,118人分の個人情報を含むデータが外部へ送信されたと発表。対象は氏名や住所に加え、運転免許証番号、勤務先情報と年収、保証額などの契約情報。保証会社経由のため「自分の銀行は無事」でも対象になり得る点と、確認の仕方を整理した
まず初めに
「プロミスで借りた覚えはないから関係ない」で終わらせると危ういのが、今回の型だ。出たのは消費者金融の看板の裏側、銀行カードローンの保証を一手に引き受ける台帳のほうである。表の銀行は無事でも、裏の保証会社の棚が開けば、借りた人の名前も年収も保証額も、まとめて外へ出る。借りる時に意識しない会社の名前ほど、事故の時に初めて知ることになる。
※個人の感想です
何が起きたのか
SMBCコンシューマーファイナンスは、地方銀行や信用金庫、インターネット銀行等の金融機関と提携し、カードローン等の保証業務を行っている会社です。保証業務とは、銀行などが個人向けローンを貸す際に、返済が滞った場合のリスクを保証会社が引き受ける仕組みで、申込者の審査に関わる情報が保証会社側にも集まります。同社は一部の提携先には、カードローンのWeb申込フォームも提供しています。
同社の発表によると、今回不正アクセスを受けたのは、この保証業務で使用しているシステムです。システムから外部へ送信されたデータの中に、顧客の個人情報が含まれていたことが確認されました。銀行側のシステムそのものがそれぞれ侵入された、という発表ではありません。出元は保証会社側の1か所です。
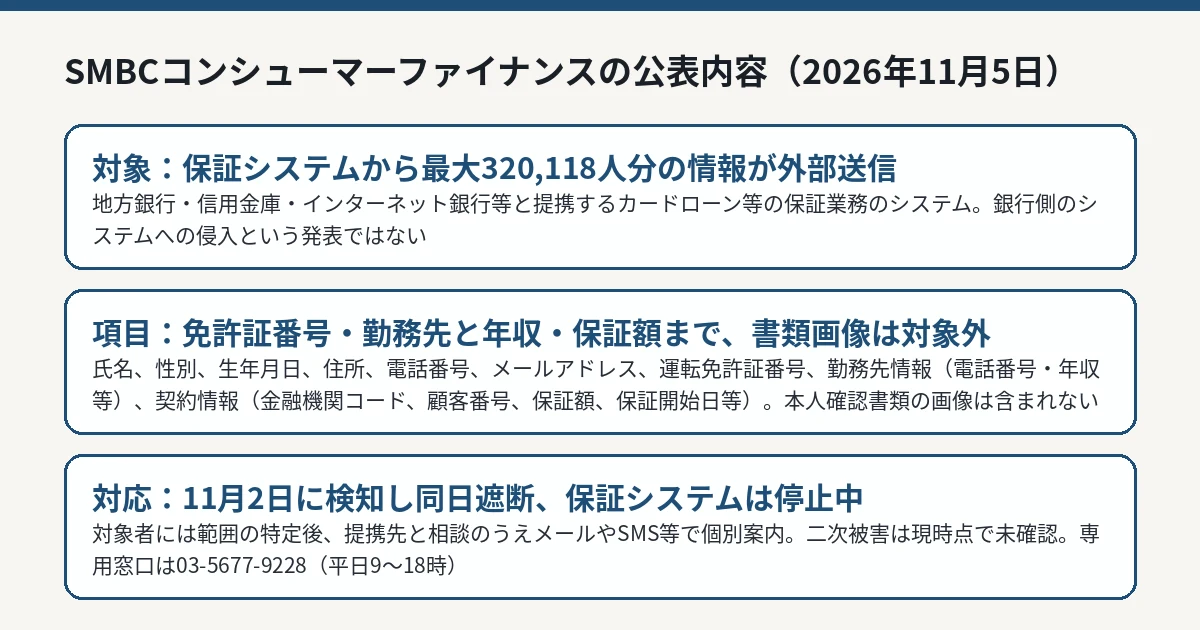
対象人数は最大320,118人です。「最大」と付くのは、外部へ送信されたデータに含まれていた人数の上限であり、全員について全項目が出たという意味ではない、という読み方が必要です。同社は専門家や関係各所と連携し、原因と影響範囲の調査を続けています。
SMBCコンシューマーファイナンスの発表(2026年11月5日)に基づく図解です。 IT Post編集部 漏えいした情報——免許証番号、年収、保証額まで
発表で示された対象項目は次のとおりです。
氏名、性別、生年月日、住所
自宅電話番号、携帯電話番号、メールアドレス
運転免許証番号
勤務先情報(勤務先の電話番号、年収等)
契約情報(金融機関コード、顧客番号、保証額、保証開始日等)
一方で、運転免許証等の本人確認書類の画像は含まれていないと明記されています。ただし、画像が無くても、氏名・生年月日・住所に免許証番号がそろえば、本人確認の材料として悪用される余地は残ります。年収や保証額といった、通常は他人に知られたくない契約の中身まで項目に入っている点も、この事案の重さです。
なお、対象は提携先の金融機関でカードローン等を利用した(または申し込んだ)人であり、SMBCコンシューマーファイナンスの利用者全員や、SMBCグループ全体の顧客という意味ではありません。逆に、同社の消費者向けサービスを直接使っていなくても、銀行カードローンの保証会社が同社だった場合は対象になり得ます。自分が対象かどうかは、ローンの契約書や商品説明で保証会社の欄を確認することが出発点になります。
金融機関を装う連絡への注意という点では、フィッシング対策協議会の緊急情報を扱った記事 でも、公式を装うSMSの見分け方を整理しています。
経緯と現在の対応
時系列は次のとおりです。
11月2日: 同社が不正アクセスを検知。被害拡大の防止を最優先に、同日中に保証業務で使用しているシステムへのアクセスを遮断
その後: ほかに不正なアクセスがないか等の調査を進める過程で、個人情報を含むデータの外部送信と漏えいを確認
11月5日: 本件を公表。保証システムは一時停止し、安全性の確認と必要なメンテナンスを継続中
侵入の手口や経路、攻撃が始まった時期については、発表では明らかにされていません。対象者への案内は、漏えいの範囲を特定した後、保証提携先と相談のうえ、メールやSMS等で個別に行うとしています。
同社は、本件に起因する二次被害は現時点で確認されていないとする一方、同社や金融機関等を名乗る不審な電話・メール・SMSが行われる可能性があるとして注意を呼びかけています。身に覚えのない連絡や不審な連絡を受けた場合は、記載されたURLへアクセスしたり個人情報を入力したりせず、専用窓口や警察等へ相談するよう案内しています。本件の専用窓口は、SMBCコンシューマーファイナンス問合せ窓口(03-5677-9228、平日9時〜18時)です。なお、個別案内自体がメールやSMSで届く予定のため、「SMSだから偽物」と一律には判断できません。リンクを開く前に、契約先の金融機関の公式窓口など別の経路で確かめることが現実的な対応です。
IT Postの見方
IT Postでは、今回の本質は「銀行の事故」ではなく「保証という裏側の集約点の事故」だと考えます。カードローンの保証は、多数の金融機関の申込者情報が1社のシステムに集まる構造です。利用者から見れば契約先は地元の銀行でも、審査の台帳は共通の保証会社に積み上がる。その集約点が1か所開けば、提携先の数だけ被害の顔ぶれが広がる。便利な分業の裏側で、情報の置き場だけは一極集中していた、という構図です。
もう一つは、項目の質です。メールアドレスだけの流出とは訳が違う。免許証番号、勤務先、年収、保証額——これは「その人がいくら借りられる立場か」まで含んだ申込書一式に近い。同社が個別案内を「範囲の特定後」としている以上、対象者が自分の何が出たのかを知るまでには時間がかかります。その空白期間に、同社や銀行を名乗る連絡の説得力はむしろ上がってしまう。案内の速さと、名乗られた時に本物かどうかを確かめる手段の分かりやすさが、この先の評価を決めます。
今後どうなりそうか
今後の確認点は、原因と侵入経路の特定、対象範囲と提携先ごとの人数の確定、個別案内の開始時期、そして保証システムの再開時期です。保証業務が止まっている間は、提携先の金融機関側でもカードローンの受付や審査の進め方に影響が出る可能性があります。
IT Postでは、新しい公式情報が確認できれば続報として整理します。