セキュリティ ステップゴルフ、最大21万5,000件が漏えいのおそれ。口座情報は暗号化なし、顔写真とレッスンカルテも対象 インドアゴルフスクールのステップゴルフは2026年11月7日、業務システムと予約システムへの不正アクセスで、無料体験申込者と現・元会員の個人情報が外部に漏えいした可能性が極めて高いと発表(第一報)。対象となり得るデータは最大21万5,000件(データベース上の登録件数で人数ではない)で、銀行口座情報は暗号化されていない状態で保管されていた。顔写真、レッスンカルテ、要配慮個人情報も対象に含まれ得る。11月5日に異常を検知し、10月23日・25日の不正アクセスも確認。クレジットカード情報と本人確認書類は保有しておらず対象外で、続報は11月10日を目途に掲載予定
まず初めに
狙われたのは予約の画面ではなく、その裏のバックアップファイルだった可能性が高い。表のドアに鍵を掛けても、裏の倉庫の扉が開いていれば意味がない。しかも倉庫の中の口座情報は、封もされていない状態で置いてあったという話である。
※個人の感想です
何が起きたのか
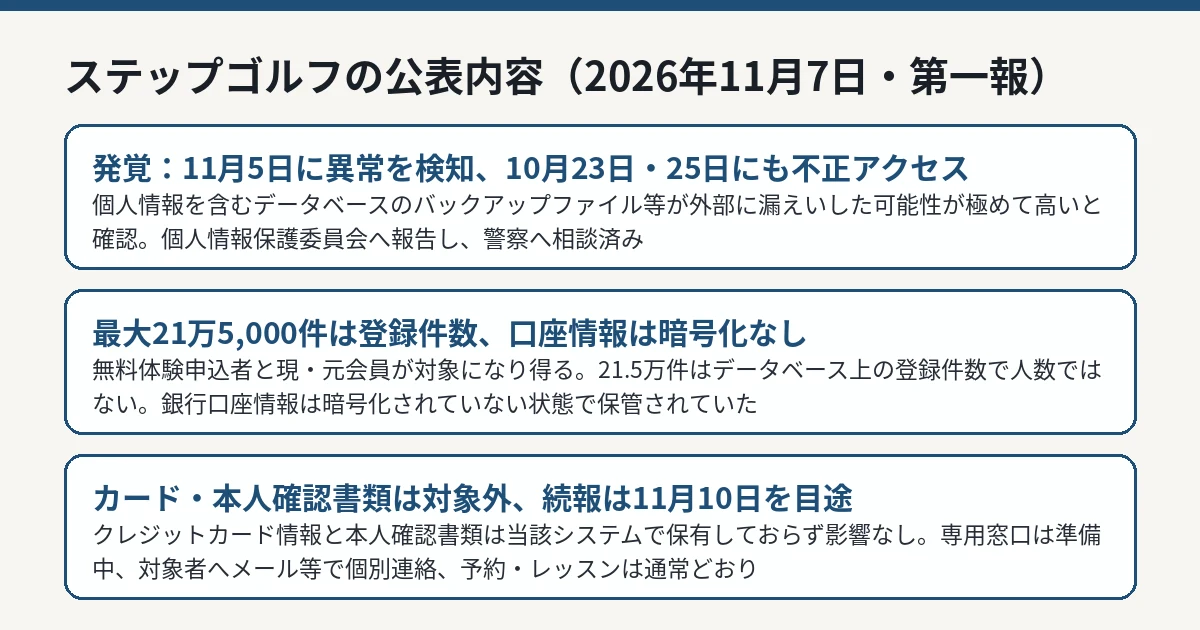
ステップゴルフ株式会社の第一報によると、2026年11月5日に同社システムで異常な処理を検知し、調査の結果、第三者による不正アクセスが判明しました。過去のアクセス記録を調べたところ、2026年10月23日と25日にも不正アクセスが行われ、個人情報を含むデータベースのバックアップファイル等が外部に漏えいした可能性が極めて高いことを確認した、としています。
同社は個人情報保護委員会へ報告するとともに、警察に相談しています。外部のセキュリティ専門機関に調査を依頼し、原因の究明と影響範囲の特定を進めている段階で、侵入経路や攻撃者については第一報では断定していません。なお同社は10月23日に、PHPの脆弱性報道を受けたシステムの状況報告を別途公表していますが、11月7日の第一報は今回の侵入原因をその脆弱性とは特定しておらず、両者の関係は示されていません。
ステップゴルフの発表(2026年11月7日、第一報)に基づく図解です。 IT Post編集部 対象となり得る情報——口座・顔写真・カルテまで
対象となる可能性があるのは、同社システムに登録されている、無料体験に申し込んだ人と、現在・過去の会員の情報です。対象となり得るデータは最大21万5,000件で、含まれる情報は次の3区分とされています。対象者によって含まれる情報の種類は異なります。
基本情報: 氏名、住所、生年月日、電話番号、メールアドレス
銀行口座情報: 金融機関名、支店名、口座番号、口座名義等の口座振替情報
ご利用情報: 契約状況、予約履歴、購入履歴、レッスンカルテ、顔写真、要配慮個人情報ようはいりょこじんじょうほう 等
特に注意が必要なのは、同社が「銀行口座情報は暗号化 されていない状態で保管されておりました」と明記した点です。暗号化されていないことと、その全てが実際に持ち出されたことは別の話ですが、バックアップファイル等にアクセスされた場合、情報がそのまま読み取れる状態だったことになります。「要配慮個人情報 」は公式発表の表現であり、具体的な内訳(病歴や診断内容など)が明らかになったわけではありません。
一方、クレジットカード情報と本人確認書類は、当該システムでは保有しておらず、本件による影響はないとしています。
利用者への案内と今後の予定
同社は、現時点で本件に起因する具体的な二次被害は確認されていないとしています。そのうえで、当社や金融機関を装った不審なメール、SMS、電話への注意、心当たりのないURLへのアクセスや添付ファイルの開封、暗証番号・パスワード等の入力を控えるよう呼びかけています。口座番号と名義だけでは預金は引き出せないとしつつ、口座情報を悪用した詐欺への注意と、銀行口座に身に覚えのない引き落とし等がないかの確認を求めています。
対応としては、アクセス元の遮断、認証情報の変更等の緊急対策を実施したとしています。本件に関する専用問い合わせ窓口(電話・Web)は設置準備中で、準備が整い次第ホームページで案内するとしています。店頭では詳細な問い合わせに対応できないため、店舗への問い合わせは控えるよう求めています。対象者には準備が整い次第、メール等で個別に連絡する方針です。予約とレッスンは通常どおり利用できるとしています。
続報は2026年11月10日を目途に、同社ホームページに掲載する予定とされています。
公表内容の整理
第一報の要点を、対象者とそれ以外で読み分けられるように整理すると次のとおりです。
項目
第一報の内容
発覚
2026年11月5日に異常な処理を検知
不正アクセスが確認された日
2026年10月23日、25日(過去の記録から確認)
対象システム
業務システム、予約システム
漏えいの確度
バックアップファイル等が外部に漏えいした可能性が「極めて高い」
件数の意味
最大21万5,000件はデータベース上の登録件数で、人数ではない
二次被害
公表時点で具体的な被害は確認されていない
当局への対応
個人情報保護委員会へ報告、警察へ相談、外部専門機関へ調査を依頼
サービスの状態
予約・レッスンは通常どおり利用可能
対象者側で先にできる確認は、大きく2つです。1つは、口座振替を使っている場合に、銀行口座の明細で心当たりのない引き落としがないかを見ること。もう1つは、同社や金融機関を名乗る連絡が来ても、その連絡の中のリンクや電話番号をそのまま使わず、公式サイトで案内されている窓口から確認することです。専用問い合わせ窓口は準備中とされているため、現時点では店舗へ問い合わせても詳細は確認できない、という点も公式発表に明記されています。
IT Postの見方
IT Postでは、今回の第一報で一番重いのは件数よりも「バックアップファイル等」と「暗号化されていない状態」という2つの言葉だと考えます。本番のデータベースを守る意識はあっても、復旧用に置いたバックアップが同じ情報量・同じ読みやすさで置かれているケースは珍しくありません。バックアップは守りの道具ですが、置き方を間違えれば、攻撃者にとっては「まとめて持ち出せる完成品」になります。口座振替情報のように、漏れた場合に利用者側の確認行動(明細の点検)まで必要になる情報は、保管時の暗号化の有無がそのまま被害の広がり方を左右します。
同社が口座情報の暗号化の有無まで第一報で明かした点は、正直な公表です。隠せば第一報は軽く見えますが、対象者は自分の口座明細を確認すべきかどうかを判断できません。件数が「登録件数であり人数ではない」と最初から注記した点も含め、数字の読み方を誤らせない書き方をしています。続報で、実際に持ち出されたファイルと対象範囲がどこまで特定できるかが焦点です。
今後どうなりそうか
今後の確認点は、11月10日を目途とされる続報で、実際の漏えい件数と対象範囲、侵入経路がどこまで特定されるか、専用窓口と個別通知がいつ始まるかです。
IT Postでは、新しい公式情報が確認できれば続報として整理します。