セキュリティ @cosmeに不正アクセス、約300万人分の会員情報が漏えい。肌質・髪質まで対象、パスワードは含まれず 株式会社アイスタイルは2026年11月2日、化粧品口コミサイト「@cosme」への第三者による不正アクセスで、「@cosme共通ID」の会員情報の一部・約300万人分が漏えいしたと発表した。氏名や住所に加えて肌質・髪質も対象に含まれ、ログイン時のパスワードとクレジットカード情報は現時点で含まれていないという。退会済みでも対象になる条件と、11月6日完了予定の個別連絡の進め方を、公式発表の範囲で整理した
まず初めに
口コミサイトに預けたはずの「肌質」と「髪質」が、住所や生年月日と一緒に外へ出ていくというのは、美容情報のつもりが個人情報の束になっていたという話である。パスワードとカード情報が含まれていないのは救いだが、肌と髪の悩みは、人によっては住所より他人に知られたくない種類の情報でもある。約300万人分という規模も含め、「口コミを書くための登録情報」がいつの間にかこれだけの厚みを持っていたことに、預ける側も預かる側もあらためて向き合う必要がある。
※個人の感想です
何が起きたのか
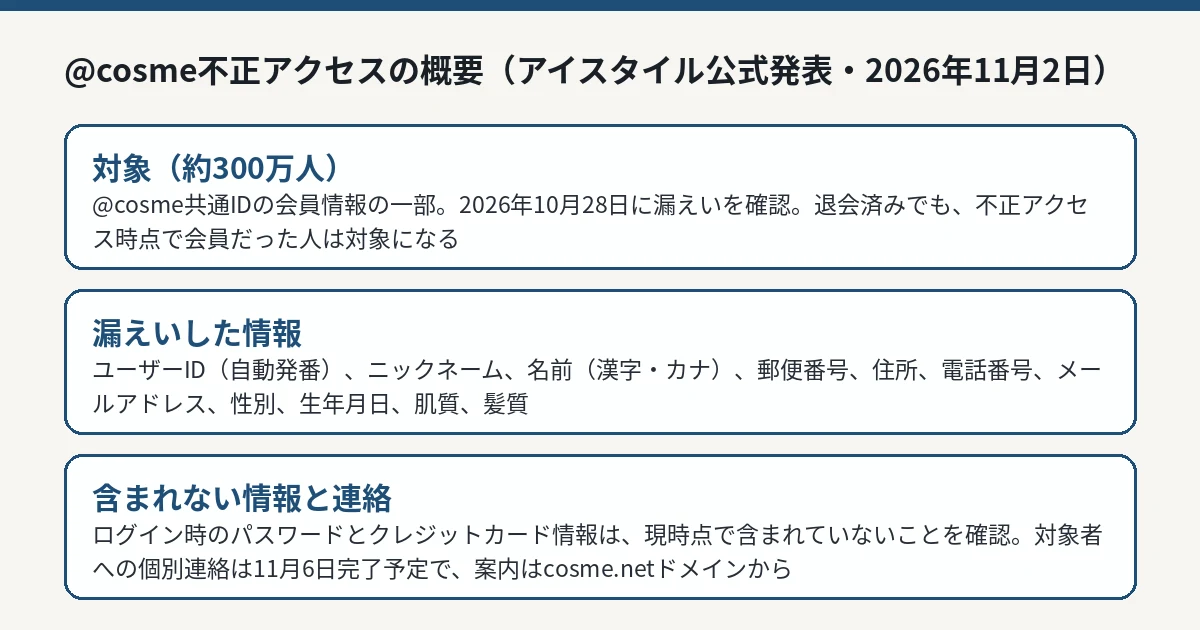
アイスタイルによると、2026年10月28日(水)、@cosmeへの第三者による不正アクセスにより、「@cosme共通ID」に登録されている会員の情報の一部が外部に漏えいしたことを確認しました。公表は11月2日付の「不正アクセスによる個人情報漏えいに関するお詫びとお知らせについて」で行われています。
不正アクセスがあった日時や手口については、発表では明らかにされていません。同社は不正アクセスの事実を確認した後、被害の拡大防止に向けた対応を進めるとともに、現在は第三者のセキュリティ専門会社と、原因と影響範囲の調査を進めている、としています。個人情報保護委員会へは、すでに報告を行ったということです。
現時点において、同社が把握している範囲では、本件に起因する個人情報の不正利用や二次被害は確認されていない、としています。ただし調査は継続中であり、この記述は「今後も発生しない」という保証ではありません。
なお、@cosmeをめぐっては、2026年9月にも、従業員が使う外部ファイル転送サービスの設定ミスで会員1万997人分の情報が閲覧可能な状態になっていた事案が公表されています。今回の事案は第三者による不正アクセスが原因とされており、原因の異なる別の事案です。経緯は、設定ミスによる9月の事案を扱った過去記事 で整理しています。
漏えいした情報
公式発表で対象とされたのは、「@cosme共通ID」に登録されている会員情報の一部で、人数は約300万人です。項目は次のとおりです。
分類
項目
識別情報
ユーザーID(登録時に自動発番されるもの)、ニックネーム
本人に関する情報
名前(漢字・カナ)、性別、生年月日
連絡先
郵便番号、住所、電話番号、メールアドレス
美容に関する情報
肌質、髪質
ここで注意が必要なのは、ユーザーIDの位置付けです。同社の注記によると、このユーザーIDは登録時に自動で発番されるもので、ログイン時に利用されるものではありません。また、現時点では、ログイン時のパスワードとクレジットカード情報は含まれていないことを確認した、としています。
対象の範囲には、退会済みの人も含まれます。現在すでに@cosmeを退会している場合でも、不正アクセス時点で会員だった人は対象となり、同社は「@cosmeプライバシーポリシー」に基づき退会後一定期間保管している情報をもとに連絡する、と説明しています。「もう退会したから関係ない」とはならない点が、この事案の確認ポイントです。
株式会社アイスタイルの公式発表(2026年11月2日)をもとにIT Post編集部が作成した図解です。 IT Post編集部 対象者への連絡と問い合わせ
対象となる会員には、同社が把握している連絡先を通じて、順次個別に連絡するとしています。対象が多数に及ぶため、連絡の完了までには一定の期間を要する見込みで、完了は11月6日(金)の予定です。案内メールは「cosme.net 」ドメインから送信されます。
同社は、案内メールでパスワードやクレジットカード情報などの入力をお願いすることはない、と明記しています。逆に言えば、@cosmeを名乗るメールでパスワードやカード情報の入力を求められた場合は、そのメールを案内とは切り分けて疑うべきです。同社も、本件に関連してなりすましメールやSMS、電話などが届く可能性があるとして、心当たりのない連絡や不審なURLへのアクセス、個人情報の入力に十分注意するよう呼びかけています。
本件の問い合わせ窓口は、株式会社アイスタイル(アットコスメ)不正アクセス対応お問い合わせ窓口(メールアドレス:security-support@cosme.net、受付は10時から18時、土・日・祝日を除く)です。同社は「cosme.net 」ドメインからのメールを受信できるよう、迷惑メール設定などの確認も求めています。
IT Postの見方
IT Postでは、今回の事案の特徴は、漏えい項目に肌質・髪質という「そのサービス固有の情報」が含まれている点にあると考えます。氏名や住所は多くのサービスに共通する項目ですが、肌質や髪質は、利用者が美容の相談や口コミのために、そのサービスを信頼して預けた情報です。漏えいの受け止め方が、項目の種類によって変わることを示す事例です。
もう一つは、9月の設定ミスの事案に続いて、原因の異なる漏えいが短期間に重なった点です。9月の事案は社内の取り扱いミス、今回は外部からの不正アクセスであり、対策の方向はまったく異なります。IT Postでは、再発防止策が調査結果を踏まえてどこまで具体化されるかが、次の発表で見るべき点だと考えます。同社は現時点で、第三者機関の調査結果を踏まえた再発防止策を検討・実施していく、としています。
今後どうなりそうか
同社は、今後、新たにお知らせすべき事項が判明した場合には、同社サイト上で速やかに案内する、としています。今後の確認点は、侵入の経路と発生日時の特定、対象人数と項目の確定、そして再発防止策の具体的な内容です。対象者への個別連絡は11月6日に完了する予定とされており、その進捗も焦点になります。
利用者側では、案内メールが「cosme.net 」ドメインから届くこと、案内ではパスワードやカード情報の入力を求めないことの2点を押さえておけば、なりすましの見分けに役立ちます。新しい公式発表が確認できれば、続報として整理します。