セキュリティ 「富岳」に不正アクセス、最大4,597名の認証情報とSSH秘密鍵が持ち出された可能性。スパコンは停止中、再開は未定 理化学研究所は2026年11月16日、スーパーコンピュータ「富岳」の運用系システムへの不正アクセスを公表した。登録利用者最大4,597名(富岳4,222名・理究375名)の氏名・メールアドレス・IDと、ホームディレクトリ内のSSH秘密鍵など外部接続用認証情報が持ち出された可能性がある。侵入は公開ダッシュボードが足がかりで、富岳は11月14日から運用停止中。再開時期は示されていない
まず初めに
国の看板スパコンが、計算ノードではなく「運用系」と稼働状況ダッシュボードから入られた。派手な計算性能の話ではなく、地味な管理側の話である。そして持ち出された可能性があるのが、研究者本人の名前よりも先に、他のスパコンへ入るための鍵の束だったという点が一番重い。鍵は1か所で使われるものではないからだ
※個人の感想です
何が起きたのか
理研の発表によれば、「富岳」の運用系システムの保守管理は外部に委託されており、2026年11月12日に不審な通信を検知した後、委託先と連携して調査を開始しました。11月13日午後4時33分に不正アクセスの事実を確認しています。
調査の結果、11月10日から13日にかけて、第三者がインターネット上に公開されていた「富岳」の稼働状況を表示するウェブページ(ダッシュボード)を足がかりとして、運用系の内部ネットワークに不正に侵入していたことが判明しました。具体的な侵入方法は引き続き調査中です。侵入者は内部の複数のサーバを不正に操作し、侵入されたサーバの一部では不正なプログラムの設置などシステムの改ざんが行われていたことも確認されました。
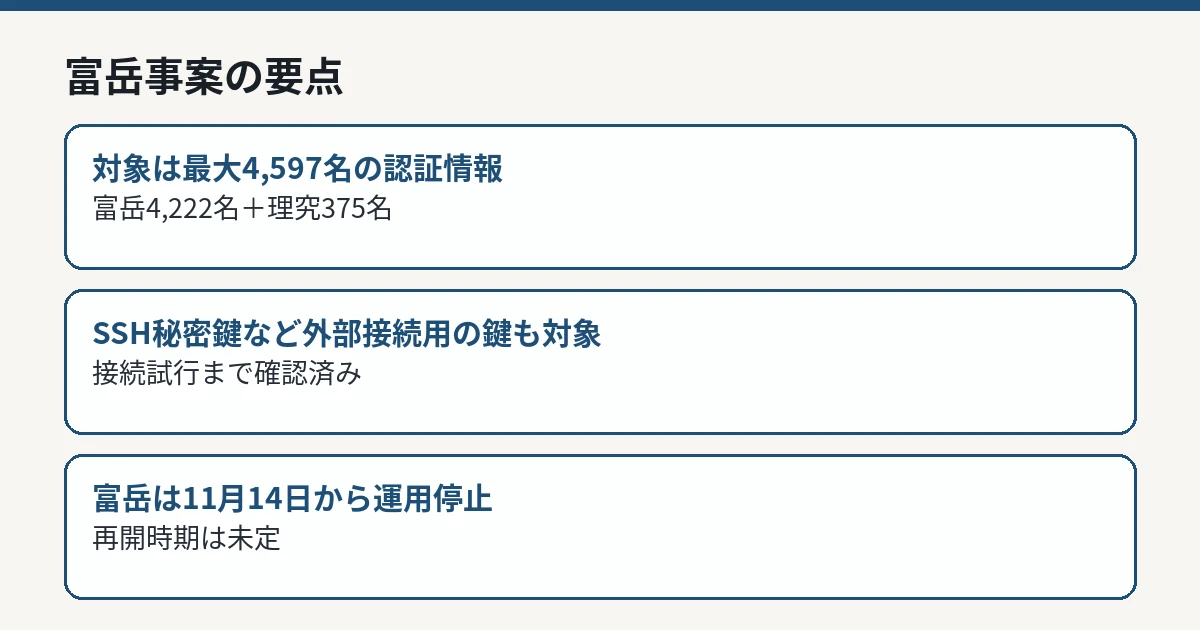
富岳事案の要点 IT Post編集部 持ち出された可能性がある情報
対象は2つに分かれます。第一に、利用者の認証システムに登録された情報で、「富岳」の利用者最大4,222名の氏名、メールアドレス、IDと、「理究」の利用者最大375名の氏名、メールアドレスです。合計すると最大4,597名分になります。
第二に、利用者のホームディレクトリに保存されていたファイルの一部です。ここには、利用者が保存していた理研外のスーパーコンピュータやサービスに接続するための認証情報(SSH秘密鍵、アクセスキーなど)と、研究データが含まれます。理研は、現時点では研究成果が外部に流出したことを示す具体的な事実は確認されていないとし、対象ファイルに第三者の個人情報が含まれていないかも確認を進めています。
特に注意が必要なのは、侵入者が取得した認証情報の一部を使用して、ほかのシステムへの接続を試みていたことが確認されている点です。つまり鍵の持ち出しは「可能性」の話にとどまらず、実際に使おうとした動きまで確認されています。これに伴う二次被害の有無は、関係機関と協力して調査中です。
時系列の整理
日時
出来事
11月10日〜13日
第三者が公開ダッシュボードを足がかりに運用系内部ネットワークへ侵入
11月12日
不審な通信を検知し、委託先と連携して調査を開始
11月13日 16時33分
不正アクセスの事実を確認
11月13日 20時59分
文部科学省へ報告
11月13日 22時07分
侵入に使われたシステムを隔離
11月14日 4時30分
「富岳」の運用を停止し、外部からのアクセスを遮断
11月14日 20時20分
管理用の鍵を入れ替え
11月15日 10時51分
HPCI関係機関へ報告
11月15日 16時18分
全ジョブ停止、全利用者へ通知、ログイン用公開鍵を無効化
11月16日 17時55分
個人情報保護委員会へ報告
検知から運用停止まで約2日、その間に隔離と鍵の入れ替えが進められています。一方で、侵入自体は11月10日に始まっていたとされており、検知までの3日間に何が持ち出されたかが、調査の中心です。
理研の対応と現在の状態
理研は、侵入に使われたシステムを11月13日午後10時07分に隔離し、11月14日午前4時30分に「富岳」の運用を停止して外部からのアクセスを遮断しました。管理用の鍵は11月14日午後8時20分に入れ替えています。11月15日午後4時18分には、実行中および待機中の計算ジョブをすべて停止し、全利用者へメールで通知するとともに、ログイン用の公開鍵を無効にしました。あわせて、「富岳」に保存していた認証情報をそれぞれの接続先で無効にするよう利用者へ依頼しています。
報告先と時刻も公表されています。文部科学省へは11月13日午後8時59分、HPCI(革新的ハイパフォーマンス・コンピューティング・インフラ)の関係機関へは11月15日午前10時51分、個人情報保護委員会へは11月16日午後5時55分に状況を報告しました。
運用再開については、悪用されたソフトウェアの脆弱性への対処、侵入されたサーバの再構築、ネットワーク構成の見直しなどの再発防止策を講じたうえで再開するとしていますが、時期の明示はありません。利用者への案内として、理研は「富岳」に保存していたSSH秘密鍵や各種認証情報について、接続先のサービスで無効にし、必要な鍵や認証情報を再発行するよう求めています。また、理研がメールでパスワードなどの情報を尋ねることはないとして、不審なメールへの注意も呼びかけています。
IT Postの見方
IT Postでは、今回の件で最も影響が長引くのは「富岳」自体の停止期間ではなく、持ち出された可能性がある認証情報の後始末だと考えます。スパコンは再構築すれば戻せますが、SSH秘密鍵やアクセスキーは、接続先の数だけ無効化と再発行の作業が発生します。しかも接続試行まで確認されている以上、「使われていないはず」という前提では動けません。利用者一人ひとりが、自分の鍵がどこへ届いていたかを思い出して潰していく、地味で時間のかかる作業が残ります。
もう1つは侵入の入口です。計算機本体ではなく、稼働状況を見せるための公開ダッシュボードと運用系ネットワークが足がかりになりました。利用者向けに状態を見せる仕組みと、内部の運用ネットワークの境界がどう設計されていたのかは、今後の調査で最も説明が求められる部分です。理研が侵入の具体的な方法を「調査中」としている現段階では断定はできませんが、公開面と運用面の分離は、規模の大きい計算基盤ほど先に点検されるべき項目です。
今後どうなりそうか
焦点は3つです。第一に、取得した認証情報による他システムへの接続試行で、実際に二次被害があったのかどうか。第二に、持ち出されたファイルの範囲と、第三者の個人情報が含まれていたかの確認結果です。第三に、「富岳」の運用再開の時期と、その前提になる再発防止策の中身です。
理研は、調査によって新たに判明した事実は速やかに公表するとしています。新しい公式情報が確認できれば、本記事を更新して整理します。