セキュリティ フェイラー、LINE抽選で最大764,429件が漏えい。うち147,164名は氏名・電話番号・住所まで、入口は委託先の社内アカウントだった フェイラージャパン株式会社は2026年11月16日、抽選用LINEアカウントの運用に利用していたソニックムーブ「COMSBI(SaaS版)」への不正アクセスで顧客情報が漏えいしたと発表した。LINEの表示名・プロフィール画像URL・ユーザーIDが最大764,429件、その内数として抽選申込者の氏名・電話番号・住所が最大147,164名分。クレジットカード情報・メールアドレス・生年月日・性別は含まれない
まず初めに
抽選に応募した覚えのない人まで対象に入っている。友だち追加をしただけで、表示名とプロフィール画像とIDが、抽選の運用を担う外部サービスの側に集まっていたからだ。そして入口は、複数企業の管理機能を触れる運営会社の社内アカウント1つ。1社のキャンペーンの話に見えて、実態は「1つの鍵で何社分も開く」構造の話である
※個人の感想です
何が起きたのか
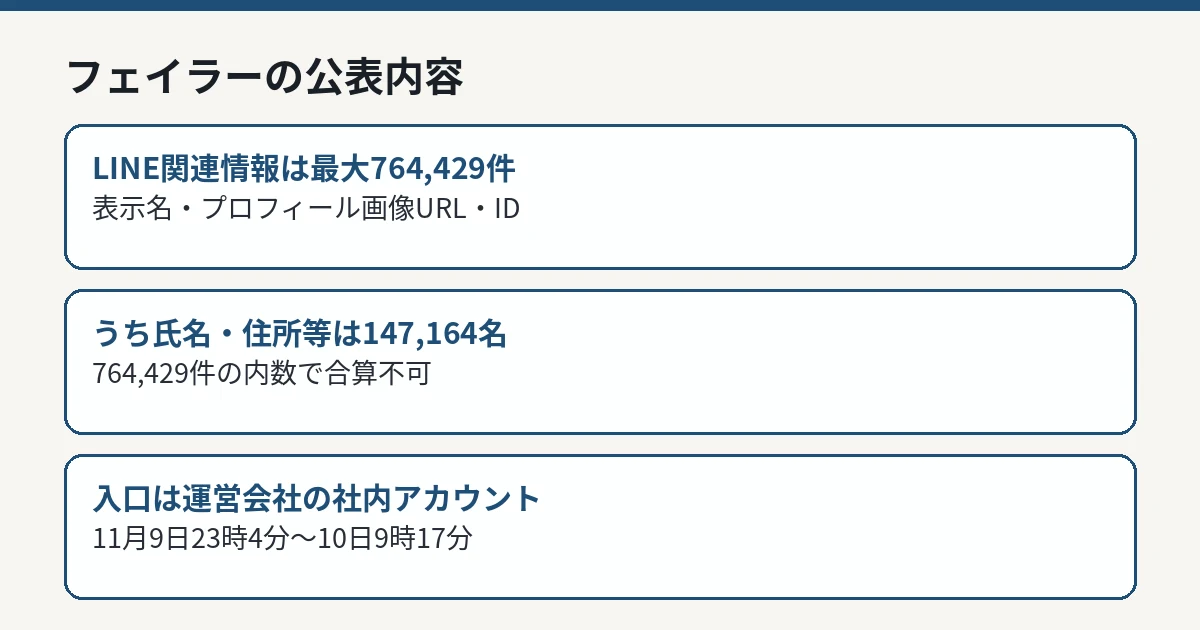
フェイラージャパンの発表によれば、2026年11月9日23時4分から11月10日9時17分にかけて、第三者がサービス運営会社であるソニックムーブの社内用アカウントの認証情報を不正に使用して「COMSBI(SaaS版)」にログインし、同社を含む複数の企業・団体の情報を取得しました。同社は11月11日に同社から報告を受け、直ちに調査と対応を開始し、11月12日に詳細な報告を受けています。
経緯の時刻も公表されています。11月9日23時4分に第三者が不正ログインして情報の取得を開始し、11月10日7時36分に運営会社が異常を検知して不正に使用された権限を遮断、同日9時17分に攻撃元からのアクセスを遮断して認証情報を変更しました。
運営会社であるソニックムーブ自身の発表によれば、同社の社内用アカウントには複数の企業・団体の管理機能を操作できる権限が付与されており、第三者は11月10日2時15分からほかの複数の社内用アカウントも使って取得を拡大しました。同社は、自社の認証情報の管理が十分でなかったことによるものだと説明しています。認証情報が第三者に渡った経緯は調査中です。同じCOMSBI(SaaS版)をめぐる公表は他社からも出ており、日清食品のLINE登録者137万4,157件の記事 でも経緯を整理しています。各社の件数は各社の対象を示すもので、攻撃全体の重複を除いた人数ではありません。
フェイラーの公表内容 IT Post編集部 漏えいした情報——2つの数字の関係に注意
対象は登録経路によって分かれます。LINE抽選申込サービスに登録したお客様については、氏名、電話番号、住所が最大147,164名分です。抽選用LINEアカウントに友だち追加したお客様については、LINEの表示名、プロフィール画像のURL、LINEユーザーIDが最大764,429件で、この件数には上記の147,164名が含まれます。
したがって、「764,429件と147,164名を合わせて91万件超が漏えい」という読み方は誤りです。後者は前者の内数です。また、件数はいずれも現時点で確認できている最大値であり、精査により減少する可能性があります。
含まれていない情報も明記されています。クレジットカード情報、メールアドレス、生年月日、性別は対象外です。LINEユーザーIDはLINEが発行する識別子で、友だち検索に使用する「LINE ID」とは異なります。この識別子が出たこと自体は、LINEアカウントのパスワードが漏れたことを意味しません。
範囲の線引きも重要です。本件で漏えいした抽選用LINEアカウントは、同社が運用している公式LINEアカウントとは異なります。また、会員プログラム「フェイラーメンバーズ」や「フェイラー公式オンラインショップ」「フェイラー公式アプリ」とは遮断されており、現時点で漏えい等は確認されていません。抽選用アカウントと公式LINEアカウントは引き続き利用できるとしています。
フェイラーの対応と、利用者へのお願い
同社は、個人情報保護委員会への報告(速報は完了)、対象のお客様への個別の連絡(LINEメッセージ等にて順次)、専用お問い合わせ窓口の設置を行ったとしています。あわせて、委託先に対する原因の究明と再発防止策の徹底の要請、自社における委託先管理の見直しを挙げています。不正アクセスの経路はすでに遮断されています。
専用窓口は「フェイラー緊急お問い合わせ窓口」で、フリーダイヤル0120-791-027、受付時間は土日祝を含む10時から17時30分までです。
利用者へのお願いとして、同社を装った不審な電話、SMS、郵便物、LINEメッセージに注意すること、同社からパスワードやクレジットカード番号を尋ねることはないこと、不審な連絡を受けた場合は記載のURLを開かず窓口へ相談することが挙げられています。氏名・住所・電話番号が対象に含まれるため、抽選の当選や発送を装った連絡が想定されますが、これは想定される悪用例であり、実際の被害として公表されたものではありません。対象の連絡はLINEメッセージ等で順次行われるため、普段使っていない抽選用アカウントからの案内を見落としていないかも確認しておきたいところです。
IT Postの見方
IT Postでは、今回の本質はフェイラー1社の問題ではなく、SaaS事業者の「運用・サポート用アカウント」の権限設計にあると考えます。ソニックムーブ自身が認めているとおり、社内用アカウント1つの侵害で複数企業の顧客情報に届く構造でした。利用企業側から見れば、自社の設定をいくら固めても、事業者の運用アカウントの管理が緩ければ同じ結果になります。委託先を選ぶ際の確認項目は、機能や価格より先に、この権限の持ち方であるべきです。
もう1点は、友だち追加の情報の扱いです。抽選に応募していない友だち登録者の表示名やIDまでが、最大76万件という形で対象になりました。キャンペーンの仕組み上、友だち情報を抽選前に取り込む設計だったことがうかがえます。「応募者だけが対象」という利用者の感覚と、実際のデータの集まり方には開きがあります。この開きを公表文が2区分に分けて説明した点は、対象者が自分の立場を判断しやすい書き方です。
今後どうなりそうか
確認点は、対象件数が精査で確定するかどうか、対象者への個別連絡の完了時期、そしてソニックムーブ側の調査で認証情報が渡った経緯が判明するかどうかです。COMSBI(SaaS版)の利用企業は複数あり、同じ事案をめぐる他社の公表がさらに出る可能性もあります。
新しい公式情報が確認できれば、本記事を更新して整理します。