セキュリティ ヌーラボ「Cacoo」に不正アクセス、認証情報を不正使用。問い合わせ記録約792件の流出を確認しサービス停止中 株式会社ヌーラボは2026年11月16日、オンラインホワイトボード「Cacoo」の運用環境と同社が管理する問い合わせ記録の一部に第三者の不正アクセスがあったと公表した。11月14日午前に同社の認証情報の不正使用を検知し、Cacooは同日18時45分から緊急メンテナンスとして停止中。流出が確認されたのはCacooに関する問い合わせ記録約792件で、氏名やメールアドレスのほか、一部にクレジットカード情報の下4桁が含まれる。Backlogなど他サービスへの影響は現時点で確認されていない
まず初めに
「緊急メンテナンスのお知らせ」という、あの何の変哲もない文面の裏で、実は認証情報が盗まれて侵入されていた。利用者からすれば、止まっている理由が2日遅れでようやく分かる形になった。事実確認を優先した、という説明は理解できる。だが、止まった理由が「メンテナンス」なのか「事故対応」なのかで、利用者側の構えはまるで違う。待たされる側の身にもなってほしい、というのが率直なところだ。もっとも、今回の発表で救いなのは、流出が確認された範囲が問い合わせ記録に限られ、作画データそのものの話になっていない点である。そこは混ぜずに読むべきだろう。
※個人の感想です
何が起きたのか
ヌーラボの11月16日の公表によれば、発端は2026年11月14日午前の検知です。Cacooの運用環境において、外部の第三者が同社の認証情報を不正に使用していることが分かりました。同社は当該認証情報の無効化と、攻撃元からのアクセスの遮断を順次実施しました。そのうえで、被害の拡大を防止し安全性を確認するため、同日18時45分よりCacooを停止し、緊急メンテナンスを実施しています。Cacooは2026年11月16日時点で停止が続いており、稼働状況は同社のステータスページで確認できます。
同社は、事実関係の確認を優先していたため、本件の説明が11月16日になったと謝罪しています。つまり、11月14日から出ていた「緊急メンテナンス」の案内は、本件への対応による停止でした。
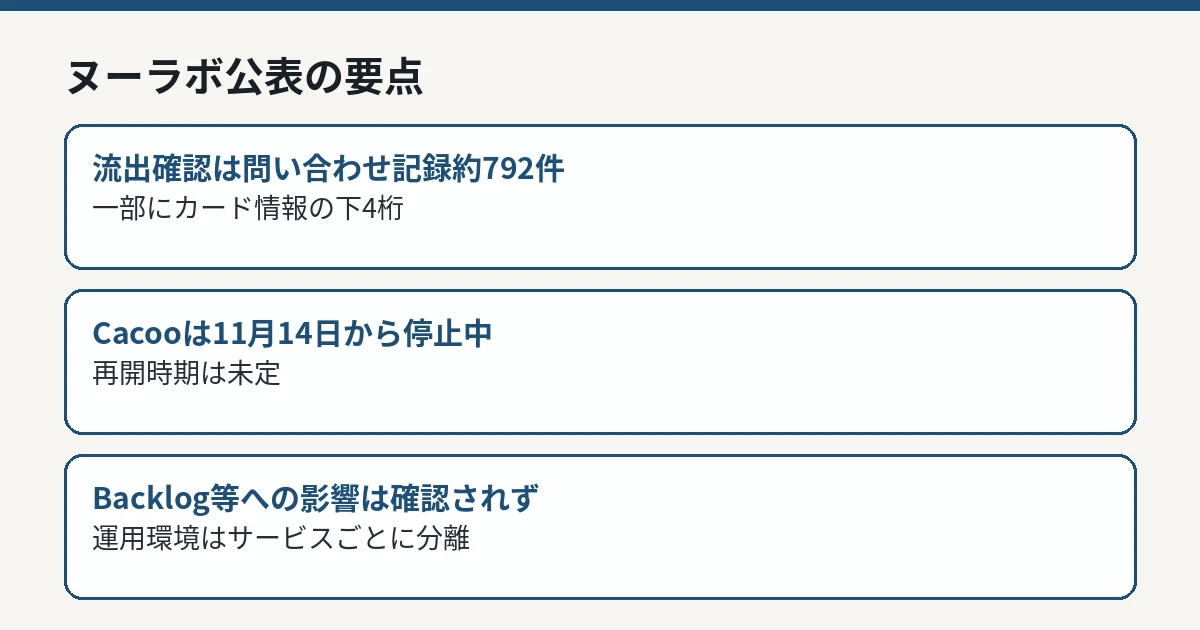
ヌーラボ公表の要点 IT Post編集部 流出が確認されたのは「問い合わせ記録」
現時点で確認している影響として同社が挙げたのは、同社が管理するCacooに関するお問い合わせ記録の一部が外部に流出したことです。該当する記録は約792件で、精査中のため今後変動する可能性があります。記録には、問い合わせをした顧客の氏名、メールアドレス、電話番号、住所等の個人情報が含まれており、一部にはクレジットカード情報の下4桁等が含まれています。クレジットカード番号そのものが流出したとは発表されていません。
線引きとして重要なのは、Cacooの利用者が作成した図やボードのデータ(作画データ)自体の流出が確認された、とは発表されていない点です。不正アクセスの対象にはCacooの「運用環境」も含まれますが、現時点で流出が「確認」されたものとして同社が明示したのは問い合わせ記録です。影響範囲の全容は引き続き調査中であり、この先の続報で範囲が変わる可能性があります。
Backlogなど他サービスへの影響
同社は、サービスごとにシステムの運用環境を分けて管理しており、CacooとBacklogの運用環境は分離されていると説明しています。現時点では、Backlogその他のサービスにおいて顧客データへの不正アクセスは確認されておらず、Backlogをはじめとするその他のサービスは通常どおり利用できます。同社は別のお知らせでも、Cacoo以外のサービスへの影響がない旨を案内しています。
対応としては、不正に使用された認証情報の無効化や関連する認証情報の入れ替え、外部の専門機関と連携した原因究明と影響範囲の特定を進めています。影響を受けた顧客には個別に連絡し、個人情報保護委員会への報告を行うとしています。また、本件に便乗して同社を装った不審なメールが送られる可能性があるとして、心当たりのないメールのリンクや添付ファイルを開かないよう注意を呼びかけています。
利用者が確認すべきこと
対象ごとに、取るべき行動は異なります。Cacooの利用者は、現在サービスが停止しているため、再開の案内を同社のステータスページと本件のお知らせページで確認することになります。再開時期は「安全性を確認したうえで改めて知らせる」とされており、現時点で日時は示されていません。
過去にCacooについてヌーラボへ問い合わせをしたことがある人は、今回流出が確認された記録の対象に含まれている可能性があります。同社は影響を受けた顧客へ個別に連絡するとしています。一方で、同社は本件に便乗した同社を装う不審なメールへの注意も呼びかけており、個別連絡を名乗るメールであっても、リンクや添付ファイルを安易に開かないことが重要です。本件の問い合わせ窓口は、同社のヘルプセンターの問い合わせページと案内されています。
Backlogなど同社の他サービスだけを使っている人は、現時点で取るべき行動はありません。他サービスでは顧客データへの不正アクセスは確認されておらず、通常どおり利用できると同社は案内しています。
まだ公表されていないこと
第一報の時点で、次の点は公表されていません。第一に、同社の認証情報がどのような経緯で第三者に不正使用されるに至ったのか。第二に、Cacooの運用環境側で具体的にどのような情報へアクセスがあったのか。第三に、Cacooの再開時期です。同社は「新たな事実が判明した場合は速やかに知らせる」とし、本件のお知らせページで随時状況を知らせるとしています。問い合わせ記録の件数自体も精査中で変動し得ると明記されており、数字は続報で動く前提で読む必要があります。
IT Postの見方
IT Postでは、今回の事案で注目すべきは、侵入の起点が「同社の認証情報の不正使用」だった点だと考えます。脆弱性を突かれたのではなく、正規の鍵を持って入られた形です。認証情報がどこから漏れたのかは現時点で公表されていませんが、運用環境へのアクセスに使う認証情報の管理は、クラウド時代の最も地味で最も効く防御です。多要素認証の有無、認証情報の保管方法、退職者や委託先を含む棚卸し。派手な攻撃手法の話よりも先に、ここが問われます。
もう1点は公表の順序です。停止を先に「緊急メンテナンス」と案内し、理由の説明が2日後になった進め方は、事実確認を優先した結果として理解はできます。ただ、停止理由がセキュリティ事案かどうかは、利用者が自分の側で取り得る行動(関連する認証情報の変更や警戒)を左右します。第一報の時点で「調査中」とだけでも理由の性質に触れるかどうかは、今後の続報の出し方と合わせて見ていきたいところです。
今後どうなりそうか
焦点は、Cacooの再開時期、影響範囲の確定(問い合わせ記録の件数の変動や、運用環境側で何が見られたのか)、そして認証情報が不正使用された経緯の説明です。同社は本ページで随時知らせるとしており、新たな事実が判明した場合は速やかに公表するとしています。
続報が確認できれば、本記事を更新して整理します。