セキュリティ ラクスルに不正アクセス、印刷データの個人情報が漏えいのおそれ。名刺やはがきに載った第三者も対象になり得る話 ラクスル株式会社は2026年11月9日、ネット印刷サービス「ラクスル」のデータ入稿処理に関わるシステムが不正アクセスを受け、印刷データや請求書などに記載された個人情報が外部に流出したおそれがあると発表した。システムの認証情報が不正に取得され、保管データの一部に外部からアクセスできる状態だったことを確認。対象件数は集計中で、名刺やはがきなど印刷物に記載された第三者の情報も含まれ得る。クレジットカード情報とログインID、パスワードは漏えいしていないことを確認したという
まず初めに
印刷所の倉庫の鍵が、知らない誰かの手に渡っていた、という話である。しかも倉庫の中身は注文票だけではない。名刺、はがき、請求書——他人の名前と住所が刷り込まれた「紙の前段階」が、束になって置いてある。注文した覚えのない人まで巻き添えになり得るのが、印刷データという保管物の厄介なところだ。
※個人の感想です
何が起きたのか
ラクスルは、インターネットで注文を受け付ける印刷通販サービスです。利用者が印刷物のデータを入稿(アップロード)し、同社が印刷して届ける仕組みで、名刺やチラシ、はがきなどを発注する個人や企業が広く使っています。
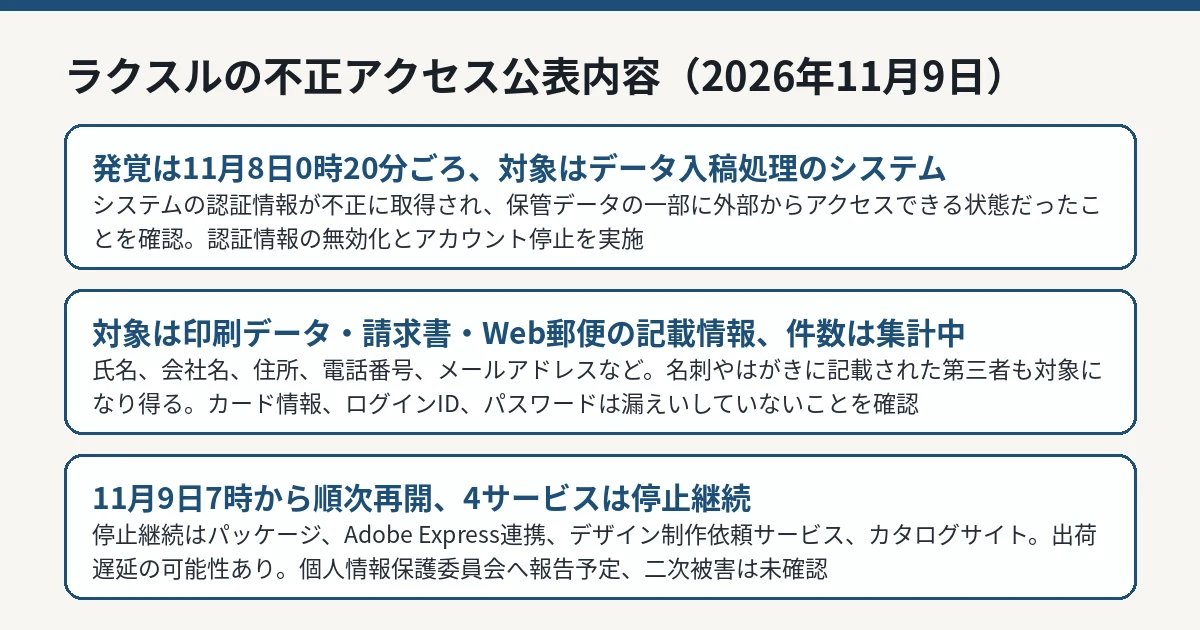
同社の発表によると、侵害されたのは、そのデータ入稿の処理に関わるシステムです。2026年11月8日0時20分ごろに不正アクセスを把握し、調査を進めたところ、システムの認証情報 が第三者に不正に取得され、同社が保管するデータの一部に外部からアクセスできる状態になっていたことが分かりました。同社は、不正に使われた認証情報の無効化、不正アクセスに使われたアカウントの停止、関係するサービスの一時停止といった措置を講じたとしています。認証情報がどのような経緯で取得されたのか、外部から実際にどのデータが取得されたのかは、11月9日の公表時点で調査が続いています。
ラクスル公式発表(2026年11月9日)に基づく図解です。 IT Post編集部 対象は「注文者」だけではない
今回の発表で最も注意が必要なのは、漏えいのおそれの範囲の決め方です。同社は、対象となり得る情報として、入稿された印刷データのほか、請求書や「Web郵便」などのデータに記載された氏名、会社名、住所、電話番号、メールアドレスなどを挙げています。
印刷物の場合、注文した人と、印刷物に名前が載る人は一致しません。企業の担当者が発注した名刺に載る従業員、はがきの宛先に書かれた送付先、請求書に記載された取引先の担当者など、注文手続きに一切関わっていない人の情報が、データの中に含まれ得ます。つまり「ラクスルに会員登録していないから関係ない」とは言い切れない構造です。企業側は、過去に発注した名刺やダイレクトメールなどについて、誰の情報を記載したデータを預けたかを確認する必要があります。
一方で、線引きも公表されています。クレジットカード情報、ログインID、パスワードについては漏えいしていないことを確認した、と同社は明記しています。ここでいう「不正に取得された認証情報」は同社のシステム側のもので、利用者のログインIDやパスワードが漏れたという発表ではありません。また、現時点で本件に関連する個人情報の不正利用などの二次被害は確認されていない、としています。
サービスへの影響——4サービスは停止継続
同社は安全確認のため、2026年11月8日からデータ入稿を伴う一部サービスを停止しました。11月9日7時より順次再開していますが、発表時点で次の4サービスは停止が続いています。
ラクスル パッケージ
ラクスル Adobe Express連携
デザイン制作依頼サービス
カタログサイト
停止の影響により、データチェックや出荷に通常より時間がかかる場合があるとし、届け予定は注文ごとに案内するとしています。原因と影響範囲の調査は継続中で、個人情報保護委員会へ報告する予定であり、進捗に応じて同社Webサイトで続報を出すとしています。
なお、ラクスルは2026年10月16日にも、外部のWeb制作サービス「Studio」への不正アクセスの影響で、フォーム送信情報6,412件に漏えいの可能性があると公表しています。ただし当時、同社は印刷通販サイト「ラクスル」の会員情報・注文情報・支払い情報は対象外と説明しており、今回の事案は印刷データの入稿処理システムが対象で、環境も情報の種類も異なります。2つの事案が同じ攻撃者によるものだという発表はありません。
利用者と発注担当者が確認したいこと
同社は、ラクスルや関係事業者を装った不審なメール、SMS、電話への注意を呼びかけています。同社がメールやSMSでパスワードやクレジットカード番号の入力を求めることはない、と明言しています。実務上は、次の点が確認の軸になります。
不審な連絡に記載されたURLへアクセスしたり、認証情報を入力したりしない。注文内容の確認は公式サイトや正規の注文履歴から行う
自分が注文していなくても、名刺やはがき、請求書に自分の氏名や連絡先が載った心当たりがある場合は、発注元の企業や同社の公式案内を確認する
発注を担当した部署は、どの部署が・誰の情報を記載したデータを・いつ入稿したかを棚卸しし、続報で対象期間が示された際に照合できる状態にしておく
問い合わせは、同社の問い合わせフォームで「個人情報保護相談窓口」を選んで送る形が案内されている
IT Postの見方
IT Postでは、この件の本質は「印刷データは、注文情報ではなく、他人の個人情報の保管庫だった」という点だと考えます。名刺1枚のデータには、本人の氏名、所属、連絡先がそのまま入っている。はがきの宛先データは、送り先の一覧そのものです。入稿データは印刷が終われば役目を終えたように見えますが、保管されている限り、中身は個人情報の束のままです。
もう1つは、件数がまだ出ていない段階での公表のされ方です。同社は「集計中」「調査中」を隠さず、漏えいしていないことを確認した項目(カード情報、ログインID、パスワード)を先に切り分けて示した。対象が確定してから出すより、切り分けを先に出すほうが、利用者は「自分は何を心配し、何を心配しなくてよいか」を判断できます。IT Postでは、件数の確定を待たずにこの切り分けを公表した点は、初動として評価できると考えます。ただし、対象件数と対象期間の開始時点が出る続報が、この件の重さを最終的に決めます。
今後どうなりそうか
今後の確認点は、対象件数と対象期間の開始時点、認証情報が取得された経緯、実際に外部へ取得されたデータの範囲、そして停止中の4サービスの再開時期です。対象期間が長くさかのぼる場合、過去の発注分まで確認範囲が広がります。
IT Postでは、新しい公式情報が確認できれば、本記事を更新します。