セキュリティ サイバーセキュリティクラウド、GitHub認証情報1件が流出して開発環境に不審アクセス。顧客情報に漏えいのおそれ、範囲は調査中 株式会社サイバーセキュリティクラウドは2026年11月12日、開発に使うGitHubの管理領域への不審なアクセスを確認し、保存されていた顧客情報などに漏えいのおそれがあると発表した(第一報)。従業員のGitHub認証情報1件が外部に流出していたことが外部機関の情報提供で判明し、その認証情報を使ったアクセスを11月5日に確認した。対象範囲と件数は調査中で、認証情報は無効化済み
まず初めに
セキュリティを売る会社の、開発の玄関の鍵が1本、外に出ていた。しかも鍵が使われた形跡に気づくきっかけは、自社の監視ではなく外部機関からの情報提供だった。本業が「守ること」の会社だけに、第一報の文章はいつも以上に重い。ここから先は言い訳の余地が小さい事案である。
※個人の感想です
何が起きたのか
株式会社サイバーセキュリティクラウドは2026年11月12日、「当社開発環境における情報漏えいのおそれに関するお知らせとお詫び(第一報)」を公表しました。
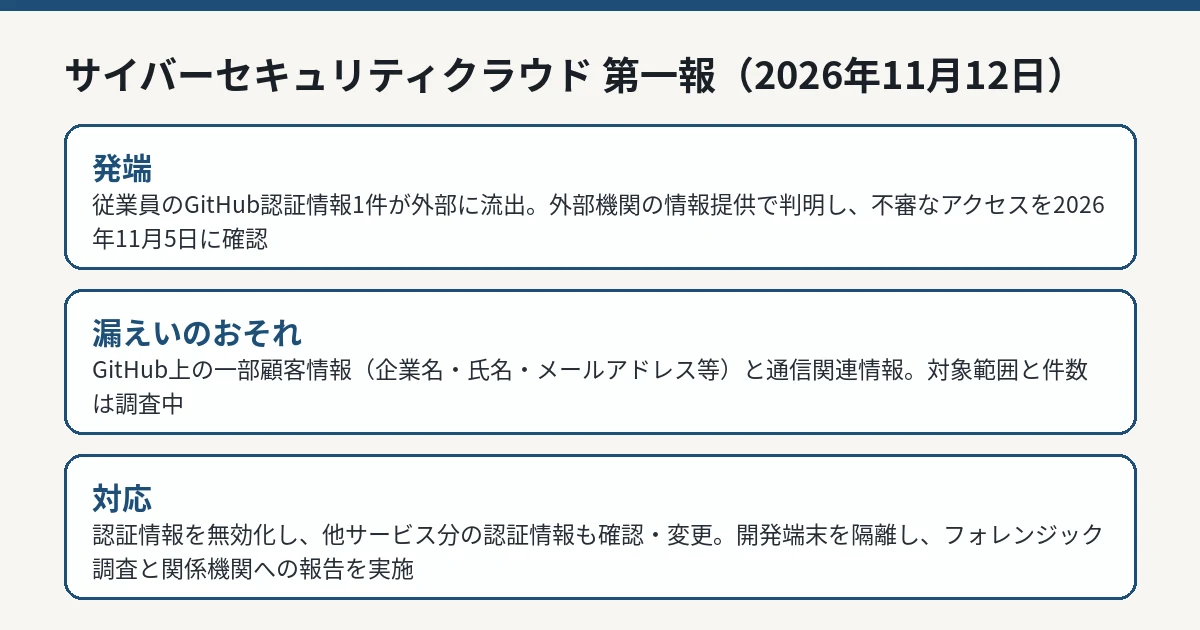
経緯は次のとおりです。外部機関からの情報提供により、同社の従業員が業務で使用していたGitHubの認証情報1件が外部に流出していたことが判明しました。その後、GitHubのアクセスログを調査した結果、当該認証情報を使用した第三者によるものと考えられる不審なアクセスが過去に行われていたことを、2026年11月5日に確認しました。
同社は「確認可能なアクセスログの対象期間や記録内容には制約があるため、当該認証情報が有効だった期間全体のアクセス状況を確認するには至っていない」と明記しています。つまり、不審なアクセスの全容はまだ確定していません。
第一報の時点で示されていないことも、確認しておく必要があります。認証情報が流出した原因と経路、不審なアクセスが行われた正確な期間と回数、閲覧・取得された可能性のある情報の確定範囲、対象となる顧客の件数です。いずれも調査中とされており、続報でどこまで具体化されるかが、この事案の評価を決めます。
GitHub認証情報1件の流出と不審アクセス、おそれのある情報を整理した図解 IT Post編集部 漏えいのおそれがある情報
同社のGitHub上に保存されていた次の情報は、第三者によって閲覧・取得された可能性を否定できないため、「漏えいのおそれ」があるとされています。
一部のお客様に関する情報(企業名、氏名、メールアドレス等)
サービス利用に伴う通信関連情報
対象となる個人情報の範囲と対象者は現在調査中で、確認されたお客様には順次案内するとしています。同社がお客様から取扱いの委託を受けている個人情報については、委託元のお客様と連携して、本人への通知など必要な対応を進めるとしています。
現時点では、本件に起因する同社サービスへの不正アクセスや不正な操作、二次被害は確認されていません。サービスの提供とセキュリティ機能への影響も確認されておらず、各サービスは通常どおり提供を継続しています。
同社の対応
判明後、同社は被害拡大の防止を最優先に、次の措置を実施済みだとしています。
流出したGitHub認証情報の無効化
GitHub上に保存されていた、他のサービスに関する各種認証情報の確認・変更
関連する各種認証情報およびアクセス権限の見直し・変更
関係する開発端末の隔離およびアカウントの利用停止
調査面では、GitHubおよび関連システムのアクセスログ調査、同社のセキュリティエンジニアと外部専門機関によるフォレンジック調査、影響範囲の特定を進めています。認証情報の無効化と権限の見直しは即応として妥当ですが、流出の原因そのものが判明するまでは、同種の経路が残っていないかの検証が続くことになります。個人情報保護委員会をはじめとする関係機関への報告は実施済みで、委託元のお客様の報告手続きについては、連名報告を含めた方法を相談中だとしています。
問い合わせ先は、お客様・パートナー向けが csc-customer@cscloud.co.jp です。
顧客側が確認すべきこと
同社の顧客企業にとって、確認点は自社が対象に含まれるかどうかだけではありません。委託している個人情報がある場合は、委託元としての通知対応が自社側にも生じます。同社からの案内が届く前に、委託契約の範囲と、自社が預けている情報の種類を棚卸ししておくことが実務的な備えになります。
また、今回の侵入経路は「認証情報1件の流出」でした。開発基盤の認証情報は、ソースコードそのものよりも先に狙われます。多要素認証の有無だけでなく、認証情報の保管場所、有効期限、退職・異動時の棚卸しが、自社側でも同じ問いの形で残ります。管理アカウントの認証情報漏えいから権限昇格に至った電通デジタルのTONARIWA事案 とあわせて、認証情報の管理は今月だけでも繰り返し問われています。
自社の開発環境でも点検しておきたいのは、業務用と個人用のアカウントの分離、アクセストークンに有効期限と最小限の権限範囲が付いているか、退職・異動時に棚卸しされる運用になっているか、そして通常と異なる時間帯や場所からのアクセスを検知できるか、という4点です。どれも特別な仕組みではなく、「1件の流出」が「全期間の不明」に化けるかどうかを分ける、基本的な線引きです。
IT Postの見方
IT Postでは、この事案の重さは件数ではなく「誰の、どの鍵か」にあると考えます。流出したのはセキュリティサービス提供企業の、開発基盤の認証情報です。顧客情報そのものへのアクセスに加え、GitHub上に保存されていた他のサービスの認証情報まで確認・変更を迫られた点に、開発環境が「本番の裏口」になる典型的な構造が見えます。
一方で、第一報の書き方は評価できます。「おそれ」の範囲、ログの制約で全期間を確認できていないこと、委託分の通知が委託元との連携になることまで、未確定の部分を未確定のまま書いています。続報で問われるのは、認証情報がなぜ流出したのかという原因と、アクセスの期間と範囲の確定です。ここが曖昧なままでは、信頼回復の材料にはなりません。
今後どうなりそうか
次の確認点は、続報で示される影響範囲の確定、対象顧客への案内の完了、そして認証情報の流出原因と再発防止策の具体化です。フォレンジック調査の結果次第では、閲覧された可能性のある情報の範囲が広がることも、狭まることもあり得ます。
同社は「新たにお知らせすべき事項が判明した場合には、速やかに報告する」としています。顧客側でも、案内が届くまでの間に、委託先のリストと預けている情報の種類を棚卸ししておくことが、続報への備えになります。続報が公表されれば、本記事を更新します。