セキュリティ ラフールサーベイ、旧システムから2万4,232名分を取得された。鍵はコードに直書きされ、2019年にテスト用イメージごとネットへ出ていた 株式会社ラフールは2026年11月9日、組織サーベイ「ラフールサーベイ」の旧システムへの不正アクセスで、利用企業182社の従業員2万4,232名分の情報が第三者に取得されたと発表。原因はプログラムに直接書き込まれたアクセスキーで、2019年に開発委託先の開発者がテスト用イメージを公開していた。対象と経緯を整理する
まず初めに
鍵を金庫ではなく、玄関マットの裏に貼っておいた。しかもそのマットごと、写真に撮られてネットへ出ていた。2019年の話である。それから7年、鍵は有効なまま旧システムの扉を開け続け、持ち出されたのは2万4,232名分のサーベイ回答だった。「移行済みの旧システム」という言葉の軽さと、残された鍵の重さが、まったく釣り合っていない。
※個人の感想です
何が起きたのか
株式会社ラフールは2026年11月9日、「『ラフールサーベイ』旧システムへの不正アクセスに関するお知らせとお詫び」を公表しました。対象は、同社が提供するサーベイサービス「ラフールサーベイ」(他社を通じて提供しているサービスを含む)の、移行前の旧システムです。
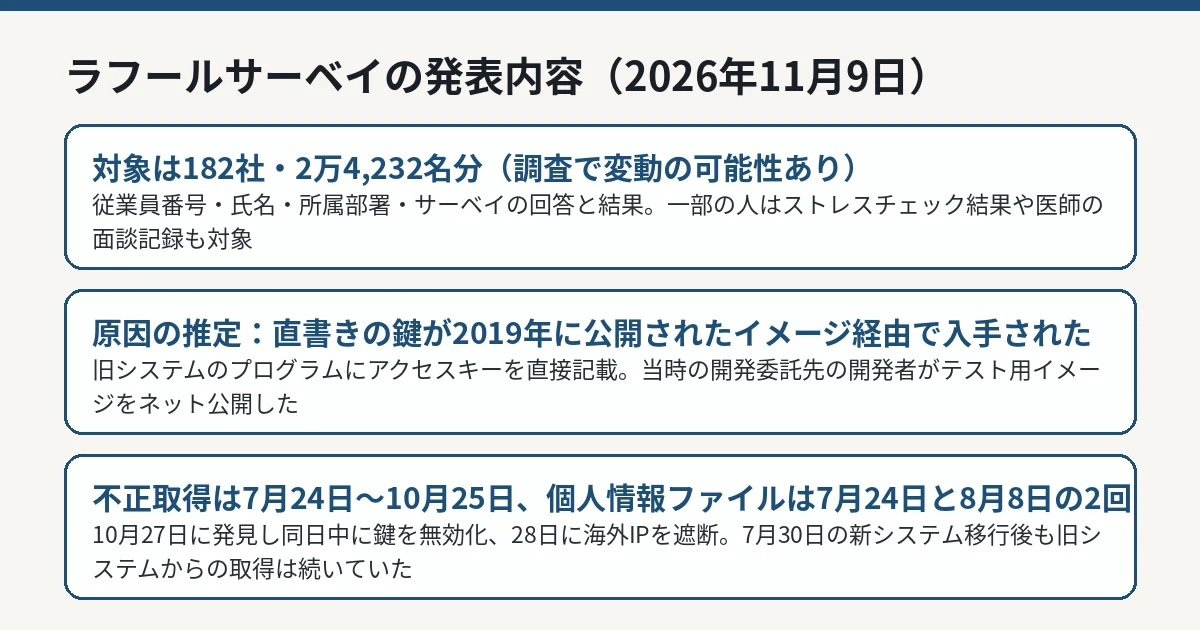
同社によると、第三者が旧システムのファイル保管領域から不正にファイルを取得していたことが判明しました。取得が確認されたのは、利用企業182社の従業員2万4,232名分です。人数は今後の調査で変わる可能性があるとしています。
ラフールサーベイは、従業員が設問に回答し、企業が職場の人間関係や離職リスク、従業員の心身の状態などを分析する組織サーベイサービスです。回答そのものが機微な内容を含むサービスで、通常の名簿型の漏えいとは重さが違います。
なお、この事案では、ラフールサーベイをOEMで受けて販売していた「あしたのサーベイ」についても、顧客企業3社・209人分の情報取得が11月5日に提供元側から公表されています。今回のラフール本体の公表は、その全体像にあたるものです。
株式会社ラフールの発表(2026年11月9日)をもとにIT Post編集部が作成した図解です。 IT Post編集部 取得された情報
同社が示した取得情報は、次のとおりです。
区分
内容
対象
利用企業182社、従業員2万4,232名分(調査により変動の可能性あり)
主な項目
従業員番号、氏名、所属部署、サーベイの回答と結果
一部の人のみ
ストレスチェックの結果・回答、医師による面談・面接指導の記録(要配慮個人情報)
確認されていないもの
住所、電話番号、パスワード(現時点の調査)
情報の公開や悪用といった二次被害は、現時点では確認されていないとしています。
対象企業には、同社またはサービスの提供元から順次、個別に連絡しています。同社からの案内がない場合は、情報取得が確認されていない企業だということです。従業員個人が自分で対象かどうかを確認できる専用ページの案内は、今回の発表には含まれていません。
経緯——移行した後も、旧システムから抜かれていた
発表された時系列は次のとおりです。
日付
出来事
2019年
当時の開発委託先の開発者が、アクセスキーを含むプログラム入りのテスト用実行環境イメージをインターネット上に公開(同社の推定経緯)
2026年7月24日〜10月25日
第三者が旧システムのファイル保管領域から不正にファイルを取得。個人情報を含むファイルの取得は7月24日と8月8日の2回
2026年7月30日
メンテナンスで現行システムへ移行(移行後も旧システム側の取得は続いていた)
2026年10月27日
同社エンジニアがログ確認中に不正アクセスの疑いを発見。同日中にアクセスキーを無効化
2026年10月28日
不正アクセスに使われた海外のIPアドレスからの通信を遮断
2026年10月29日
不正なファイル取得の事実が発覚
2026年11月4日
現行システムの設定と記録を確認し、攻撃元によるアクセスや操作の記録がないことを確認
2026年11月9日
本件を公表。警察と個人情報保護委員会へ報告済み
読みどころは、7月30日の移行を挟んでも取得が止まらなかった点です。新システムへ移った後も、旧システムとそのファイル保管領域はキーが有効なまま残り、8月8日の取得は移行後に起きています。
原因は「直書きの鍵」と「公開されたイメージ」
同社の推定する原因は、はっきりしています。旧システムでは、同社のエンジニアがアクセスキーをプログラムの中に直接書き込んでいました。その後、このプログラムを含むテスト用の実行環境イメージが、2019年に当時の開発委託先である株式会社フランジア(現・株式会社Sun Asterisk)の開発者によってインターネット上に公開され、第三者がアクセスキーを入手したものと推定しています。
同社はあわせて、「委託元である当社の管理も十分ではなかった」と自社の管理不足を認めています。
認証情報 をプログラムや設定ファイルに残す危うさは、Claude Codeの設定ファイルから秘密情報が見つかった調査を扱った記事 でも整理しました。今回の件は、その「残した鍵」がテスト用イメージの公開という形で外へ出て、7年間有効なまま使われた事例です。
現行システムとの切り分け
同社は、現行システムについては次のとおり説明しています。
現行システムは旧システムとは別のクラウド上の管理単位で運用しており、今回不正に使用されたアクセスキーでは接続できない
プログラム内にアクセスキーを直接記載する方式は廃止し、短時間で自動的に無効になる一時的な認証情報を使う方式に切り替えた
2026年11月4日に現行システムの設定とアクセス記録を確認し、今回の攻撃元によるアクセスや操作の記録がないことを確かめた
今後については、外部の調査機関に調査を依頼する予定で、その結果を踏まえて再発防止策を講じるとしています。新たに知らせるべき事項が判明した場合は、速やかに知らせるということです。
対象になり得る人が気をつけること
同社は、本件に関係するように見せかけた不審なメールや電話に注意するよう呼びかけています。同社がメールや電話でパスワードや金銭を尋ねることはない、としています。
本件の問い合わせ先は、ラフールサーベイ事務局(電話: 0120-285-061、平日10時〜17時/メール: privacy@lafool.co.jp 、平日10時〜17時)です。勤務先がラフールサーベイや、その提供を受けるサーベイサービスを使っている場合は、まず勤務先経由の案内を確認してください。不審な連絡の見分け方は、フィッシングSMSの見分け方をまとめたガイド も参考になります。
IT Postの見方
IT Postでは、この事案の核心は「移行」と「廃止」を取り違えた点だと考えます。新システムへの移行は進んでいた。だが、旧システムの鍵を無効化し、保管領域への経路を閉じるという「終わらせる作業」は、誰の担当にもなっていなかった。鍵の直書きも、テスト用イメージの公開も、それ単体では「いつか直す」類の話に見えます。しかし2つが重なり、さらに旧環境が残り続けたことで、2019年の公開が2026年の漏えいに直結しました。
もう一つ、発見が10月27日の「ログ確認中」だった点も見逃せません。7月から続いた取得を検知したのは自動の監視ではなく、人の目でした。旧システムは移行と同時に監視の優先度も下がっていた可能性があります。残置するなら監視も残置する、が徹底できていなかった構図です。再発防止策の具体化では、現行システムの認証方式の変更だけでなく、旧環境の棚卸しと鍵の棚卸しがどこまで進むかが焦点になります。
今後どうなりそうか
今後の確認点は、外部調査の結果と再発防止策の具体化、対象人数の確定、二次被害の有無です。対象企業への個別連絡は順次進めるとしています。
IT Postでは、続報が公表された場合は本記事を更新します。