セキュリティ ミツモアに不正アクセス、住所・電話番号など最大366,850件が漏えいか。入口は外部で入手されたIDとパスワード、201件に不正ログイン 株式会社ミツモアは2026年11月16日、サービス「ミツモア」への不正アクセスを発表した。外部で入手されたとみられるIDとパスワードで201アカウントに不正ログインされ、そのアカウントから事業者の空き状況表示機能の脆弱性が悪用され、依頼者の住所・電話番号など最大366,850件が漏えいした可能性がある。氏名・メールアドレス・パスワード・カード情報は脆弱性経由の漏えいには含まれないが、不正ログインされた201件では氏名等が閲覧された可能性がある
まず初めに
入口は「他で漏れたパスワード」、出口は「空き状況を表示する機能」。派手な侵入経路ではなく、ログインできた正規アカウントの先にあった権限チェックの甘さが、37万件近い住所と電話番号に届いてしまった。認証を通ることと、その先の全部を見てよいことは別物だ、という当たり前の話が、また1つ事例になった
※個人の感想です
何が起きたのか——2段階の侵害
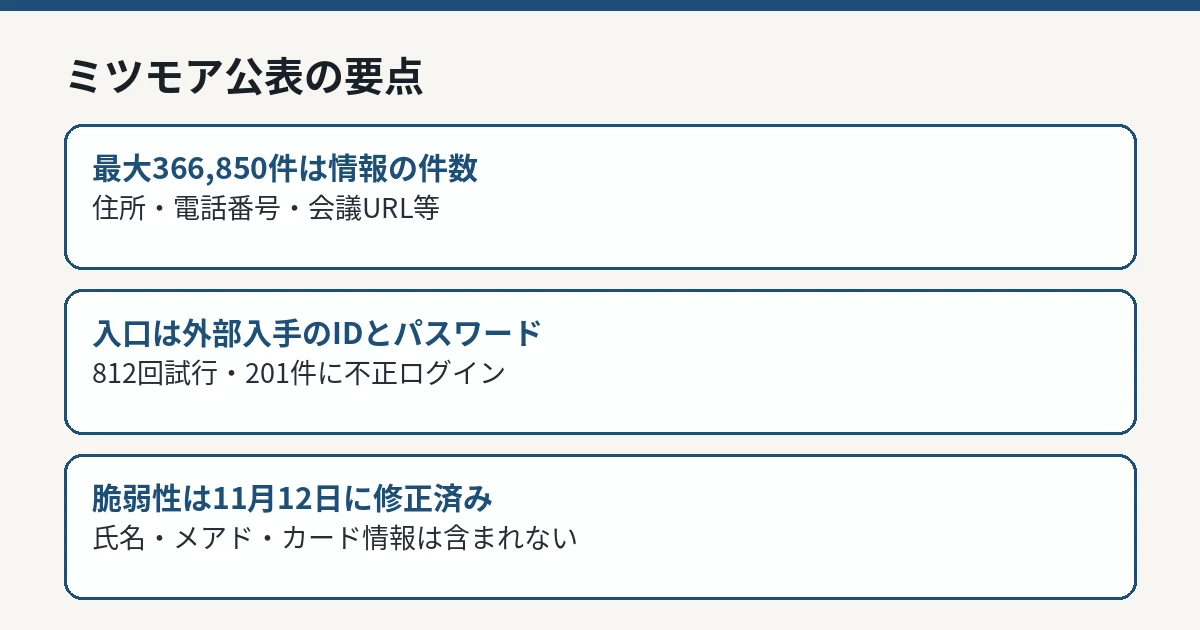
ミツモアの発表によれば、第三者は2026年11月11日15時39分から16時27分の間に「ミツモア」へのログインを812回試み、このうち201件のアカウントにログインしました。使われたのは、当社以外の外部で不正に入手されたとみられるIDとパスワードで、同社のシステムからIDやパスワードが流出した形跡は確認されていないとしています。
その後、第三者は不正ログインしたアカウントを使い、事業者の空き状況を表示するための機能にあった脆弱性を悪用して、事業者の予定に登録された情報を取得しました。情報取得の期間は11月11日16時27分から翌12日0時22分までです。悪用を防ぐため、脆弱性の技術的な詳細は公表されていません。
同社は11月12日8時25分、監視システムの異常検知を調査したことで本件を把握しました。攻撃元からの通信を遮断し、11月12日に脆弱性を修正して、現在は同じ方法で情報を取得できない状態だとしています。あわせて、お客さまの情報を扱う機能に同種の問題がないか緊急点検を実施しました。
ミツモア公表の要点 IT Post編集部 漏えいの可能性がある情報——2つの経路で中身が違う
脆弱性を悪用して取得された、またはその可能性がある情報は、事業者の予定に登録された次の項目で、最大366,850件です。
お客さまの住所・電話番号
同社が会員や依頼ごとに付与している識別番号
ミツモア内で登録されたオンライン会議のURL
事業者が外部カレンダーと連携していた場合は、その予定の件名(件名以外は含まれません)
この経路の漏えいには、氏名、メールアドレス、パスワード、クレジットカード情報は含まれていません。
一方、不正ログインされた201件のアカウントについては、話が別です。依頼者の場合は、登録した氏名・メールアドレス・電話番号、住所を含むこれまでの依頼内容、事業者とのメッセージが閲覧された可能性があります。事業者(プロ)の場合は、プロフィール情報、メッセージのやり取り、スケジュール、取引のある依頼者の情報(氏名・住所・依頼内容など)が対象です。登録情報の変更、メッセージの送信、支払いの操作は確認されていません。
なお、本件は「ミツモア」で発生したもので、別システムで運用する「プロワン」への影響はないと明示されています。
2つの経路の違い
項目
脆弱性の悪用(予定情報の取得)
不正ログイン(201件)
期間
11月11日16時27分〜12日0時22分
11月11日15時39分〜16時27分
規模
最大366,850件(情報の件数)
201アカウント(812回の試行)
対象情報
住所・電話番号、識別番号、会議URL、カレンダー予定の件名
氏名・メールアドレス・電話番号、依頼内容、メッセージ等が閲覧された可能性
氏名・メールアドレス
含まれていない
閲覧された可能性がある
対応と再発防止
同社は11月12日に対象の201アカウントのパスワードを無効化し、すべての端末からログアウトさせたうえで、対象者に個別に連絡してパスワードの再設定をお願いしています。対象となるお客さまと事業者には、登録メールアドレス宛に順次連絡するとしています(送信元は no-reply@meetsmore.com )。
関係機関への報告は、11月13日に個人情報保護委員会および総務省へ行い、同日に警察へも相談しています。
再発防止としては、お客さまの情報を扱うすべての機能についてアクセス権限の確認を点検し、必要な修正を行ったこと、実際に攻撃を試みる方法での検査(侵入テスト)で見落としがないか確認していること、機能の追加・変更時に情報の扱いを確認する手順の見直し、不審なアクセスの監視とログイン時の安全対策の強化を挙げています。
利用者へのお願い
同社は利用者へ、次の点を呼びかけています。
ミツモアや事業者を名乗る不審な電話・訪問・SMS・メールに注意すること。同社が電話・メール・SMSでパスワードやクレジットカード番号を尋ねることはなく、本件の連絡メールにパスワード入力を求めるリンクを記載することもない
ミツモアと同じパスワードを他のサービスでも使っている場合は、それぞれ別のパスワードへ変更すること
事業者で、ミツモア内に登録していたオンライン会議のURLは再発行すること。なお、連携していた外部カレンダーに登録のオンライン会議URLは漏えい対象ではない
住所と電話番号が対象に含まれるため、実際の作業依頼や訪問予定に結びつけた不審な連絡が想定されます。これは想定される悪用例であり、同社は11月16日時点で二次被害を確認していません。
IT Postの見方
IT Postでは、今回の本質は「パスワードリスト型のログインをどう防ぐか」だけではなく、「ログインできたアカウントが、どこまでの情報に届いてしまうか」の設計にあると考えます。外部で漏れた認証情報の使い回しは利用者側の習慣にも原因がありますが、その201件を足場に36万件規模の予定情報へ届いたのは、認証後の権限検証の問題です。同社が再発防止の筆頭に「すべての機能のアクセス権限の確認」を置いたのは、この構造を自覚しているからでしょう。
もう1点、数字の読み方です。366,850件は「情報の件数」であって人数ではなく、201件はアカウント数です。性質の違う2つの数字を足したり比べたりしても意味はありません。発表が2つの経路を分けて、含まれる情報の違いまで書き分けている点は、対象者が自分の立場で影響を判断しやすい公表です。
今後どうなりそうか
同社は、新たにお知らせすべき事実が判明した時点で、同じページで続報を出すとしています。確認点は、漏えいの可能性が確定に変わるかどうか、対象者への連絡の完了時期、そして侵入テストを含む再発防止の実施結果です。
新しい公式情報が確認できれば、本記事を更新して整理します。