セキュリティ 阪急阪神ホテルズ、会員情報最大331,586件の漏えいを確認。退会済み会員の情報やホテル利用実績が含まれるかは調査中 株式会社阪急阪神ホテルズは2026年11月16日、「阪急阪神第一ホテルグループメンバーズクラブ」の会員等に関する情報最大331,586件が、プレイド「KARTE」への不正アクセスで漏えいしたと公表した。氏名・年齢・住所・電話番号・メールアドレスなどが対象で、クレジットカード情報とパスポートデータは含まれない。件数は最大値で、精査により減少する可能性がある
まず初めに
ホテルの予約システムが破られたのではない。破られたのは、会員への営業案内を配るための道具である。それなのに漏れた可能性があるのは最大33万件超で、しかも「退会した人の情報が残っていたかもしれない」「宿泊の実績が入っていたかもしれない」という、会員制度の後始末そのものに関わる2点が未確認のまま残った。残す側の管理が問われるのは、現会員の名簿より、むしろそちらだ
※個人の感想です
経緯——11月13日に疑いの連絡、15日に漏えいの報告
阪急阪神ホテルズの発表によれば、同社はメンバーズクラブの会員へ、メール配信を中心とした営業情報を案内するためのコミュニケーションツールとして、プレイドの「KARTE」を利用していました。KARTEは、顧客の行動をリアルタイムで解析し、利用者の属性や行動に合わせてメール配信などを自動で行うサービスであると説明されています。
11月13日にプレイドから「KARTE」に対する不正アクセスの疑いが確認されたとの報告を受け、プレイドにおいて原因究明と影響範囲の特定に関する調査が実施されました。その結果、11月15日にプレイドから、阪急阪神ホテルズのメンバーズクラブの会員等に係る情報が漏えいしている旨の報告を受けました。同サービスは不正アクセスの疑いの判明後、直ちにサービスを停止しています。
プレイド側の事案の全体像は、プレイド「KARTE」の不正アクセスを整理した記事 で追っています。プレイドが11月16日に公表したKARTEアカウント登録メールアドレス79,249件は、KARTEを運用する側のアカウント情報であり、阪急阪神ホテルズの会員情報最大331,586件とは対象も集計単位も異なります。足し合わせて被害人数とすることはできません。
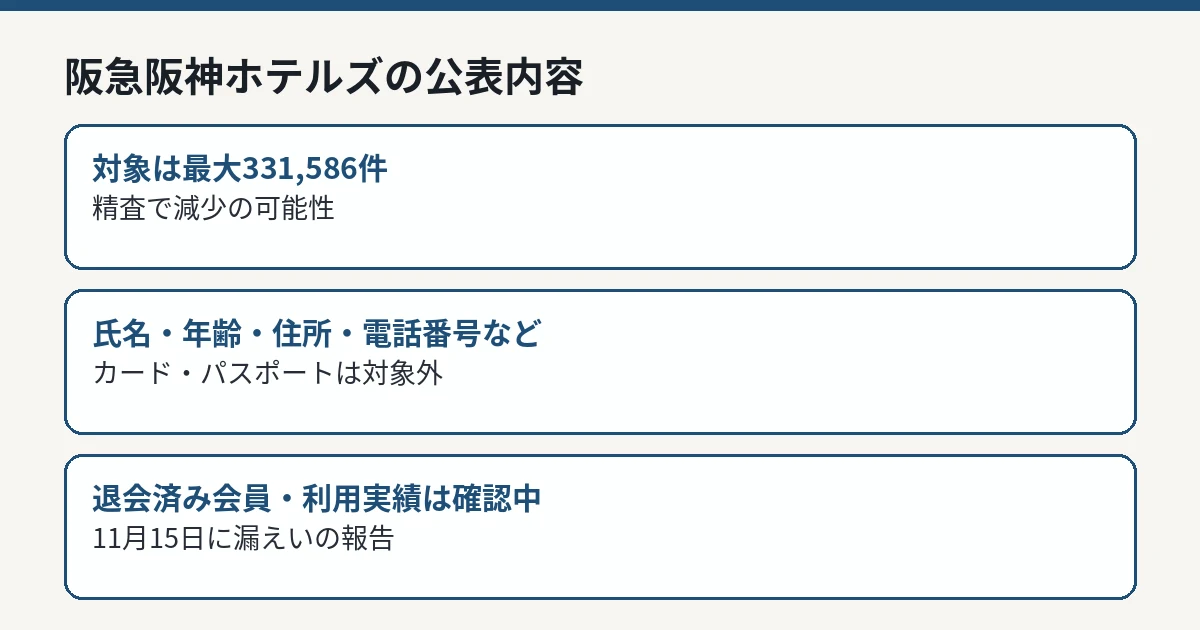
阪急阪神ホテルズの公表内容 IT Post編集部 漏えいした情報と、まだ分からないこと
漏えいが確認されたのは、「KARTE」で利用していた、主にメンバーズクラブ会員に関する情報で、計331,586件です。項目は氏名、年齢、住所、電話番号、メールアドレスなどとされています。クレジットカード情報、パスポートデータは一切含まれていません。
未確認のまま残されている点が2つあります。第一に、過去にメンバーズクラブを退会した会員に関する情報が含まれている可能性があります(詳細は確認中)。第二に、ホテルの利用実績が含まれている可能性があります(こちらも詳細は確認中)。対象者数と項目は現時点で確認できている最大の範囲と件数であり、今後の精査により減少する可能性がある、と同社は注記しています。
つまり331,586件は「確定した被害人数」ではなく、現時点で確認できている最大値です。逆に、宿泊先や宿泊日といった利用実績まで漏れたかどうかは、現段階では肯定も否定もされていません。確定した項目だけを対象と受け取り、利用実績については続報を待つ読み方が正確です。
同社の対応と問い合わせ先
阪急阪神ホテルズは、発覚後直ちにプレイドにおいて攻撃元からのアクセスの遮断等の対応が行われたと説明しています。同社自身の対応としては、準備が整い次第、情報漏えいのあったお客様への連絡を実施するとしています。今後、プレイドによる調査の進捗や、公表すべき新たな事実が判明した場合には、速やかにホームページ等で知らせるとしています。
利用者へのお願いとして、現時点では本件に起因する具体的な被害等の報告は受けていないとしつつ、不審なメールや連絡等には十分注意するよう呼びかけています。本件に関する問い合わせ窓口は、メールアドレスmember-e@hankyu-hanshin-hotels.comです。
氏名・住所・電話番号・メールアドレスが対象である以上、ホテルの予約確認やポイントを装った連絡が想定されます。これは想定される悪用例であり、同社は11月16日時点で具体的な被害の報告を受けていません。案内に記載された連絡先をそのまま使うのではなく、公式サイトから確認した窓口で真偽を確かめることが切り分けになります。
確認できていること・できていないこと
11月16日の発表時点で確定している範囲と、確認中の範囲を分けると、次のとおりです。
区分
内容
漏えいを確認
主にメンバーズクラブ会員に関する情報、最大331,586件。氏名・年齢・住所・電話番号・メールアドレスなど
含まれない
クレジットカード情報、パスポートデータ
確認中
退会済み会員の情報が含まれるか、ホテルの利用実績が含まれるか
被害の報告
本件に起因する具体的な被害等の報告は受けていない
会員が現時点でできる確認は、対象者への連絡が始まった後に、登録したメールアドレス宛の案内を確認することと、不審な連絡を受けた場合は文面の連絡先ではなく公式サイトから確認した窓口で真偽を確かめることです。パスワードの流出が公表された事案ではないため、本件だけを理由に一律のパスワード変更が求められているわけではありません。
IT Postの見方
IT Postでは、今回の発表で最も重いのは件数よりも「退会済み会員の情報が含まれている可能性がある」という一文だと考えます。退会は、利用者にとっては「もう自分の情報は消えたはず」という区切りです。その情報が販促用の外部ツール側に残っていたのだとすれば、問題は侵入そのものより、連携先に残るデータの寿命の管理に移ります。確認中のまま終わらせてよい項目ではありません。
もう1点は、利用実績の扱いです。宿泊の実績は、氏名や住所とは性質が違う「行動の記録」です。含まれていたかどうかで、この件のプライバシー上の重さは変わります。同社が「可能性がある」と正直に留保した点は評価できますが、だからこそ次の公表で真っ先に確定させるべきなのもこの点です。最大件数が精査で減るかどうかより、利用実績の有無の確定が先です。
今後どうなりそうか
確認点は、退会済み会員の情報とホテル利用実績の有無がいつ確定するか、対象者への連絡がいつ始まるか、そして最大331,586件という数字が精査でどう動くかです。KARTEの利用企業は多く、同じ構図の公表は他の企業からも続く可能性があります。
新しい公式情報が確認できれば、本記事を更新して整理します。