セキュリティ アインズ&トルペとアユーラ、会員情報最大約260万件に流出の可能性。化粧品の会員証が、分析ツールの側から開いた アインズ&トルペ公式アプリ・公式オンラインストアとアユーラLINE公式アカウントの会員情報最大約260万件が、プレイド「KARTE」への不正アクセスで外部に流出した可能性があると2026年11月17日に公表された。氏名・生年月日・性別・メールアドレス・電話番号が対象で、クレジットカード情報とログインパスワードの流出はないとしている
まず初めに
自社の会員システムが破られたのではない。破られたのは、会員の動きを分析するために外へ預けていた先である。それでいて対象は最大約260万件で、化粧品を買うために登録した氏名と電話番号と生年月日が、分析ツールの側からまとめて開く可能性がある。店頭の丁寧な接客の裏側で、名簿は思ったより遠くまで旅をしていた、という話だ
※個人の感想です
何が起きたのか
発表によれば、アインズ&トルペ公式アプリ・公式オンラインストア、およびアユーラLINE公式アカウントで保有するお客さま情報の一部が、外部に流出した可能性があることを確認したということです。流出の経路は自社システムへの直接の侵入ではなく、株式会社プレイドが提供するサービス「KARTE」に対して第三者による不正アクセスが発生し、同社のお客さまに関する情報が流出した可能性がある、という説明です。
同社は11月15日にプレイドから連絡を受け、自社のお客さま情報が含まれる可能性を把握しました。プレイド側の事案そのものについては、プレイド「KARTE」の不正アクセスを整理した記事 で経緯を追っています。プレイドは11月16日、11月13日未明にサーバーの脆弱性を悪用され接続用認証情報が窃取されたこと、KARTEアカウントに登録されたメールアドレス79,249件などの漏えいを確認したことを公表しています。この79,249件はKARTEを使う企業側のアカウントの数字であり、今回の約260万件とは集計の対象が異なります。足し合わせて被害規模とすることはできません。
アインズ&トルペの公表内容 IT Post編集部 対象となる情報と、対象外の人
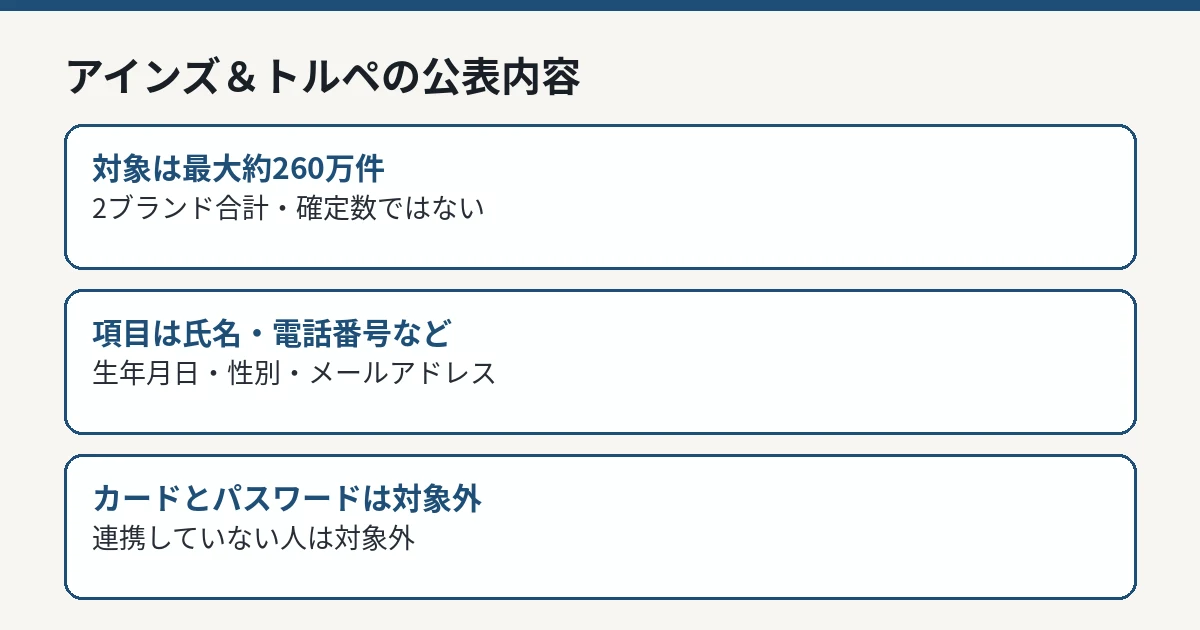
流出した可能性があるのは、最大約260万件の会員情報(アインズ&トルペ会員とアユーラ会員の合計)で、項目は氏名、生年月日、性別、メールアドレス、電話番号です。一方、クレジットカード情報と該当サービスへのログインパスワードについては、流出はないと明記されています。
対象者の線引きも示されています。対象となる可能性があるのはアインズ&トルペ会員とアユーラ会員ですが、アインズ&トルペ公式アプリ、アユーラLINE会員証と連携していないオンラインメンバーの人は対象外です。つまり、オンラインストアだけを使い、アプリやLINE会員証と連携していない人は、今回の公表では対象に含まれません。ただし、実際の対象となるお客さまの範囲は引き続き確認を進めている段階であり、連携の有無に心当たりがない人は、今後の案内を確認する必要があります。
件数の読み方にも注意が必要です。最大約260万件は「流出した可能性がある会員情報の最大値」であり、全員の情報が実際に外部へ渡ったことが確定したわけではありません。ブランドごとの内訳も公表されていません。
サービスは継続、窓口は3ブランド共通
2026年11月17日現在、アインズ&トルペ公式アプリ・公式オンラインストア、アユーラLINE会員証・アユーラオンラインショップは、別システムを用いて管理・運用しており、サービスを継続しています。侵入を受けたのは連携先の分析サービスであり、各ブランドの店舗・通販サービスそのものが停止しているわけではありません。
同社は、今後本件に関連して同社や関係会社などを装った不審な連絡が行われる可能性があるとして、身に覚えのない連絡に記載されたURLへのアクセスや添付ファイルの開封、個人情報の入力をしないよう呼びかけています。不審に思った場合は、メール等に記載された連絡先ではなく、公式の問い合わせ先から確認するよう案内しています。
問い合わせ先は、アインズ&トルペ・AYURA・Francfranc共通のお客さまサポートセンターで、フリーダイヤル0120-001-318、受付時間は9時から21時です。同社は引き続きプレイドと連携して対象範囲の確認を進め、新たに知らせるべき事項が判明した場合はサイト等で速やかに知らせるとしています。
対象項目の整理
今回の公表内容を整理すると、次のとおりです。
区分
内容
対象ブランド
アインズ&トルペ、アユーラ
件数
最大約260万件(2ブランド合計、確定数ではない)
対象項目
氏名、生年月日、性別、メールアドレス、電話番号
対象外の情報
クレジットカード情報、該当サービスのログインパスワード
対象外の人
アプリ・LINE会員証と連携していないオンラインメンバー
把握の経緯
11月15日にプレイドから連絡
氏名・電話番号・メールアドレス・生年月日がそろうと、本人をよく知っているように装う連絡を作りやすくなります。これは想定される悪用例であり、同社は具体的な二次被害を確認したとは発表していません。連絡の真偽は、文面の連絡先ではなく公式窓口で確かめることが切り分けになります。
IT Postの見方
IT Postでは、今回の件でいちばん重いのは、流出項目に電話番号と生年月日まで含まれている点だと考えます。メールアドレスだけなら迷惑メールの増加で済む話もありますが、氏名と電話番号と生年月日がそろうと、SMSや電話まで含めた「本人確認を装う連絡」の材料になります。パスワードが出ていないから軽い、という話ではありません。
もう1つは、KARTE事案の波及先が化粧品の会員証にまで届いたという事実そのものです。分析のために預けたデータは、預けた先で事故が起きれば、自社の会員全員分の問題として返ってきます。連携項目をどこまで絞っていたのかという問いは、四国電力や阪急阪神ホテルズの公表に続いて、ここでも同じ形で残ります。各社の発表は項目を正直に列挙していますが、なぜその項目が分析サービス側に必要だったのかまでは、まだ説明がありません。
今後どうなりそうか
確認点は3つです。第一に、対象者の範囲がいつ確定し、対象者への連絡がどう行われるか。第二に、ブランドごとの内訳や件数の精査結果が出るかどうか。第三に、KARTEを利用していた他の企業からの公表がさらに増えるかどうかです。同じ分析基盤を使う企業は多く、波及の公表はまだ続く可能性があります。
新しい公式情報が確認できれば、本記事を更新して整理します。