セキュリティ JINS、会員情報の漏えいを確認。対象は最大約1,829万アカウント、眼鏡の会員証が委託先の分析ツールの側から開いた 株式会社ジンズホールディングスは2026年11月17日18時、子会社のジンズがメールマガジン配信等に利用するプレイド「KARTE」への不正アクセスで、JINS会員の個人情報の一部が外部に漏えいしたと適時開示で公表した。対象は会員登録アカウント数に基づく最大約1,829万件で、会員ID・メールアドレス・姓・生年月日などが含まれる。パスワードとクレジットカード情報は対象外
まず初めに
1,829万、である。眼鏡屋の会員アカウントの上限数が、ちょっとした国の人口みたいな桁で出てきた。もちろん全件漏れたと確定した数字ではないし、項目も姓と都道府県までで、住所の番地やカード番号は入っていない。だが、そもそも眼鏡を買うのに、なぜ生年月日までが分析ツールの側に渡っていたのか。メガネの度数を合わせる話と、メールマガジンを最適化する話は、別の棚の話のはずだった
※個人の感想です
何が公表されたのか
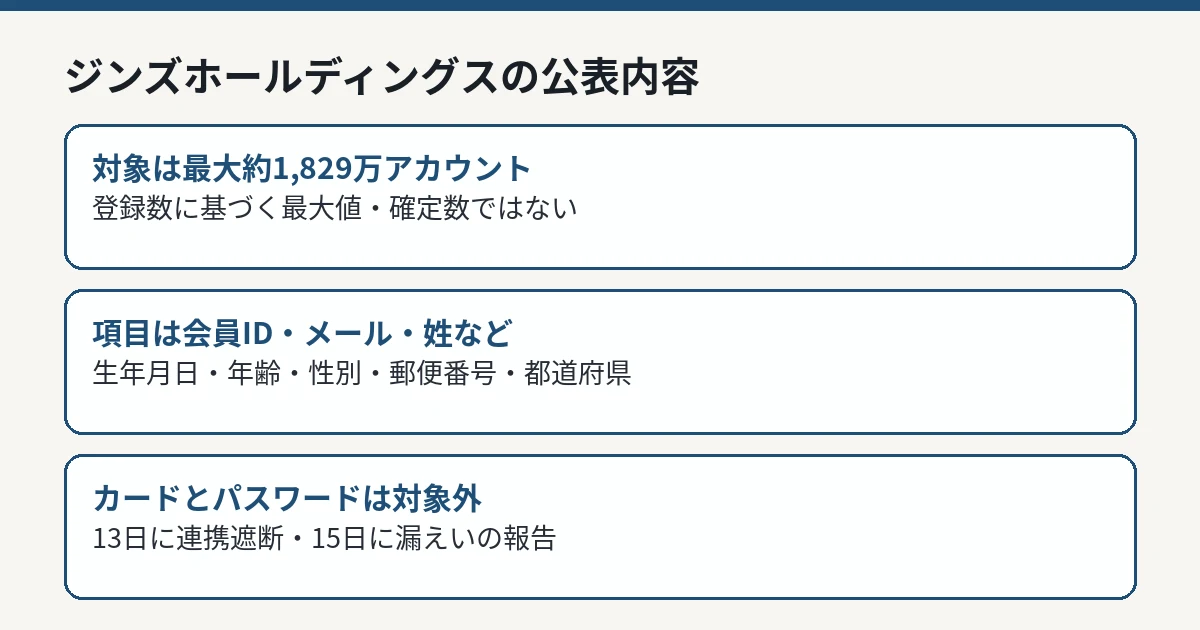
ジンズホールディングスの適時開示によれば、漏えいが確認されたのはJINS会員のお客様に関する情報です。対象アカウント数は約1,829万件とされ、情報項目は会員ID、メールアドレス、お名前(姓のみ)、生年月日、年齢、性別、郵便番号、住所(都道府県のみ)の8項目が挙げられています。
同社は注記として、この件数は会員登録されているアカウント数であり、情報漏えいの可能性がある最大値であること、調査は継続中であり、漏えいした情報の項目と対象件数については今後の調査結果により変更となる可能性があることを明記しています。重複を除いた会員人数でも、攻撃者が実際に入手した記録の件数でもない、という読み方が必要です。
一方、パスワードとクレジットカード情報については、漏えいの対象に含まれていないことが確認されたとしています。氏名も全体ではなく姓のみ、住所も都道府県のみが対象で、番地までの住所が対象とはされていません。
ジンズホールディングスの公表内容 IT Post編集部 経緯——13日に連携を遮断、15日に漏えいの報告
公表された経緯は次のとおりです。2026年11月13日、KARTEが外部からの不正アクセスを受け、プレイドから、サービスを停止中である旨の連絡をジンズが受けました。この時点では、ジンズの顧客情報の漏えいの有無は不明でした。ジンズは同日のうちに、自社のシステムとKARTEとの情報連携を遮断しています。
11月15日には、プレイドからジンズの顧客情報が漏えいしていた旨の報告を受け、11月16日にジンズ社内で影響範囲の調査を実施しました。そして11月17日18時に、適時開示として公表されました。
侵入を受けたのはジンズ自身の顧客管理システムではなく、委託先であるプレイドの「KARTE」です。プレイドは11月16日の公表で、11月13日未明にサーバーの脆弱性ぜいじゃくせい を悪用され、接続用認証情報が窃取されたことなどを明らかにしています。KARTEそのものの経緯は、プレイド「KARTE」の不正アクセスを追った記事 で整理しています。
会員が気をつけること
同社はお客様へのお願いとして、本件で漏えいしたメールアドレス宛に不審なメールが届く可能性があるとしています。送信元や内容に心当たりのないメールを受信した場合は、メールに記載されたURLへのアクセス、添付ファイルの開封、メールへの返信、ID・パスワード・クレジットカード情報等の入力をしないよう、十分に注意するよう求めています。
今回の公表では、パスワードの漏えいは対象外と確認されています。そのため、この事案だけを理由に全会員が直ちにパスワードを変更しなければならない、という発表ではありません。ただし、JINSを名乗るメール内のリンクから偽のサイトへ誘導され、そこでパスワードやカード情報を入力してしまう形の二次被害は起こり得ます。会員情報の確認やポイントの案内が届いても、メール内のリンクではなく、公式アプリや自分で開いた公式サイトから確認するのが安全です。
同社はプレイドに対して、調査状況の継続的な報告と再発防止策の策定・実施を求めており、新たに重要な事実が判明した場合は速やかに知らせるとしています。発表時点では、連結業績への影響は確認していないとしています。
対象と対象外を分けて読む
今回の公表内容を、対象と対象外で整理すると次のとおりです。
区分
内容
対象の上限
会員登録アカウント数に基づく最大約1,829万件(確定数ではない)
対象の項目
会員ID、メールアドレス、名前(姓のみ)、生年月日、年齢、性別、郵便番号、住所(都道府県のみ)
対象外と確認
パスワード、クレジットカード情報
対象外の範囲
氏名の名の部分、都道府県より細かい住所は対象項目に含まれていない
項目の組み合わせには注意が必要です。姓と生年月日、郵便番号、メールアドレスがそろえば、特定の会員を狙った不審な連絡の材料にはなり得ます。逆に、カード番号やパスワードそのものは対象外と確認されているため、「カードを止める」「パスワードを今すぐ変える」といった対応が一律に必要な事案として公表されているわけではありません。必要なのは、漏えいしたメールアドレス宛に届く連絡を、公式のものと見分け続けることです。
IT Postの見方
IT Postでは、今回の数字の大きさよりも、「どの項目が、なぜ委託先にあったのか」を見るべきだと考えます。メールマガジンの配信や顧客分析に使うツールへ渡す情報は、本来、配信に必要な範囲に絞れるはずです。会員IDやメールアドレスはまだしも、生年月日・年齢・性別・郵便番号までが分析基盤に連携されていたとすれば、利便性のために渡す項目を増やしてきた結果が、そのまま漏えいの対象項目になったことになります。
もう1つは、上限数の出し方です。約1,829万件という数字は登録アカウント総数に基づく最大値で、同社自身が「確定した数字ではない」と明記しています。見出しの数字だけが独り歩きすれば、実態以上にも以下にも見えます。各社の公表件数は集計の単位が異なるため、KARTE関連の他社の数字と単純に足し合わせることもできません。対象項目と確定度合いをセットで読む必要があります。
今後どうなりそうか
今後は、調査の進展によって対象件数と項目がどう絞り込まれるか、対象者への個別の案内がどの範囲で行われるか、そしてプレイド側の調査と再発防止策の報告が焦点になります。KARTEのサービス再開の目処は、プレイドのステータスページでも未定のままとされています。
KARTEを利用していた他の企業からも影響の公表が相次いでおり、公表の波はまだ続く可能性があります。新しい公式情報が確認できれば、本記事も更新して整理します。