30秒で分かる結論
- 大阪市は2026年11月13日13時、行政オンラインシステムの終報を発表し、利用者のメールアドレス1,078,713件が漏えいしたと明らかにしました。
- あわせて大阪市プレミアム付商品券2026事業でも、利用者33,868件分と参加店舗14,669件分、合わせて48,537件のメールアドレスが漏えいしたと発表されました。
- 漏えいしたのはメールアドレスのみで、氏名やマイナンバー、申請情報などは対象外と市は説明しており、現時点で二次被害の報告は受けていないとしています。
大阪市は2026年11月13日13時、行政オンラインシステムの終報で利用者のメールアドレス1,078,713件の漏えいを発表しました。対象は7月1日から10月31日に同システムからメールを受信したアドレスで、9月の一斉送信で件数が膨らみました。プレミアム付商品券2026でも48,537件が漏えいし、原因はTKCなどが利用するアララのメール配信サービスへの不正アクセスとされています。漏えい項目はメールアドレスのみです。
107万件と聞くと身構えるが、今回漏れたのは住所でも申請の中身でもなく、メールアドレスだけだという線引きが先にある。もちろん、アドレスが漏れれば不審なメールは増える。ただ、何でも漏れたかのような騒ぎ方をすると、本当に警戒すべき「大阪市を名乗る偽メール」の方が見えにくくなる。もう一つ面倒なのは、原因が大阪市のシステムそのものではなく、その先の、そのまた先のメール配信サービスだったことだ。行政サービスは委託と再委託の積み木でできていて、倒れるのはいつも一番外側の細い積み木である。107万件という数字は、9月に便利さを一斉メールで知らせた親切が裏側で効いてしまった結果でもある。親切で規模が膨らむのだから、世の中はうまくいかない。 ※個人の感想です
大阪市は2026年11月13日13時、「大阪市行政オンラインシステムにおいて利用するメール配信サービスでの情報漏えいについて(終報)」を発表しました。システム提供事業者である株式会社TKCから新たな報告があり、市が内容の確認を終えたとするものです。
終報で示された漏えい件数は、利用者のメールアドレス1,078,713件です。対象となるのは、2026年7月1日から10月31日までの間に、本システムからメールを受信した人のアドレスです。利用者登録、メールアドレスの変更、パスワードの変更、ログイン、各種申請の手続き、大阪市による処理状況の変更、本システムからのお知らせなどに伴って送信されたメールの宛先が含まれます。
件数が100万件を超えた理由について、市は注記で、2026年9月16日に利用者登録をしている人へ本システムからお知らせメールを一斉送信したため、件数が非常に多くなっていると説明しています。9月の一斉メールはシステムの利便性向上を知らせる内容だったと報じられており、この一回が対象範囲を大きく押し広げました。つまり、期間中に一度でもシステムからメールを受け取ったアドレスは、原則として対象に含まれると考える必要があります。
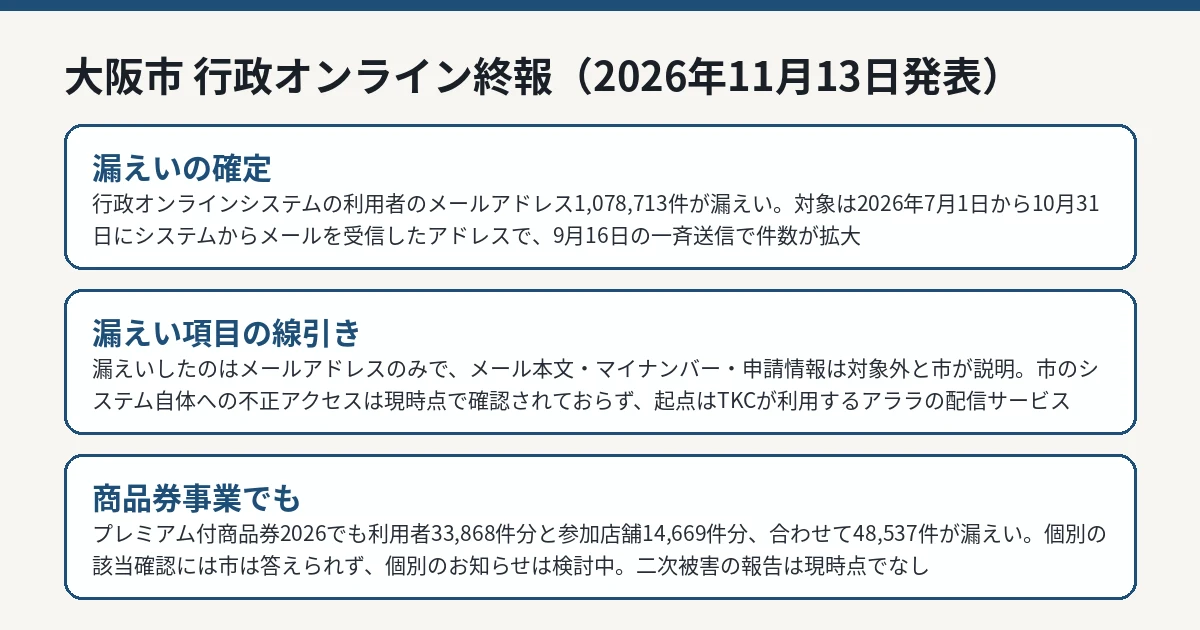
市は第2報(2026年11月4日14時発表)の段階で、システム提供事業者からの報告として、漏えいした可能性のある情報はメールアドレスのみであり、メール本文、マイナンバー、申請情報などのその他の情報は漏えいしていないことが確認されたと説明していました。終報で新たに示された漏えい項目も、利用者のメールアドレスのみです。氏名やマイナンバー、申請の内容そのものは対象外というのが、市の公式な説明です。
また、本件は外部のメール配信サービスに対する不正アクセスであり、行政オンラインシステム自体や、システム提供事業者のデータセンターへの不正アクセスは現時点で確認されていないとされています。侵入されたのは、TKCが利用していたアララ株式会社のメール配信サービスです。大阪市のシステムが直接破られた事案ではない、という点も線引きとして重要です。
アララを巡っては、他の自治体や企業でも同様の経路によるメールアドレス漏えいの公表が相次いでいます。たとえばケユカの事案については、アララ経由でメールアドレスが漏えいしたケユカの発表でも整理したとおり、委託先のメール配信サービスが起点になる構図は今回と共通しています。個別の企業や自治体がそれぞれ発表していますが、起点は同じサービスであり、発表の束として読むと全体像が見えてきます。
同じ2026年11月13日13時、大阪市は「大阪市プレミアム付商品券2026事業において利用するメール配信サービスでの情報漏えいについて(終報)」も発表しました。受注事業者からの報告として、2026年7月1日以降に配信されたメールに関連し、利用者33,868件分と参加店舗14,669件分、合わせて48,537件のメールアドレスが漏えいしたとしています。
この事業の受注事業者は、JTB・EVENTIFY・ギフトパッド事業共同体(代表構成員は株式会社JTB)で、利用していたのは同じくアララのメール配信サービスでした。終報では、漏えいしたメールアドレスに関連するメールの配信日、件名、配信件数が表で示されています。利用者向けのメールは「紙商品券のアプリチャージに関する確認のお願い」という件名で8月から9月にかけて複数回配信され、参加店舗向けには紙券決済時の読み取り不具合の復旧に関する案内などが7月から9月に配信されました。市は、重複したメールアドレスがあるため、メール配信件数の合計と漏えいしたメールアドレスの件数は一致しないと注記しています。
商品券事業についても、利用者と参加店舗を管理するシステム自体への不正アクセスは、現時点で確認されていないとされています。管理システムではなく、案内メールを送るための外部サービスが起点である点は、行政オンラインシステムの事案と共通しています。
市は、個別のメールアドレスが今回の漏えいの対象に当たるかどうかについて、問い合わせには答えられないとしています。対象者への個別のお知らせは検討中とされており、時期や方法は終報の時点では示されていません。そのため、現時点で利用者が取れる確認方法は、自分の受信履歴を調べることです。
行政オンラインシステムについては、2026年7月1日から10月31日までの間に、同システムの送信元アドレスからメールを受信しているかどうかを受信箱で確認してください。9月16日のお知らせメールを受け取っている場合は、そのアドレスも対象に含まれます。プレミアム付商品券2026については、終報に示された件名と配信日を手がかりに、同じ期間の受信履歴を確認する方法が案内されています。両方のサービスを使っている人は、それぞれで確認が必要です。
システムの利用にも影響が出ています。市の案内によれば、本システムからのメール送信サービスは停止しており(2026年10月31日17時40分頃からメールが送信できない状況になったとされています)、新規の利用者登録、メールアドレスの変更、パスワードの再設定は行えません。メール送信以外の機能は利用でき、事業者はGビズIDにより新規にログインできるとされています。再開の時期は、利用可能になり次第、システムのお知らせとホームページに掲載すると案内されています。
市は、本件に関連して不審なメールが送信される可能性があるとして、大阪市や本システムを名乗るメールであっても、心当たりのないメールに記載されたURLや添付ファイルを開かないこと、IDやパスワード、暗証番号、クレジットカード情報などを入力しないこと、金銭の支払いを求めるメールには応じないことを呼びかけています。不審なメールを受信した場合は、メールに記載されたリンクからではなく、大阪市のホームページなどで情報を確認するよう案内しています。
横山英幸市長は2026年11月13日、利用者へのおわびとともに、不審なメールは開かず、返信や入力をしないでほしいと注意を呼びかけました。役所がIDやパスワード、生年月日などを聞くことはない、という点もあわせて示されています。大阪市を名乗るメールで認証情報や決済情報の入力を求められた場合は、その時点で正規の案内ではないと判断できます。市は現時点で、本件に伴う二次被害の報告は受けていないとしています。
今回の終報で重要なのは、107万件という件数の大きさと、漏えい項目がメールアドレスのみであるという事実を、切り離して読むことです。件数だけを見れば大事件であり、項目だけを見れば軽く見えるかもしれません。しかし実態はその中間で、住所や申請情報が漏れた事案とは危険度が違う一方で、100万件を超える実在のアドレスが行政サービスの文脈付きで漏れた以上、なりすましメールの材料としては十分に使えてしまいます。
IT Postでは、今回の本質は大阪市固有の失敗というよりも、行政サービスのサプライチェーンの末端が一斉に露出する構造にあると考えます。市がTKCに委託し、TKCがアララの配信サービスを使い、商品券事業では別の共同体がやはりアララを使っていた。一つの配信サービスの事故が、住民票の手続きと商品券という無関係に見える二つの事業を同時に巻き込んだわけです。委託先の管理という言葉は簡単ですが、委託先の委託先の、そのメール配信基盤まで目が届いていた自治体がどれだけあるのか、という問いは残ります。便利さのお知らせを一斉送信する親切さと、その受信者全員が漏えい対象になる表裏一体の関係も含めて、件数の多さは「よく使われている行政サービス」の裏返しでもあります。使われていないシステムからは、107万件のアドレスは漏れようがありません。皮肉なことに、漏えい規模は普及の証明になってしまっています。
また、個別の対象確認に応じられないという対応は、利用者にとっては不親切に映ります。ただし、問い合わせ窓口でアドレスの該当可否を答える仕組み自体が、なりすましの材料になり得ることも事実です。市が受信履歴による自己確認を案内したのは次善の策であり、個別のお知らせの検討がどこまで具体化するかが、今後の信頼を左右します。
今後は、対象者への個別のお知らせの時期と方法、メール送信サービスの再開時期、アララ側の調査と再発防止の内容が順次示されるかどうかが焦点です。終報という位置づけではありますが、個別通知とシステム再開は未定のままであり、利用者にとっての事案はまだ終わっていません。
同じアララのサービスを使っていた他の自治体や企業からの公表も、今後さらに続く可能性があります。自分が使っているサービスがアララ経由でメールを送っていないかは、利用者側からは見えにくい情報です。各事業者の発表で「メール配信サービスへの不正アクセス」という表現を見たら、起点が共通である可能性を念頭に置くと、断片的なニュースをつなげて理解しやすくなります。
利用者側でできることは限られていますが、明確です。対象期間の受信履歴を確認すること、大阪市を名乗る不審なメールでリンクを開いたり情報を入力したりしないこと、そして最新の案内はメール内のリンクではなく、自分で開いた大阪市のホームページで確認することです。二次被害の報告がない現時点こそ、慌てずに手順だけを固めておく局面です。
「一次情報」は資料の出所を示す区分で、編集部による独立した実測や、すべての主張の実証を示すものではありません。確認の範囲や未確認の点は、本文の説明と併せてご覧ください。
河淳(ケユカ)は2026年11月11日、委託先アララのメール配信サービスへの不正アクセスで、メールマガジン受信者のメールアドレス1,214,183件の流出が確定したと発表した。対象は2026年7月1日から10月28日にケユカオンラインショップのメールマガジンを受信した人で、流出はメールアドレスのみ。10月29日に「対象外」と連絡を受けていたが、11月7日の報告で流出へ反転した
株式会社不二家は2026年11月12日、公式ネットショップ「ファミリータウン」のメールマガジン登録者のメールアドレス最大149,892件が外部へ流出したと発表した。原因はメール配信に使うアララ株式会社の「アララメッセージ」への不正アクセスで、不二家自身のシステムとデータベースへの侵入は確認されていない。流出したのはメールアドレスのみである。
ティアック株式会社は2026年11月13日、公式オンラインショップ「ティアックストア」で利用するメール配信サービスの提供元への不正アクセスにより、メールアドレスが外部に流出したと発表した。対象は2026年7月1日から10月28日に配信されたメールの宛先で、MakeRepeaterが7,140件、メール配信プラスが7,050件。パスワードやクレジットカード情報、氏名・住所・電話番号は対象に含まれないと報告を受けている。
京阪ホールディングスが2026年11月14日、グループ4社の公式LINEアカウントで表示名やプロフィール画像、ユーザーIDが最大で延べ22万4386人分流出した可能性があると発表。うち個人情報は最大で延べ6万4332件分。原因はソニックムーブ「COMSBI(SaaS版)」への不正アクセスで、京阪百貨店の一次発表で内訳を確かめた
セガとセガ フェイブが2026年11月9日、メール配信の委託先アララへの不正アクセスでメールアドレス2,196,044件の外部流出が判明したと発表。うち92,273件には配信に付随する情報も。氏名やカード情報、ログインパスワードは対象外で、SEGA Accountのアドレスも別系統のため対象外という線引きを一次発表で確かめた
ヒューマンアジャストが2026年11月13日に適時開示。委託先ソニックムーブのCOMSBI(SaaS版)への不正アクセスで利用者情報最大58,510人、LINE公式アカウントの友だち情報最大116,518人に漏えいの可能性。いずれも確認中の最大値で別集計のため合算できない。
Bing検索からのクリック数にもとづく(集計期間: 2026年9月26日〜2026年10月23日)