セキュリティ 四国電力「よんでんコンシェルジュ」で約60万件が流出。侵入されたのは自社ではなく、案内メールを担うプレイドのサービスだった 四国電力は2026年11月16日、会員制Webサービス「よんでんコンシェルジュ」のお客さま情報約60万件が外部に流出したと発表した。お知らせ配信に使う株式会社プレイドのサービスへの不正アクセスが原因で、個人会員は氏名・メールアドレス・住所に加え性別と誕生日も対象。電気料金の支払い情報とログインパスワードは流出していない
まず初めに
四国電力のシステムが破られたのではない。破られたのは、案内メールを配るために外へ預けていた先である。しかも流れたのは「登録者全員に近い」規模の約60万件で、個人会員については誕生日と性別まで付いている。電気料金の確認サイトだと思って登録した情報が、配信サービスの側からまとめて出ていく。預ける側の理屈と、預けられる側の現実の差が、そのまま数字になった
※個人の感想です
何が起きたのか
四国電力の発表によれば、同社は「よんでんコンシェルジュ」におけるお客さまへのお知らせの一部を、株式会社プレイドのサービスを利用して配信していました。このたび、同サービスへの不正アクセスに伴い、「よんでんコンシェルジュ」を利用するお客さまの情報が外部に流出したことが判明した、としています。
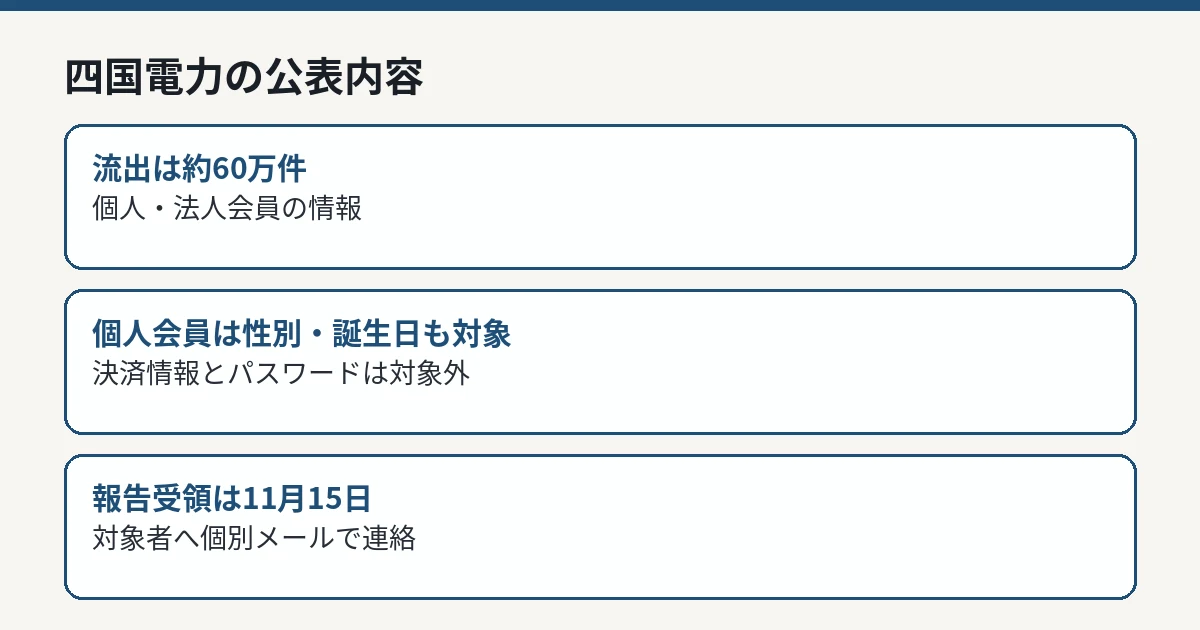
経緯は2つだけが公表されています。11月13日にプレイドが不正アクセスを受けた旨を公表し、11月15日に四国電力は、上記不正アクセスに伴い自社のお客さま情報が外部へ流出したとの報告をプレイドから受けました。現在、プレイドは同サービスの提供を停止しており、四国電力からのデータ連携も停止しています。
プレイド側の事案そのものについては、プレイド「KARTE」の不正アクセスを整理した記事 で経緯を追っています。プレイドは11月16日、11月13日未明にサーバーの脆弱性を悪用され、接続用認証情報が窃取されたこと、KARTEアカウントに登録されたメールアドレス79,249件などの漏えいを確認したことを公表しています。ただし、この79,249件はKARTEを使う企業側のアカウントの数字であり、四国電力の約60万件とは集計の対象が異なります。2つの数字を足して被害規模とすることはできません。
四国電力の公表内容 IT Post編集部 流出した情報——個人会員と法人会員で項目が違う
対象は「よんでんコンシェルジュ」に登録しているお客さまの情報で、件数は約60万件です。四国電力は「件数」と表記しており、そのまま人数と読み替えることはできません。
個人会員のお客さまについては、お客さま名、メールアドレス(ログインID)、住所、当社からのお知らせメール希望有無、性別、誕生日が流出しました。法人会員のお客さまについては、お客さま名、メールアドレス(ログインID)、住所、お知らせメール希望有無が対象で、性別と誕生日は含まれません。
一方、電気料金のお支払いに利用しているクレジットカードや金融機関口座の情報、ログインに必要なパスワードの情報は、同サービスにおいて利用しておらず、流出していないと明記されています。つまり、今回出たのは「誰が・どこに住み・いつ生まれたか」と「ログインIDになるメールアドレス」の組み合わせであり、決済情報やパスワードそのものではありません。
四国電力の対応と、利用者への案内
四国電力は、対象となるお客さまには個別にメールにて連絡するとしています。また、現時点において本事案に関連する個人情報の不正利用などの二次被害は確認されていないとしつつ、四国電力を装った不審なメール等には十分注意するよう呼びかけています。今後新たな事実が判明した場合には、速やかにお知らせするとしています。
問い合わせ先はカスタマーセンターで、香川県0120-410-761、愛媛県0120-410-452、徳島県0120-564-552、高知県0120-410-430です。電話受付時間は祝日を除く月曜日から金曜日の9時から17時までとされています。
流出した項目の性質上、警戒すべきは「電気料金の未払い」「供給停止」などを装い、氏名や住所を示して信用させる連絡です。これは想定される悪用例であり、四国電力は11月16日時点で二次被害を確認していません。連絡に記載されたリンクや電話番号をそのまま使わず、公式サイトで確認した窓口から自分で連絡を取り直すことが、最も確実な切り分けになります。
個人会員と法人会員——対象項目の違い
対象項目を整理すると、次のとおりです。
項目
個人会員
法人会員
お客さま名
対象
対象
メールアドレス(ログインID)
対象
対象
住所
対象
対象
お知らせメールの希望有無
対象
対象
性別
対象
対象外
誕生日
対象
対象外
クレジットカード・口座情報、パスワード
対象外
対象外
自分が対象かどうかは、個別メールの連絡を待つだけでなく、「よんでんコンシェルジュ」に登録したメールアドレスで、2026年11月以降に四国電力から本件に関する連絡が届いていないかを確認することが第一歩です。連絡を装ったメールと見分ける際は、文面のリンクからではなく、公式サイトで確認したカスタマーセンターの番号へ自分からかけ直すことが確実です。
IT Postの見方
IT Postでは、今回の件の重さは「60万件」という規模そのものよりも、流出項目の組み合わせにあると考えます。氏名・住所・メールアドレスに、個人会員では性別と誕生日までが付いている。パスワードや決済情報が出ていないから軽い、とは言えない組み合わせです。本人確認の材料として使われる情報が、ログインIDとセットで出ています。
もう1つは、構造の問題です。四国電力の会員基盤そのものではなく、お知らせ配信という「周辺機能」のために連携していたデータが被害を受けました。配信に本当に必要だった項目はどこまでだったのか。メールアドレスと宛名があれば配信は成立するはずで、住所や誕生日まで連携先に渡っていたのだとすれば、連携項目の絞り込みが次の説明の焦点になります。四国電力の発表は項目を正直に列挙していますが、なぜその項目が配信サービス側にあったのかまでは触れていません。
今後どうなりそうか
確認点は3つです。第一に、対象者への個別メールの連絡がいつ完了するか。第二に、件数や項目に精査による修正が出るかどうか。第三に、プレイド側の調査が進み、他の利用企業からの公表がさらに増えるかどうかです。KARTEは多数の企業が使うサービスであり、波及先の公表はまだ続く可能性があります。
新しい公式情報が確認できれば、本記事を更新して整理します。