セキュリティ NTTソルマーレ、コミックシーモア最大約13万件とMangaPlaza最大約117万件の流出を確認。本体の事故とは別腹だ NTTソルマーレ株式会社は2026年11月18日、電子書籍ストア「コミックシーモア」と海外向け電子書籍ストア「MangaPlaza」で利用しているプレイドのマーケティング支援ツール「KARTE」への不正アクセスで、連携していた一部のお客様情報が流出したと公表した。コミックシーモアは最大約13万件で項目はハッシュ化された会員番号、メールアドレス、ニックネーム、性別、生年月日、年齢層。MangaPlazaは最大約117万件でメールアドレスは含まれない。氏名、住所、クレジットカード情報、パスワードの流出はない。本件は両サービス本体への不正アクセスではない
まず初めに
電子書籍の店である。本の棚もレジも無事だったのに、店の外に置いてあった来店記録の束が開いた。しかもこの店は、つい先月、本体側の事故からの復旧の途中にある。事故が重なると読み手は混ぜてしまうが、入口も中身も別物だ。分けて読まないと、どちらの対策も間違える
※個人の感想です
公表の内容——2つのストアで項目が違う
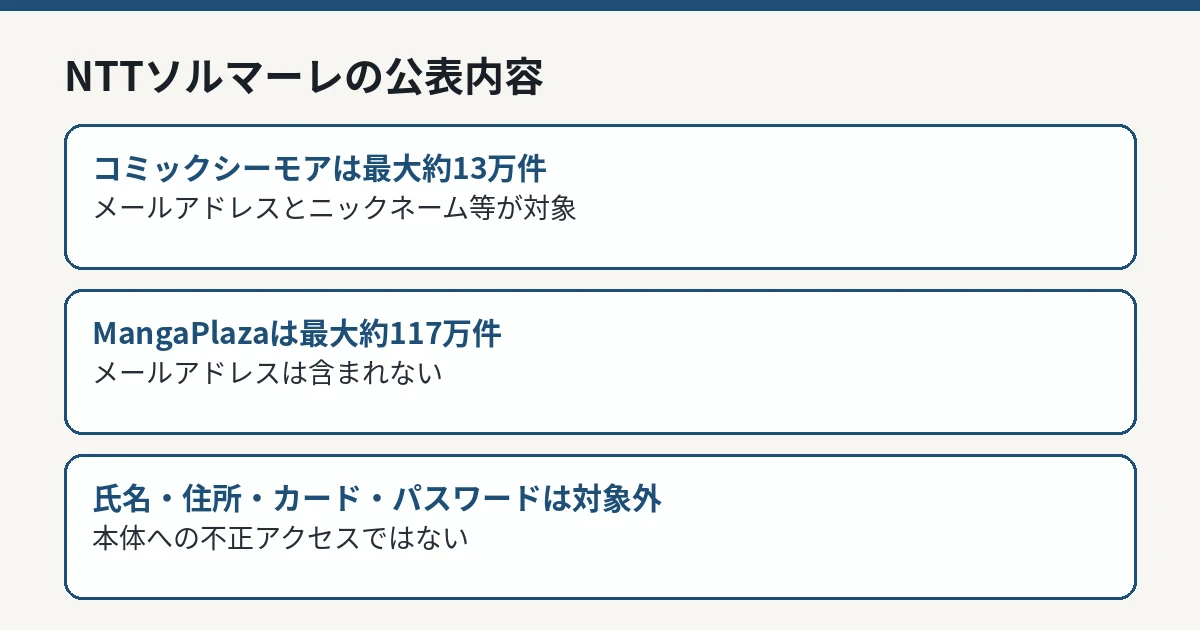
NTTソルマーレの発表によれば、現時点で判明している流出した情報は、ストアごとに次のとおりです。対象となる情報はお客様ごとに異なり、列挙されたすべての項目が各人について流出したものではありません。
対象ストア
対象項目
対象件数
コミックシーモア
ハッシュ化された会員番号、メールアドレス、ニックネーム、性別、生年月日、年齢層
最大約13万件(同一のお客様に関する情報の重複を含む可能性あり)
MangaPlaza
ハッシュ化された会員番号、性別、Zipコード(米国のみ)、国名、生年月日、年齢
最大約117万件(同一のお客様に関する情報の重複を含む可能性あり)
NTTソルマーレの公表内容 IT Post編集部 MangaPlazaの対象に、メールアドレスは含まれていません。両ストアを合わせた約130万件という足し算は、重複を含む可能性のある最大値同士の合計であり、そのまま人数を表すものではありません。
流出が確認されたお客様には、対象のメールアドレスに個別に連絡するとしています。個人情報保護委員会への報告については、個人情報保護法に基づき、プレイドと連名で報告し、報告の手続きはプレイドが取りまとめて行うとしています。
経緯——13日に遮断、17日に流出が確定
経緯は次のとおりです。2026年11月13日、プレイドより、同社が提供する『KARTE』に対して外部からの不正アクセスがあり、同社が同サービスに連携していたデータの一部が流出した可能性がある旨の報告を受けました。これを受け、同社では直ちに『KARTE』と連携しているデータベースへのアクセス遮断を行いました。11月17日、プレイドによる詳細な調査・分析の結果、同社が連携していた情報の一部が第三者へ流出していたことが確定しました。
プレイド側の事案全体の経緯は、プレイド「KARTE」の正規記事 で整理しています。本件は、そのKARTE側の事故が導入企業ごとに公表されている流れの一つです。
本体への不正アクセスではない——10月の事案との区別
同社は、本件は『コミックシーモア』や『MangaPlaza』本体への不正アクセスではないと明記しています。コミックシーモアでは既に再開しているサービスがあり、MangaPlazaも含め、本件に関わらず利用できます。11月中のサイト再開をめざしている『コミックシーモア』の復旧時期に、本件による影響はありません。
コミックシーモアをめぐっては、10月にも本体側の不正アクセス事案が公表され、復旧が進められてきました。今回の11月の事案は、外部サービスのKARTEから情報が流出した別の事故であり、対象情報も、不正アクセスを受けたシステムも異なります。「11月のKARTE事案ではパスワードの流出はない」という本発表の説明は、別の事案の内容まで否定するものではありません。2つの事故を混ぜて読むと、必要な対応を取り違えます。
利用者が確認しておくこと
同社は、今回流出した情報が悪用され、同社や関係者を装った不審なメール等が届く可能性があると注意を呼びかけています。偽のWebサイト(フィッシング サイト)へ誘導して個人情報やクレジットカード情報などを盗み取ろうとする不審なメールや連絡に注意し、身に覚えのないメールに記載されたURLや添付ファイルは開かないよう求めています。
コミックシーモア側の対象にはメールアドレスとニックネーム、生年月日が含まれます。正規の個別連絡がメールで行われる以上、その連絡を装ったメールも作りやすくなります。ニックネームや生年月日が文面に入っていても、送信者が正規である証明にはなりません。確認は、メール内のリンクからではなく、公式サイトや公式アプリから行ってください。MangaPlaza側の対象にメールアドレスは含まれていないため、MangaPlazaを名乗るメールが届いたとしても、その宛先が本件の漏えいデータから得られたと直ちには言えません。
なお、発表に掲載された問い合わせ先(ko-ho@nttsolmare.com)は、報道機関からの問い合わせ先です。一般の利用者は、公式サイトの案内から窓口を確認してください。
IT Postの見方
IT Postでは、本件の難しさは、事故の「二重の見え方」にあると考えます。復旧途中のサービスにとって、外部ツールの事故まで自社の事故に見えるのは避けがたい不利です。同社が発表の早い段階で「本体への不正アクセスではない」「復旧時期に影響はない」と線を引いたのは、その混同をほどくための書き方です。
中身の面では、海外向けのMangaPlazaで最大約117万件と、国内のコミックシーモアより桁が大きい点も見落とせません。項目は属性と識別子が中心でメールアドレスも含まれていませんが、国名やZipコードまで含む属性の束は、地域に合わせたなりすましの材料にはなります。連絡先が無いから軽い、と片付ける話ではありません。
今後どうなりそうか
今後の確認点は、流出が確認されたお客様への個別連絡の進み方と、公表すべき新たな事実や進展の有無です。同社は、新たな事実や進展が判明した場合には、公式ホームページ等を通じて速やかに知らせるとしています。KARTEのサービス再開の目処は、プレイドの公表でも未定のままです。
新しい公式情報が確認できれば、本記事を更新して整理します。