セキュリティ シャープ「COCORO STORE」、最大3,264,445件に流出のおそれ。氏名とメールは「確認されていない」、数字は確定ではない シャープ株式会社は2026年11月19日、公式通販「COCORO STORE」でマーケティング用途で利用しているプレイド「KARTE」が2026年11月13日に第三者による不正アクセスを受け、連携していた顧客情報の一部が外部に流出したおそれがあることが判明したと公表した。流出のおそれがある情報は年齢、生年月日、性別、KARTE上での顧客識別IDで、対象件数は最大3,264,445件(2026年11月15日判明分)。氏名、住所、メールアドレスの流出は現時点で確認されておらず、パスワードとクレジットカード情報はKARTEに連携していない
まず初めに
3,264,445件。今日の見出し候補の中で一番大きな数字である。だが発表の本文をよく見ると、動詞は「漏えいした」ではなく「流出したおそれがある」だ。しかも氏名もメールアドレスも、流出は確認されていない。数字の大きさと、確定の弱さが同居している。こういう発表こそ、見出しの数字だけで走ってはいけない
※個人の感想です
公表の内容——「おそれ」の対象は属性と識別IDの4項目
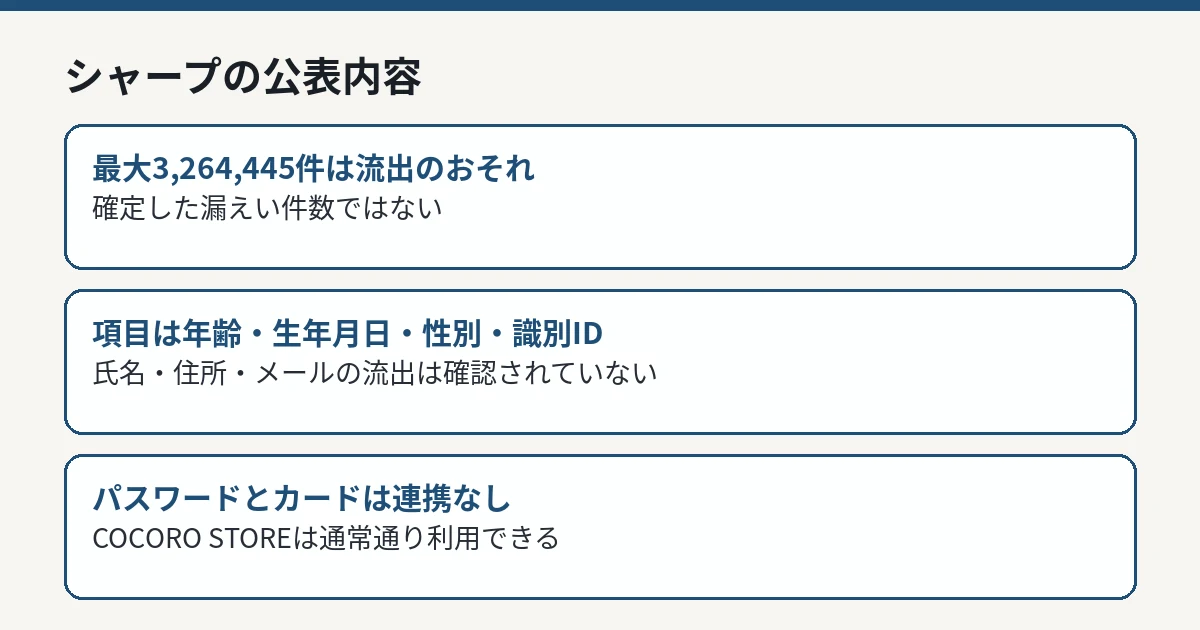
シャープの発表によれば、流出のおそれがあるお客様情報(2026年11月15日判明分)は、年齢、生年月日、性別、「KARTE」上でのお客様識別IDです。対象件数は最大3,264,445件とされています。
区分
シャープの公表内容
対象件数
最大3,264,445件(流出のおそれがある最大値)
対象項目
年齢、生年月日、性別、KARTE上でのお客様識別ID
流出が確認されていない情報
氏名、住所、メールアドレス
対象外の情報
パスワード、クレジットカード情報(KARTEに連携していない)
二次被害
現時点で、本件に起因する具体的な被害の報告は受けていない
シャープの公表内容 IT Post編集部 ここで読み分けが必要なのは、「確認されていない」と「連携していない」の違いです。氏名、住所、メールアドレスは、現時点の調査で流出が確認されていないという段階の話です。一方、パスワードとクレジットカード情報は、そもそも「KARTE」に連携していないため、流出のおそれがある情報に含まれていない、という構造の話です。同じ「対象外」に見えても、根拠の強さが違います。
経緯——13日に停止の連絡、15日判明分を19日に公表
経緯は次のとおりです。2026年11月13日、プレイドより、「KARTE」に対する第三者からの不正アクセスが確認され、緊急メンテナンスとしてサービスを停止した旨の連絡を受けました。その後、プレイドによる調査の結果、同社が「COCORO STORE」のマーケティング用途において「KARTE」に連携していたお客様情報の一部が外部に流出したおそれがある旨の報告を受けました。
同社は、プレイドからの連絡を受け、二次被害を防止するため、「KARTE」との連携を現在、停止・無効化しています。引き続き、プレイドと連携し、流出のおそれがある情報および影響範囲の詳細について確認を進めるとしています。新たにお客様に知らせるべき事実が判明した場合には、速やかに同社Webサイト等を通じて知らせる方針です。調査結果を踏まえ、個人情報の保護に関する法令に基づき、必要な対応を適切に進めるともしています。
プレイド側の事案全体の経緯は、プレイド「KARTE」の正規記事 で整理しています。本件は、そのKARTE側の事故が導入企業ごとに公表されている流れの一つです。
利用者が確認しておくこと
同社は、現時点では本件に起因する具体的な被害の報告は受けていないとしたうえで、不審なメールや連絡、身に覚えのないURLへのアクセス等には十分注意するよう呼びかけています。本件に対する問い合わせ先は、メールアドレスcocorostore-support@sharp.co.jpです。休業日(土日祝および同社所定休日)を除く月曜日から金曜日に確認後、順次回答するとしています。
今回の対象項目にメールアドレスは含まれていないため、この漏えい自体を起点に、利用者へ直接メールが届く経路は、発表内容からは想定しにくい構成です。それでも、生年月日や年齢は、他の場面で本人確認の手がかりに使われることがあります。本人確認を装って追加の情報を聞き出そうとする連絡には、答えないことが基本です。「COCORO STORE」は通常通り利用できるため、買い物自体を止める必要はありません。
「確定」と「おそれ」を分けてきたKARTE波及の中で
KARTEをめぐる各社の公表は、確定の度合いで大きく2つに分かれます。漏えいを「確認した」と公表した会社と、本件のように「おそれがある」と公表した会社です。件数の見出しだけを並べると同じ大きさに見えますが、読み手の受け止め方は分ける必要があります。
公表の型
例
数字の読み方
漏えいを確認
DHC(約1,911万件)、CAMPFIRE(5,819,779件)など
対象として数えられた範囲で漏えいが確認された
流出のおそれ
シャープ(最大3,264,445件)など
連携していた範囲の最大値で、実際の流出範囲は調査中
本件の最大3,264,445件は、後者の最大値です。今後の調査で、対象の説明がどう更新されるかが、本件の評価を決めます。
IT Postの見方
IT Postでは、本件は「マーケティング用途の連携が、どこまで顧客プロファイルを運んでいたか」を示す事例だと考えます。年齢、生年月日、性別、識別ID。買い物の配送にも決済にも要らない情報が、通販サイトから分析基盤へ連携され、300万件超の規模で「おそれ」の対象になりました。連携の目的がマーケティングである以上、属性情報が渡ること自体は不思議ではありません。問われるのは、その量と、止めた後に何が残るかです。
同時に、発表の書き方は評価できます。「おそれ」と「確認されていない」と「連携していない」を、同じ文章の中で使い分けているからです。読み手が勝手に確定へ読み替えないよう、言葉の側で線を引いた公表だと考えます。
今後どうなりそうか
今後の確認点は、プレイドと連携した詳細調査で、流出のおそれがある情報と影響範囲がどう確定するかです。同社は、新たな事実が判明した場合には速やかにWebサイト等で知らせる方針です。KARTEのサービス再開の目処は、プレイドの公表でも未定のままです。
新しい公式情報が確認できれば、本記事を更新して整理します。