セキュリティ 六花亭、決済画面の改ざんでカード情報約8,000件が入力の瞬間に抜かれた可能性。保存していないのに漏れる、という一番厄介な形 株式会社六花亭は2026年11月18日、「六花亭オンラインショップ」が第三者による不正アクセスを受け、決済画面のプログラムが改ざんされていたと公表した。2026年10月21日21時から11月18日11時までに入力されたクレジットカード番号(全桁)、カード名義人、有効期限、セキュリティコード約8,000件が外部に流出した可能性がある。同社はカード情報をサーバー内に保存しておらず、入力時に抜き取られた可能性があるとしている
まず初めに
金庫は空だった。なのに金は盗まれた、という話である。カード情報を保存していないのは模範的な運用のはずだったが、泥棒は金庫ではなく、客が財布を開くその瞬間を狙った。保存の有無を競う時代は終わり、いまは「入力画面そのものが無事か」を競う時代である
※個人の感想です
何が起きたか——決済画面のプログラム改ざん
六花亭の発表によれば、第三者の不正アクセスによって、同サイトの決済画面のプログラムが改ざんされ、入力された情報が外部に送信される状態になっていた可能性があることが判明しました。同社は2026年11月18日に判明後、ただちに当サイトを停止したとしています。現在、その他のプログラムやサーバー内の情報に影響が及んでいないかも含めて、詳細な調査を進めているとしています。
この手口は、保存されたデータをまとめて持ち出す形とは異なります。同社は、クレジットカード情報(セキュリティコードを含む)をサーバー内に保存していないことを明記したうえで、今回は改ざんされたプログラムによって、入力時に情報が抜き取られた可能性があるものだと説明しています。
区分
六花亭の公表内容
対象期間
2026年10月21日21時から11月18日11時まで
対象者
上記期間に決済画面でクレジットカード情報を入力した顧客
対象件数
現時点で確認されている件数は約8,000件(調査の進展により変動する可能性あり)
対象情報
クレジットカード番号(全桁)、カード名義人、有効期限、セキュリティコード
保存の有無
カード情報はサーバー内に保存していない。入力時に抜き取られた可能性がある
現在の状態
オンラインショップは安全性が確認できるまで停止。個人情報保護委員会へ報告済み
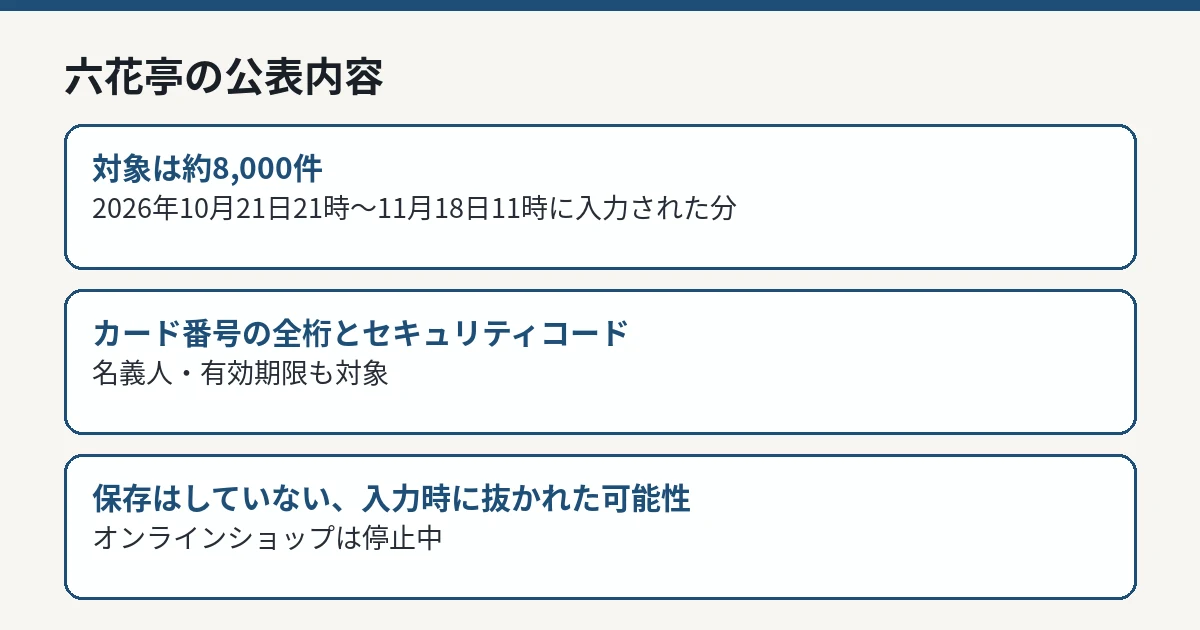
六花亭の公式発表をもとに、対象期間、対象項目、保存していなかった点を整理した図解 編集部作成 対象期間に買い物をした人が確認すること
同社は、対象期間にカード決済を利用した顧客に対し、手元のカードの利用明細に身に覚えのない請求がないか確認するよう求めています。不審な請求があった場合は、カード裏面に記載のカード会社へ問い合わせるよう案内しています。セキュリティコードまで対象に含まれているため、カード番号を知らなくてもオンライン決済に使われる余地がある点が、この事案の重さです。
あわせて同社は、当該情報を悪用した不審な電話や郵便物、SMS等が届くおそれがあるとして、心当たりのない連絡で個人情報やカード情報を求められても応じないよう注意を促しています。
対象となる可能性がある顧客には、順次個別に連絡するとしています。問い合わせ先は、同社お客さま相談室(フリーダイヤル:0120-12-6666、受付時間9時から18時)です。確認の際は、検索結果やメール内のリンクからではなく、公式サイトを自分で開いて窓口をたどるのが安全です。
確認項目
具体的な行動
利用明細
対象期間以降の請求に、身に覚えのない少額・海外等の請求がないかを確認する
不審な請求があった場合
カード裏面のカード会社へ連絡し、利用停止や再発行の手続きを確認する
不審な連絡
電話・郵便物・SMSでカード情報や個人情報を求められても応じない
公式情報の確認
メール内のリンクではなく、公式サイトからお知らせと窓口を確認する
同社の今後の対応
同社は、調査の結果、対象となる範囲や情報が新たに判明した場合には、速やかに同サイト等で知らせるとともに、該当する顧客へ個別に連絡するとしています。サイトの再開については、調査結果を踏まえ、安全性を十分に確認したうえで改めて知らせるとしています。今後は外部の専門機関の助言のもと、プログラムの改ざん検知の仕組みを導入するなど、セキュリティ体制を強化し、再発防止に取り組む方針です。
なお、対象件数や対象範囲は、調査の進展により変わる可能性があると同社は明記しています。現時点の約8,000件は確定した最終値ではなく、現時点で確認されている件数として読む必要があります。
時系列と、手口の位置づけ
本件の流れを公表内容から整理すると、次のとおりです。改ざんがいつ入り込んだかは、現時点の公表では示されていません。対象期間の始点である10月21日21時は、「その時刻以降に入力された情報が対象になりうる」という範囲の提示であり、改ざんの実施時刻そのものとして公表されたものではありません。
日時
出来事
2026年10月21日21時
対象期間の始点。これ以降に決済画面で入力されたカード情報が対象になりうる
2026年11月18日11時
対象期間の終点
2026年11月18日
改ざんが判明。同社はただちにサイトを停止し、個人情報保護委員会へ報告した
一般に、決済画面のプログラム改ざんによる情報の抜き取りは、利用者が正規の画面に正しく入力しても、その入力内容が送信と同時に第三者へも送られる形を取ります。利用者側の操作ミスや、偽サイトへの誘導がなくても被害が生じる点が、フィッシング 型の手口との大きな違いです。今回の公表も、保存データの持ち出しではなく、入力時の抜き取りの可能性として説明されています。
このため、対象期間に買い物をしたかどうかが、確認の出発点になります。注文履歴やカードの利用記録で、対象期間に同ショップで決済した覚えがある場合は、金額の大小にかかわらず明細の確認対象として扱うのが安全です。
IT Postの見方
IT Postでは、本件の要点は「保存していない」ことが防御にならなかった点だと考えます。カード情報を自社サーバーに置かない設計は正しい。それでも、決済画面という一点が書き換えられれば、利用者が正規の画面に正直に入力した情報が、そのまま外部へ流れます。防御の主戦場が、保管庫から入力画面へ移ったことを示す事例です。
裏を返せば、対策の置き場もはっきりしています。同社が掲げた改ざん検知の仕組みのように、画面やプログラムが「昨日と同じ姿か」を継続して見張る運用が、通販サイトの標準装備になるかどうかが問われます。
今後どうなりそうか
今後の確認点は、調査による対象範囲の確定と、改ざんがいつ・どの経路で入り込んだかの公表です。対象期間は約4週間に及ぶため、明細確認の呼びかけが届くかどうかが、二次被害を抑えるうえで実質的な分かれ目になります。
新しい公式情報が確認できれば、本記事を更新して整理します。対象期間に同ショップでカード決済をした人は、続報を待たずに利用明細の確認を先に済ませておくことを勧めます。