セキュリティ インフォマート、連携データの一部流出を確認。最大2,735,267件は「流出した数」ではなく「預けていた総数」だ 株式会社インフォマートは2026年11月17日、サービス向上等のために利用するプレイド「KARTE」への不正アクセスで、同サービスに連携していた顧客および従業員の情報の一部が外部に流出したと公表した(第一報)。顧客データの最大2,735,267件はKARTEへ連携していたデータの総数で、実際の流出対象は精査中。項目は内部IDと企業所在地・勤務地の都道府県で、従業員のメールアドレス31件も対象。請求書等の取引明細や銀行口座情報は連携に含まれない
まず初めに
2,735,267件。この数字だけ切り取れば、今日の見出しは「273万件流出」で決まりだ。だが発表を最後まで読むと、この数字は流出した件数ではなく、預けていた総数だと書いてある。実際に外へ出たのは「一部」で、その一部がどれかはまだ分からない。数字の置き場所ひとつで、事故の大きさがまるで変わる。見出しの数字を疑うとは、こういうことである
※個人の感想です
公表の内容——「総数」と「流出対象」を分けて読む
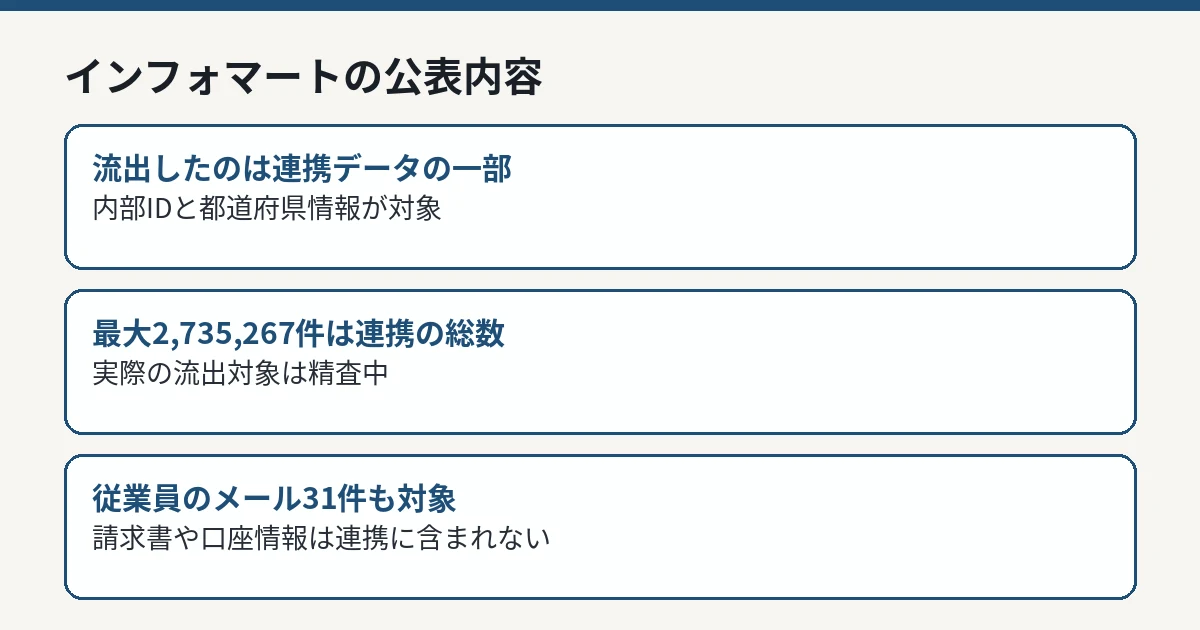
インフォマートの発表によれば、流出が確認されている顧客の情報は、社内システム上のユーザー識別子(内部ID)、企業所在地のある都道府県、ユーザーの勤務地の都道府県です。同社は、内部IDは内部で管理する識別用の番号であり、内部ID単体で特定の個人は識別できず、同社サービスへログインや操作が行われることはないと説明しています。
件数については、顧客の情報が最大2,735,267件とされていますが、これは同社が「KARTE」へ連携していたデータの総数です。実際の流出対象については、現在プレイドからの報告を待っており、受領次第速やかに精査するとしています。従業員のメールアドレス31件は、これとは別の区分です。
区分
インフォマートの公表内容
顧客の対象項目
内部ID、企業所在地の都道府県、勤務地の都道府県
顧客の件数
最大2,735,267件(連携していたデータの総数。実際の流出対象は精査中)
従業員の対象
メールアドレス31件
対象外
ログインパスワード、銀行口座情報、請求書等の取引明細データ(クレジットカード情報は保有していない)
自社基盤への影響
プラットフォームへの不正アクセス、情報流出の事実はない
二次被害
現時点で確認されていない
インフォマートの公表内容 IT Post編集部 経緯——13日に連絡、14〜15日に認証情報を無効化
経緯は次のとおりです。11月13日にプレイドから、「KARTE」に対する不正アクセスを検知し、全サービスを緊急停止した旨の公表および連絡を受けました。11月14日から15日にかけて、「KARTE」と外部サービスとの連携用認証情報(シークレットキー、アクセストークン等)の無効化および遮断対応を完了し、15日にプレイドから、データベースから同社連携データの一部が外部に流出した旨の報告を受けました。
11月16日に事実確認と影響範囲の精査を進め、11月17日に個人情報保護委員会および総務省関東総合通信局へ報告を実施するとともに、第一報を公表しました。同社は、外部サービスとの連携用認証情報はすべて無効化済みであり、安全性が確認・担保されるまで「KARTE」の利用停止を継続するとしています。対象となる顧客には、準備が整い次第、個別にメールで順次連絡する方針です。
プレイド側の事案全体の経緯は、プレイド「KARTE」の正規記事 で整理しています。本件は、そのKARTE側の事故が導入企業ごとに公表されている流れの一つです。
数字の読み方——「総数」「一部」「精査中」の3層
本件の数字は、3つの層に分けて読む必要があります。第一に、連携していたデータの総数が最大2,735,267件です。第二に、そのうち外部に流出したのは「一部」であることが確認されています。第三に、その一部が具体的にどのレコードなのかは、プレイドからの報告を待って精査中です。
つまり現時点で確定しているのは、「総数のうち一部が出た」という構造までです。総数をそのまま流出件数として読むことも、「一部」という言葉だけで小さい話と決めることも、どちらも発表の読み方としては正確ではありません。確定数が示されるのは、次の報告以降になります。
利用者と企業が確認しておくこと
今回の顧客項目に、氏名、メールアドレス、電話番号、詳細な住所は含まれていません。そのため、この流出自体を起点に、利用者個人へ直接連絡が届く経路は、発表内容からは想定しにくい構成です。一方で、同社のサービスは請求・支払いなど企業間取引で使われています。事故の公表に便乗し、「請求書の再発行」や「振込先の変更」を装う連絡が取引先へ届く可能性は、流出項目とは別に警戒しておく必要があります。
変更依頼を受けた場合は、メールへの返信ではなく、取引先マスタに登録済みの電話番号など、従来の連絡経路で確認してください。対象となる顧客への正式な案内は、同社から準備が整い次第、個別にメールで送られます。
IT Postの見方
IT Postでは、本件はKARTE騒動の中で最も「数字の読み方」が問われる事例だと考えます。2,735,267件は連携の総数であり、流出の確定数ではありません。この2つを混同したまま「273万件の個人情報が流出した」と読むと、事故の実像を大きく取り違えます。同社が総数と精査中であることを同じ発表の中で明記したのは、読み手への最低限の誠実さです。
同時に、項目の薄さは油断の理由にもなりません。内部IDと都道府県だけでは個人は特定できませんが、従業員のメールアドレス31件という別の区分が存在し、こちらはなりすましの宛先としてそのまま使えます。大きな数字の陰で、小さな31件の方が実務上の入口になることがある。件数の大小と危うさは、比例しないのです。
今後どうなりそうか
今後の確認点は、プレイドからの報告を受けた後の、実際の流出対象の特定結果です。総数ではなく確定数が公表されるかどうかで、本件の評価は大きく変わります。KARTEのサービス再開の目処は、プレイドの公表でも未定のままです。
新しい公式情報が確認できれば、本記事を更新して整理します。