Google GTIG、パッチを読んで攻撃コードを書くAI「exploit_agent」を観測。人間不在の自動悪用は、もう初めて確認された
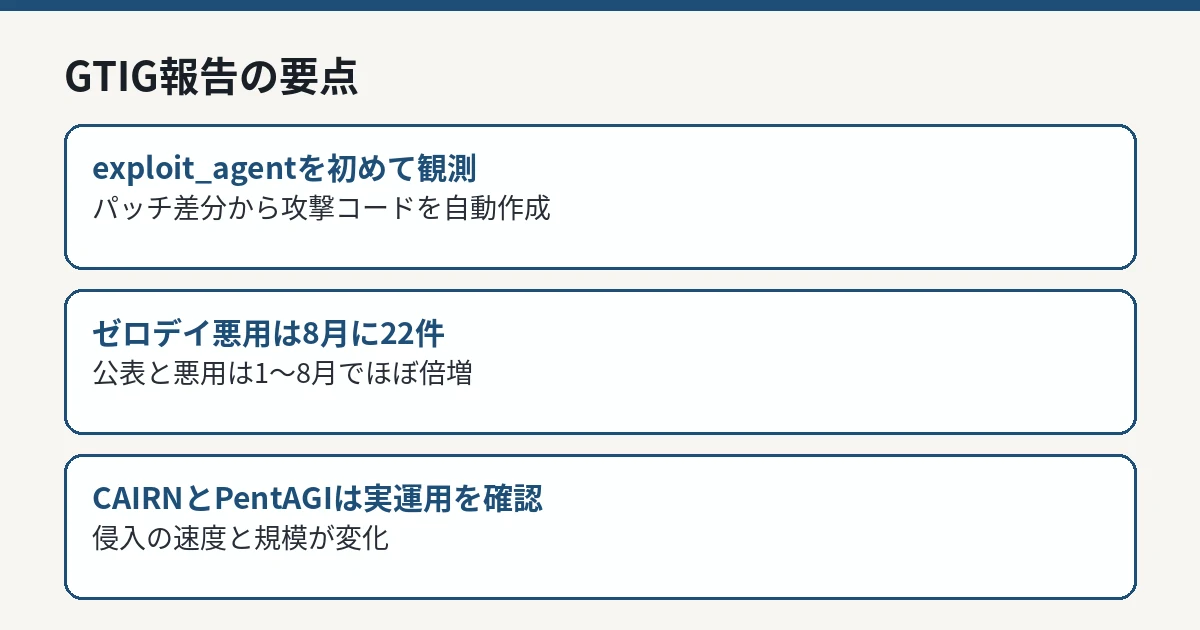
Google Threat Intelligence GroupとMandiantは2026年11月16日、AI脅威トラッカーの最新版を公開し、パッチ前後のコード差分を解析して攻撃コードを作成・実行する多エージェント型の仕組み「exploit_agent」を初めて観測したと報告した。脆弱性の公表と攻撃コードの出現の間隔が、機械の速度で縮み始めている
Google Threat Intelligence Group(GTIG)とMandiantは2026年11月16日、四半期のAI脅威トラッカー最新版を公開し、攻撃者が大規模言語モデル(LLM)の仕組みを使って脆弱性の発見と悪用を人間の介在なしに全面的に自動化した事例を、初めて確認したと報告しました。
被害側のテレメトリからは、運用者がフランスのメディア・エンターテインメント業界と教育分野のWebサイトを特に関心の対象にしていたことがうかがえる、とGTIGは述べています。ただし、運用者が誰かは報告で名指しされていません。設定ファイル内のロシア語のコメントだけでは帰属は決まらず、被害件数や成功率も公表されていません。exploit_agentの画面例として、WordPressプラグイン「Spectra」(Ultimate Addons for Gutenberg)のバージョン2.19.25のアクセス制御の実装を調べる様子が示されていますが、そのプラグインの弱点を実際に突いたとまでは報告されていません。
IT Postでは、この報告の本質は「AIが賢くなった」ことではなく、「攻撃の工程が工場化した」ことだと考えます。パッチ差分の監視、弱点の特定、攻撃コードの作成、実行、侵入後の作業。工程ごとに小さなエージェントを置き、つないで回す。うまくいく確率が低くても、機械は疲れずに何千回でも試せます。防御側が負けるのは、技術の差ではなく試行回数の差で負ける形に近づいていきます。
AnthropicのFrontier Red Teamは2026年11月16日、協調的脆弱性開示(CVD)の期限短縮を発表した。高・重大な脆弱性は90日から30日、その他は45日に短縮し、2027年1月1日以降に報告された脆弱性から適用する。理由は、AIで脆弱性発見が高速化し、同じ欠陥が別のモデルや攻撃者に再発見される率が上がったこと。Google Project Zeroも11月13日に同様の短縮を発表している
QNAPは2026年11月6日、メディアサーバーアプリPlex Media Serverの脆弱性の束「Plex2Shell」について、一部利用者のNASで侵害されたとみられる報告を受けていると公表した。脆弱性はPlex側にあり、QNAPのOS自体は対象外。ただしインターネットから届く状態で旧版を使っていた場合、修正版へ更新しても攻撃者が残した仕掛けは消えないため、クリーンな再インストールや認証情報のリセットまで含めた確認が必要になる