セキュリティ ミスミ、KARTE経由で顧客情報約14万件の漏えいを確認。「今後停止します」と、委託先に見切りを付けた数少ない1社になった 株式会社ミスミグループ本社は2026年11月17日、Webサイトでの情報案内に利用していたプレイド「KARTE」への不正アクセスで、顧客に関する情報約140,000件が漏えいしていたことを確認したと公表した。項目は顧客の氏名、所属会社名、支店名。メールアドレス、電話番号、住所など直接連絡できる情報はKARTEに提供していなかった。同社はKARTEの利用を今後停止すると明言し、自社サービスは通常どおり利用できるとしている
まず初めに
大抵の会社は「連携を停止し、再発防止に努めます」で文章を閉じる。ミスミは違った。「利用を今後停止します」と、将来形で言い切った。ポップアップ案内のために預けた名簿が14万件漏れた代償として、ツールそのものとの縁を切る判断である。怒りの表明としては、これ以上分かりやすい文面はない
※個人の感想です
公表の内容——預けていたのは「名前と所属」だけ
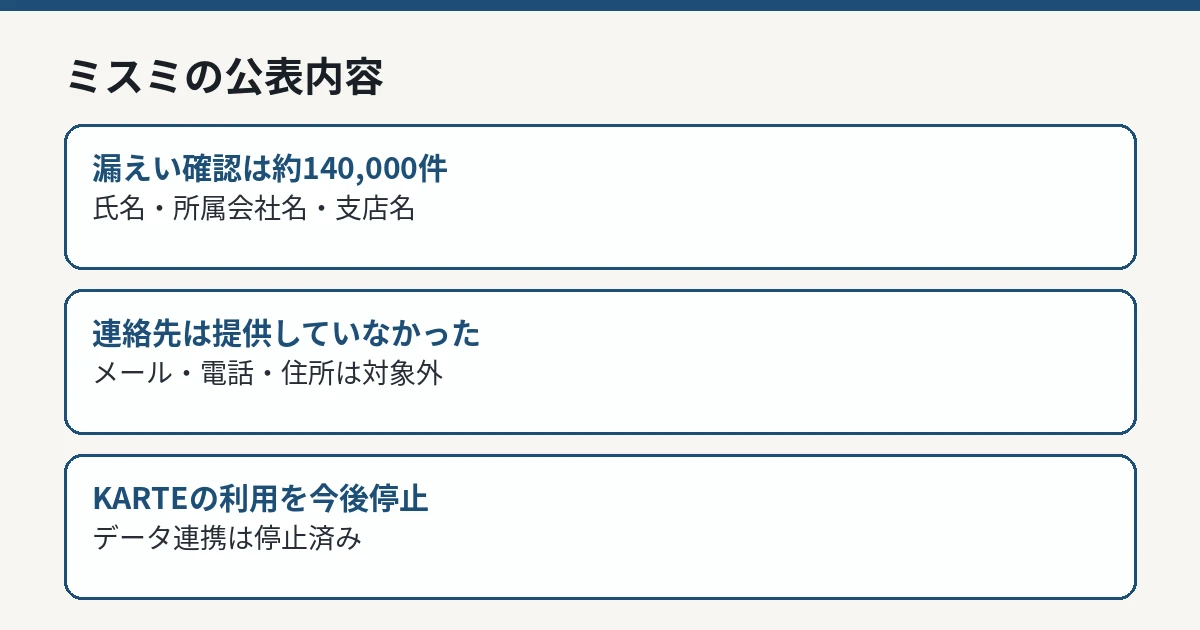
ミスミグループ本社の発表によれば、同社はWebサイトでのお客様の利用状況に応じたポップアップによる情報案内を行うため、プレイド社の「KARTE」を一部利用していました。漏えいした情報及び件数は、同社がKARTEで利用していたお客様に関する情報約140,000件で、項目は顧客の氏名、所属会社名、支店名です。
現時点の調査結果では、メールアドレス、電話番号、住所など、お客様に直接ご連絡できる情報は同社からKARTEに提供しておりません、と明記されています。つまり、預けていた範囲がそのまま漏えい範囲の上限になった形です。
区分
ミスミグループ本社の公表内容
件数
約140,000件
項目
顧客の氏名、所属会社名、支店名
提供していなかった
メールアドレス、電話番号、住所など直接連絡できる情報
対応
KARTEとのデータ連携を停止。今後利用を停止すると明言
ミスミの公表内容 IT Post編集部 経緯——13日に初期報告、15日に漏えいの報告
経緯は次のとおりです。11月13日にプレイド社より、KARTEへの不正アクセスの疑いが確認されたとの初期報告を受けました。その後、同社で原因究明と影響範囲の調査が行われた結果、11月15日に同社のお客様に関する情報が漏えいしている報告を受けました。
KARTEは不正アクセスの判明後ただちにサービスを停止しており、ミスミにおいてもKARTEとのデータ連携を停止しています。現時点で、本件に起因する具体的な被害の報告は受けていないとしていますが、同社をかたる不審なメールや電話等には十分注意するよう呼びかけています。
プレイド側の事案全体は、プレイド「KARTE」の正規記事 で整理しています。
法人の担当者が見るべき点
本件の対象は、個人の買い物客ではなく、部品調達の現場にいる法人顧客の担当者名と所属です。氏名・会社名・支店名の組み合わせは、取引先を装った請求書や見積依頼のなりすましに使われ得る情報です。メールアドレス自体は対象外ですが、勤務先の代表窓口や公開アドレスへ、実名入りの連絡が届く可能性は残ります。
購買・経理の担当者は、支払先の変更依頼や請求書の差し替えといった連絡について、通常の確認手順(別経路での照合)を改めて徹底することが対策になります。
KARTE事案全体の中での位置付け
本件の発生源であるプレイドの発表(2026年11月16日)によれば、攻撃者は11月13日未明に同社サーバーの脆弱性ぜいじゃくせい を悪用し、システムやデータベースへの接続用認証情報を窃取したうえで、データの外部読み出しと管理画面への不正アクセスを行いました。同社は同日8時59分に異常を検知し、14時27分頃からサーバー停止を開始、15時23分頃までに認証情報の無効化や攻撃元通信の遮断といった封じ込めを完了したとしています。
プレイド自身が漏えいを確認したのは、KARTEアカウントとして登録されたメールアドレス79,249件、外部連携用の認証情報、利用企業が取り込んだデータの一部です。導入企業がKARTEに何を取り込んでいたかは企業ごとに異なるため、同じ事故でも、企業が公表する項目と件数は大きく異なります。各社の件数を単純に合算して「被害人数」とすることはできません。
サービスの再開時期は未定のままです。導入企業の公表は11月17日以降も続いており、本件もその一連の公表の中に位置します。
なりすましへの備え——共通の確認手順
KARTE事案全体を通じた注意点として、漏えいした情報を使った「なりすまし」への備えが挙げられます。具体的な手順は次のとおりです。
第一に、企業からの案内はメール内のリンクからではなく、普段使っている公式アプリや、ブックマークした公式サイトから確認します。差出人の表示名やロゴは偽装できるため、それだけでは本物と判断できません。第二に、パスワードや認証コード、クレジットカード情報の入力を求める連絡には応じません。公表した企業の多くが、自社からそのような入力をお願いすることはないと明記しています。第三に、同じパスワードを複数のサービスで使い回している場合は解消します。今回の対象にパスワードが含まれていない事案でも、別の漏えいと組み合わされるリスクは残るためです。
身に覚えのない連絡を受け取った場合は、本文のリンクを開く前に、公式サイトのお知らせ一覧に同じ案内が出ているかを確認してください。
同社は、本件に関する具体的な被害の報告は受けていないとしつつも、同社をかたる不審なメールや電話等には十分注意するよう呼びかけています。法人顧客の担当者は、ミスミを名乗る連絡であっても、支払いや契約に関する依頼は通常の社内確認手順を通してから対応してください。
IT Postの見方
IT Postでは、本件は「預ける範囲を絞っていた会社」の実例として読むべきだと考えます。ミスミがKARTEに渡していたのは氏名と所属までで、連絡先は渡していませんでした。結果として、漏えいは確認されても、直接の連絡手段までは渡らなかった。委託先へ渡す項目の最小化が、事故の日にそのまま効いた形です。
そして「今後停止します」の一文です。再開を待つ会社が多い中で、利用終了を先に決める判断は、委託先管理の結論として最も強い形です。他の導入企業の公表と並べて読むと、この一文の重さが際立ちます。
今後どうなりそうか
今後の確認点は、件数の精査結果と、同社をかたる不審な連絡の確認状況です。同社は、具体的な被害の報告は受けていないとしています。
新しい公式情報が確認できれば、本記事を更新して整理します。