セキュリティ グンゼスポーツ、公式サイトに不正プログラムで最大139,394件に流出のおそれ。消し始めたデータが、消し切る前に置かれていた グンゼスポーツ株式会社は2026年11月17日、公式ホームページへの不正アクセスで、2016年6月から2026年10月までにWeb手続きや問い合わせを利用した顧客の個人情報最大139,394件が流出したおそれがあると発表した。不正プログラムは10月29日と11月5日に設置され、対象には退会・休会理由や会員区分も含まれる
まず初めに
派手な侵入の話ではない。公式サイトの片隅に置かれた手続きフォームのデータが、約10年分、最大で14万件近く残っていた、という地味で重い話である。しかも同社はデータを消し始めていた。消し切る前に、不正プログラムのほうが先に着いていた。後始末の途中だったことは同情の余地があるが、残っていたという事実は消えない
※個人の感想です
何が起きたのか——閲覧数の急増から発覚
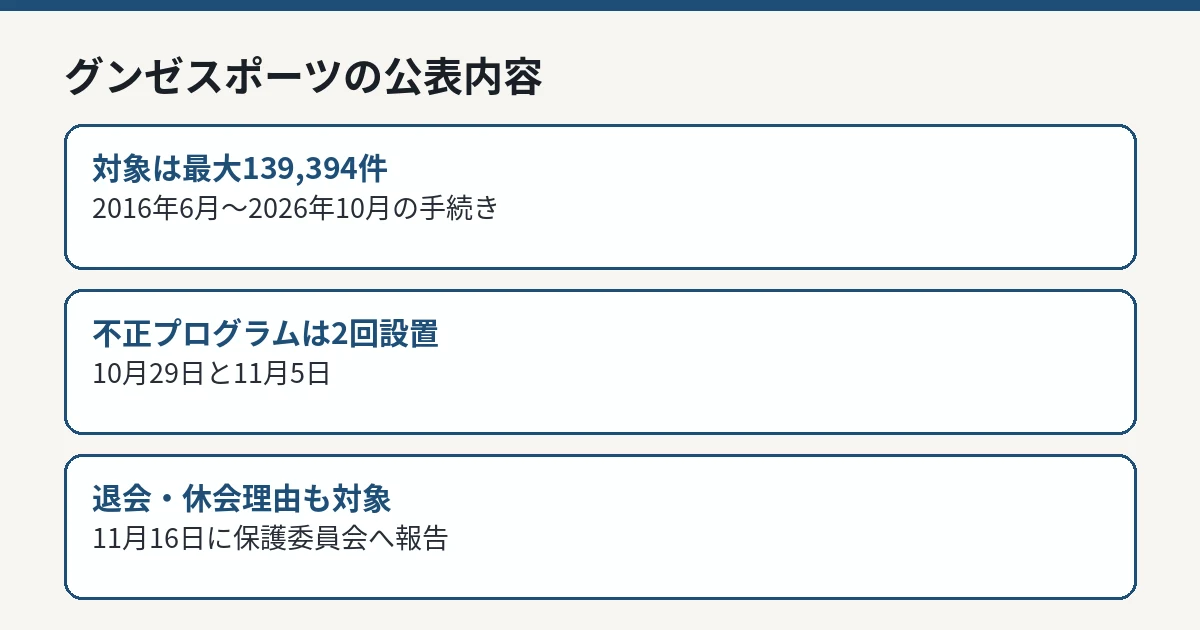
グンゼスポーツの発表によれば、同社は11月11日に公式ホームページの閲覧数が急増したことを確認し、ホームページ管理会社へ状況確認を依頼しました。その結果、第三者による不正アクセスがあり、不正プログラムが10月29日および11月5日に設置されていたことが確認されました。同社は速やかにプログラムの無効化処理を実施し、ネットワーク隔離を行い、本番環境から同日削除したとしています。
経緯で注目されるのは、データ削除との関係です。同社は最近の漏えいリスクの高まりを受け、10月下旬から11月初旬にかけて同ホームページ内にあった個人情報データを削除していました。しかし、不正プログラムが設置された時点では、そのデータが残っていたことを確認した、と明記しています。つまり、削除作業の途中で攻撃を受け、削除前のデータが流出のおそれの対象になったということです。
被害拡大防止のため、同社はホームページを11月13日に停止し、11月16日に個人情報保護委員会へ報告しました。今回の発表は、委託先サービスの事故ではなく、同社自身の公式ホームページが直接侵入を受けた事案です。
グンゼスポーツの公表内容 IT Post編集部 流出のおそれがある情報——約10年分の手続きデータ
対象者は、2016年6月から2026年10月までの間に、当クラブのホームページでWeb入会届、退会届、休会届、オプション解約届、体験予約、各種問い合わせを利用した顧客です。件数は最大139,394件とされています。
流出のおそれがある項目は、氏名、住所、生年月日、性別、電話番号、メールアドレス、会員番号、店舗名、退会・休会理由、今後の連絡の是非、法人企業名、申請日、退会希望月、会員区分(成人会員/ジュニアスクール)です。現在の会員だけでなく、退会・休会の手続きをした過去の利用者の情報も対象に含まれます。
一方、銀行口座情報、クレジットカード情報、会員サイトへのパスワードについては、流出のおそれはないと説明しています。最大139,394件は「流出のおそれがある件数」であり、実際に外部へ持ち出されたことが確認された件数や、重複を除いた人数ではありません。
同社の対応と利用者への案内
同社は、対象となる顧客にはメールで順次個別に連絡するとしています。また、今後の調査で新たに公表すべき事実が発覚した場合は、改めて速やかに報告するとしています。再発防止については、システムのセキュリティ対策と監視体制をさらに強化し、万全を期すとしています。
現時点では、流出した可能性のある情報が第三者によって不正利用された事実は確認されていません。ただし同社は、メールアドレスや電話番号を悪用したなりすましメールや、同社を名乗る不審な電話・SNSの連絡に注意するよう呼びかけています。そうした連絡を受け取った場合は、本文中のURLをクリックしたり添付ファイルを開いたりせず、削除するよう案内しています。
問い合わせ窓口はグンゼスポーツ個人情報お問い合わせ窓口で、電話0120-112-558、受付時間は平日10時から18時、専用メールアドレスはsupport@gunzesports.comです。公式ホームページは現在、セキュリティ上の確認のため公開を一時停止しています。
時系列の整理
今回の経緯を時系列で整理すると、次のとおりです。
日付
判明・実施した事項
10月29日
不正プログラムが設置されていたことを確認
11月5日
別の日にも不正プログラムの設置を確認
11月11日
閲覧数の急増を把握、管理会社の調査で不正アクセスが判明しプログラムを削除
11月13日
被害拡大防止のため公式ホームページを停止
11月16日
個人情報保護委員会に報告
11月17日
流出のおそれと顧客対応を公表
対象項目には退会・休会理由や利用店舗、会員区分まで含まれます。これらを組み合わせると、過去の手続きに言及して信用させる連絡を作ることが考えられます。これは想定される悪用例であり、今回の情報を用いた詐欺が実際に確認されたという意味ではありません。
利用者が確認したいこと
対象期間にWeb手続きや問い合わせを使った覚えがある人は、まず同社からの個別メール連絡を待つだけでなく、自分が当時使っていたメールアドレスの受信箱を確認してください。ただし、連絡を装ったメールと見分けることが先です。本文中のURLや添付ファイルは開かず、公式サイト(現在は停止中のため、再開後の案内)や上記の専用窓口で事実関係を確認するのが安全です。
過去に退会・休会した人も対象に含まれます。「もう会員ではないから関係ない」とはならない点が、今回の対象範囲の特徴です。店舗名や退会希望月といった手続き固有の情報に触れる連絡ほど、本物らしく見えても鵜呑みにしないことが重要です。
IT Postの見方
IT Postでは、この事案の核心は侵入手法よりも「残っていたデータの年数」にあると考えます。2016年からの約10年分です。入会届はまだしも、退会届や休会届のデータは、手続きが終われば本来は役目を終えた情報です。それがWebサイト側に残り続け、削除に着手した直後のタイミングで攻撃を受けました。削除を始めた判断自体は正しかった。ただ、正しい判断が間に合うかどうかは、着手の時期で決まります。
もう1つは、発覚のきっかけが「閲覧数の急増」という間接的な兆候だった点です。不正プログラムの設置から把握まで最大で約2週間あります。その間に何が起きたのかは今後の調査待ちですが、兆候に気づける監視があったことは、削除の着手と並んで、同社の説明の中で評価できる部分です。問題は監視の有無ではなく、守る対象のデータがそもそも置かれ続けた期間の長さです。
今後どうなりそうか
確認点は3つです。第一に、対象者への個別連絡がいつ完了するか。第二に、侵入経路や不正プログラムの詳細など、原因の説明が追加されるかどうか。第三に、公式ホームページの再開時期と、再開時に手続きデータの保管方法がどう変わるかです。
新しい公式情報が確認できれば、本記事を更新して整理します。