セキュリティ ビタブリッドジャパン、使い終わったはずのKARTEに残っていた11,590名分が漏えい。解約と削除は、別の話だった 株式会社ビタブリッドジャパンは2026年11月19日、株式会社プレイドが運営する外部サービス「KARTE」への不正アクセスにより、公式ECサイトに登録した顧客11,590名の個人情報が漏えいしたと公表した。対象は2020年10月以前に登録した顧客の一部で、項目は会員ID、メールアドレス、氏名、性別、生年月日、年齢、郵便番号。同社はKARTEの個人情報を取り扱う機能の利用を既に終了していたが、プレイド側が対象データを保持し続けていたとしている。クレジットカード情報、パスワード、郵便番号を除く住所は含まれていない
まず初めに
引っ越しは終わっていた。なのに前の家の倉庫に、自分の名簿が置きっぱなしだった。しかも倉庫の鍵が壊れて、名簿だけが外へ出た。「もう使っていないから大丈夫」という安心が、一番危ない。使っていないデータほど、誰も見張っていないのだから
※個人の感想です
公表の内容——11,590名、2020年10月以前の登録が対象
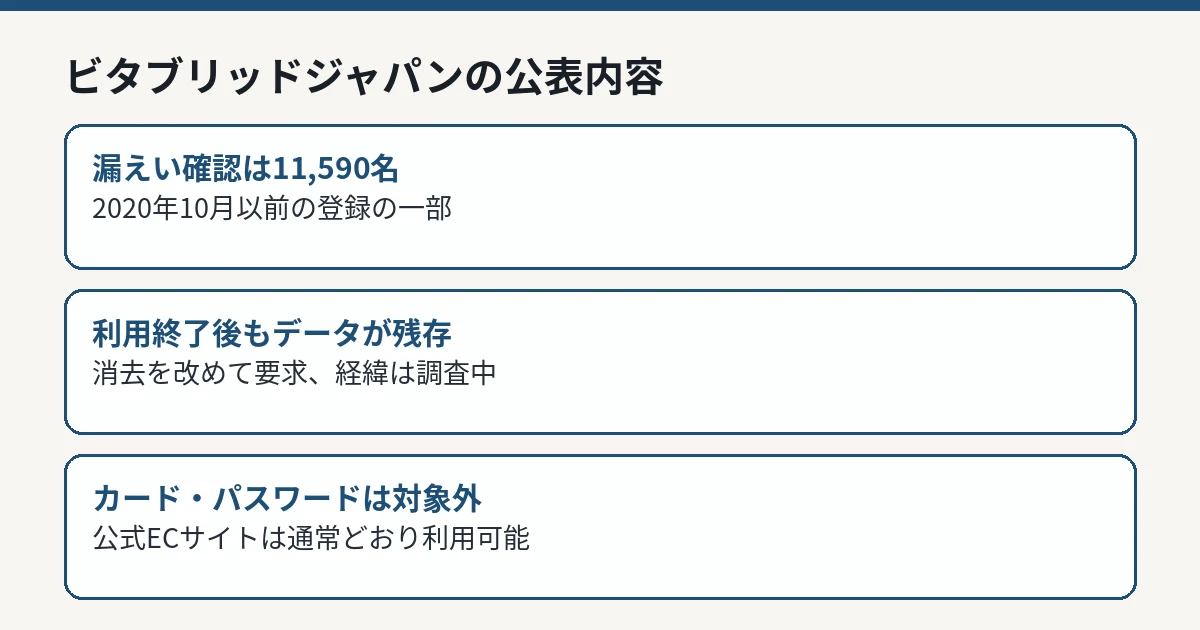
ビタブリッドジャパンの発表によれば、漏えいが確認された対象件数は11,590名で、2020年10月以前に同社公式ECサイトに登録された顧客の一部です。情報の項目は、会員ID、メールアドレス、氏名、性別、生年月日、年齢、郵便番号です。
同社は、現時点で漏えいが確認されている情報には、クレジットカード情報、パスワード、住所(郵便番号を除く)は含まれていないと明記しています。また、本件に関連して同社公式ECサイトへの不正アクセスや、漏えいした情報の不正利用などの二次被害は確認されておらず、公式ECサイトは通常どおり利用できるとしています。なお、本件については調査中であり、公表内容は今後の調査結果により変更となる可能性があるとしています。
区分
ビタブリッドジャパンの公表内容
対象件数
11,590名(2020年10月以前に公式ECサイトへ登録した顧客の一部)
対象項目
会員ID、メールアドレス、氏名、性別、生年月日、年齢、郵便番号
対象外
クレジットカード情報、パスワード、住所(郵便番号を除く)
公式ECサイトへの侵入
本件に関連する不正アクセスは確認されていない
二次被害
現時点で確認されていない
公式ECサイト
通常どおり利用可能
ビタブリッドジャパンの公式発表をもとに、対象件数とデータ残存の経緯を整理した図解 編集部作成 経緯——13日に連絡、17日に確認完了
経緯は次のとおりです。同社は2026年11月13日、プレイドから「KARTE」への第三者による不正アクセスが発生したとの連絡を受けました。同月15日に、同社が同サービスに連携していた顧客の個人情報の一部が漏えいした可能性があると追加報告を受け、同月17日に社内において顧客の個人情報が含まれていることの確認が完了したとしています。
原因について同社は、プレイドの説明として、2026年11月13日に第三者がプレイドのサーバーの脆弱性を悪用してシステムやデータベースの接続用の認証情報を窃取し、データベース等からデータを外部に読み出したこと、窃取した認証情報を用いてアカウントを乗っ取り、管理画面への不正アクセスも発生したことを挙げています。
プレイド側の事案全体の経緯は、プレイド「KARTE」の正規記事 で整理しています。
一番重い事実——利用終了後もデータが残っていた
本件で最も重要なのは、件数の大きさではありません。同社は、既に「KARTE」の個人情報を取り扱う機能の利用を終了していたにもかかわらず、プレイド側が、その後も今回の漏えいの対象となった顧客の個人情報を保持し続けていたと説明しています。同社の関連機能の利用終了は約5年前とされ、なぜ現在まで「KARTE」内の個人情報が保存されてきたのか、その経緯は調査中としています。
同社は、「KARTE」のうち個人情報を取り扱う機能の利用契約を既に解約しており、現在は当該機能を利用していないと明記しています。そのうえで、プレイドに対し、個人情報がこれまで保存されてきた経緯を含めて状況を確認し、個人情報の消去を改めて求めるとともに、追加の影響の有無と原因を調査し、再発防止に向けた取り組みを進めるとしています。
KARTEをめぐっては、契約終了後の残存データが流出した事例として、カイテクの事例も公表されています。経緯はカイテクの記事 で整理しています。契約の終了と、預けたデータの消去が、別の工程として管理されなければならないことは、この2件に共通しています。
利用者が確認しておくこと
同社は、個人情報が漏えいしたおそれのある顧客には、メールで個別に連絡するとしています。今後、新たに知らせるべき事項が判明した場合は、公式ECサイトや個別のメールなどで案内するとしています。
あわせて同社は、本件に関連して同社や関係会社等を装った不審なメールやSMS、電話などに十分注意し、心当たりのない連絡や不審な連絡を受け取った場合は、リンクをクリックしたり添付ファイルを開いたりせず、パスワードやクレジットカード番号などの情報を入力・提供しないよう呼びかけています。同社は、メールやSMSによりクレジットカード番号などの情報の入力・提供をお願いすることはないとしています。問い合わせは、同社のお問い合わせフォームで受け付けています。
対象が「2020年10月以前に登録した顧客の一部」である点にも注意が必要です。現在は利用していない、あるいは退会したつもりの人でも、当時の登録が残っていれば対象になりえます。心当たりがある場合は、個別連絡の有無と公式サイトのお知らせを確認してください。
IT Postの見方
IT Postでは、本件は「解約したのに消えていなかった」という、委託管理の最も基本的な失敗を具体化した事例だと考えます。11,590名という件数はKARTE波及の中では小さい部類です。しかし、利用をやめて約5年がたったデータが、預け先に残り、事故で表に出たという事実の重さは、件数では測れません。
預ける側にとっての教訓は単純です。契約を終える手続きと、データの消去を確認する手続きは、別の完了条件として扱わなければなりません。「解約しました」は「消えました」ではない。この2件目の残存事例は、その確認を業界全体の点検項目に押し上げました。
今後どうなりそうか
今後の確認点は、データが保存されてきた経緯の説明と、消去の実施、追加の影響の有無です。同社は調査中としており、新たに知らせるべき事項が判明した場合は公表するとしています。
新しい公式情報が確認できれば、本記事を更新して整理します。