30秒で分かる結論
- Googleは2026年11月19日、Google & Alphabet VRPの開示ポリシーの更新を公式ブログで発表しました
- 2026年12月1日以降に提出され、報奨金が10,000ドル以上の報告は、条件を満たすとbughunters.google.comで自動的に開示されます
- 匿名での開示を選ぶことや、開示前に報告内容の編集を提案することも可能とされています
Google & Alphabet VRPが高額報奨金の報告を自動で開示する方針を発表した。対象は2026年12月1日以降の提出で報奨金10,000ドル以上、修正から30日などの条件を公式本文で確認した記録
脆弱性の報告は、直して終わり、しまって終わり、が長年の作法だった。ところが今度は、高額の報奨金が出た報告は自動で表に出るという。出す側の理屈は分かる。優れた報告は他の研究者の教材になるし、AIエージェントに学ばせる材料にもなる。だが、報告する側からすれば、自分の名前と金額が並んで公開される光景は、あまり愉快なものではない。その懸念に匿名開示という逃げ道を用意したあたり、Googleも重々承知なのだろう。透明性を掲げるのは簡単だ。難しいのは、透明にされた側が二度と報告しなくなる事態を避けるほうである。その綱渡りを、金額の線引きと日数の猶予で何とかしようというのが今回の設計だ。 ※個人の感想です
Googleは2026年11月19日、公式ブログ「Expanding Transparency: Google & Alphabet VRP Disclosure Policy Update」で、Google & Alphabet VRP(脆弱性報奨金プログラム)の開示ポリシーの更新を発表しました。
背景としてGoogleが挙げているのは、AIの使い方の変化です。公式ブログによれば、過去2年でAIを応用する新しい方法が現れ、セキュリティ研究者はAIで強化したワークフローを使うようになりました。その変化の大きさを示す数字として、重複報告の件数が2023年に観測した数の15倍になっていること、AIエージェントが脆弱性の発見だけでなく報告文の作成にも使われることで、報告の平均文字数が3倍になっていることが挙げられています。Googleは、こうした環境の変化に合わせてVRPを適応させ続けるとしています。
Googleは自社の開示方針を改めて説明しています。報告を受けたら速やかに対応し、妥当な期間内に報告された脆弱性を修正することを約束する代わりに、報告者が脆弱性を公表しようとする場合は、妥当な事前通知を求める、というものです。Google & Alphabet VRPに報告された脆弱性については、協調的開示がこれまでも認められ、場合によっては支援もされてきたとしています。
一歩進んだ例として、Chrome VRPとChromeOS VRPが挙げられています。この2つでは、報告されたすべてのセキュリティ脆弱性を、適切な時間が経過した後に公開する運用がすでに取られています。今回の変更は、その考え方をGoogle & Alphabet VRPの高額報告に広げる位置付けです。
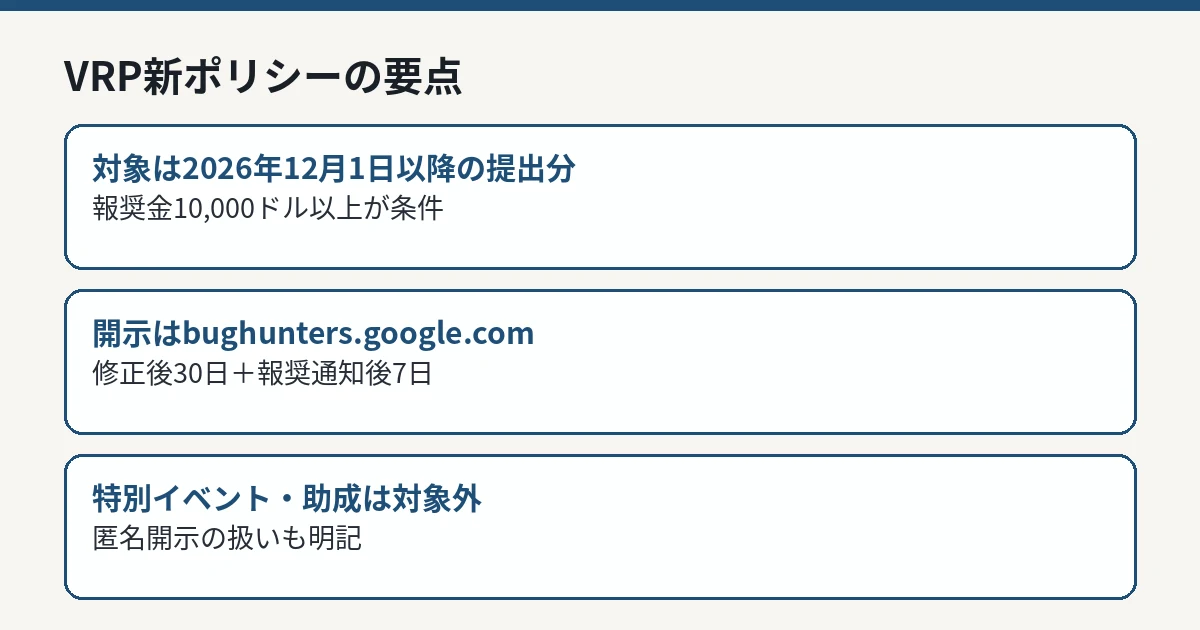
今回の変更の中心は、自動開示の条件です。公式ブログは、2026年12月1日以降に提出され、Google & Alphabet VRPから10,000ドル以上の報奨金を得た報告は、bughunters.google.comの報告一覧で自動的に開示されるとしています。
自動開示の正確な基準として、公式ブログは次の4点を列挙しています。1点目は、2026年12月1日以降に提出された報告であることです。2点目は、Google & Alphabet VRPから10,000ドル以上の報奨金を得たことです。3点目は、報告が修正されてから最低30日が経過し、かつ報奨金が発行されて研究者に通知されてから少なくとも7日が経過していることです。4点目は、未発表の製品や機能を含む可能性のある特別なイベントや助成の一部ではないことです。詳細は公式のルールページで確認するよう案内されています。
変更の理由について、Googleは、セキュリティ研究者として有効な報告をレビューすること自体を重視しており、そこから将来のアイデアが得られると説明しています。この変更によって得られる知見が、研究者とエージェントの助けになり、最終的にユーザーの安全を守ることにつながる、というのが公式の説明です。
金額と名前の結び付きへの配慮も明記されています。Googleは、多くのセキュリティ研究者が自分の名前と金額を公に結び付けられることを望まない点を理解していると述べています。その対策として、研究者は匿名で開示する選択肢を持つこととされています。
さらに、開示前に報告内容への編集を提案することもできます。これはGoogle側が行うプライバシーを守るための編集に加えて認められるもので、識別子やクッキー、その他の機微な内容を取り除くことが想定されています。自動で出る、とだけ決めて報告者側の手当てをしない設計ではない、という点は公式ブログの中でも明確です。
Googleは、今回の変更を、AI支援のVRPの世界に向けた一連の変更の最初の一つと位置付けています。今後もルールの更新を続け、追加のツールを公開し、GitHubへのミラーリングの拡充を含む改善を進める方針です。対象はAIエージェントと人間の研究者の両方で、最終的な目的はユーザーの安全を守ることだとしています。
開示された報告は2027年初頭から順次現れる見通しで、確認先としてbughunters.google.comとXのGoogle VRPアカウントが挙げられています。Googleは、業界の他のバグバウンティプログラムも同様の開示ポリシーに倣うことを望む、とも述べています。報奨金を得たすべての報告について透明性を高め、バグハンターとエージェント双方の学びの機会を増やすことで、より安全なオンラインの世界につなげる、というのが締めくくりの主張です。
IT Postでは、この変更は単なる公開範囲の拡大ではなく、AIが大量の報告を生む時代に「良い報告とは何か」を実物で示し直す試みだと考えます。重複報告が2023年の15倍、報告文の平均の長さが3倍という数字は、量の時代に入ったことを示しています。量が増えた世界で質を保つには、受理された高額報告を教材として流通させるほうが、ガイドラインの文章を増やすより効く場面は確かにあるはずだ。一方で、線引きは冷徹でもある。10,000ドル未満の報告は自動開示の対象外であり、透明になるのは高く評価された報告だけだ。その意味でこれは全面公開ではなく、選別された公開だと見るべきだろう
実際に自動開示が始まるのは、条件の起算日である2026年12月1日以降の提出分からで、修正後の30日と報奨金通知後の7日という猶予を経るため、公式ブログも開示報告の出現を2027年初頭と見込んでいます。最初の開示事例が出た段階で、匿名開示がどの程度選ばれるか、報告者が事前の編集提案をどの程度使うかが、制度の実像を決める材料になります。
研究者側の行動が変わるかどうかも焦点です。高額を狙う報告ほど公開が前提になるため、報告文の書き方自体が「読まれるもの」として意識されるようになる可能性があります。逆に、公開を避けたい事情のある報告が別の経路に流れるような動きが出れば、それも制度の副作用として記録されるべきでしょう。
Googleが期待するように、他のバグバウンティプログラムが追随するかどうかは現時点では分かりません。まずは2027年初頭に実際に開示される報告の中身と、その編集のされ方を確認することが、次に判断すべき材料になります。
「一次情報」は資料の出所を示す区分で、編集部による独立した実測や、すべての主張の実証を示すものではありません。確認の範囲や未確認の点は、本文の説明と併せてご覧ください。
理化学研究所は2026年11月16日、スーパーコンピュータ「富岳」の運用系システムへの不正アクセスを公表した。登録利用者最大4,597名(富岳4,222名・理究375名)の氏名・メールアドレス・IDと、ホームディレクトリ内のSSH秘密鍵など外部接続用認証情報が持ち出された可能性がある。侵入は公開ダッシュボードが足がかりで、富岳は11月14日から運用停止中。再開時期は示されていない
Google Threat Intelligence GroupとMandiantは2026年11月16日、AI脅威トラッカーの最新版を公開し、パッチ前後のコード差分を解析して攻撃コードを作成・実行する多エージェント型の仕組み「exploit_agent」を初めて観測したと報告した。脆弱性の公表と攻撃コードの出現の間隔が、機械の速度で縮み始めている
AnthropicのFrontier Red Teamは2026年11月16日、協調的脆弱性開示(CVD)の期限短縮を発表した。高・重大な脆弱性は90日から30日、その他は45日に短縮し、2027年1月1日以降に報告された脆弱性から適用する。理由は、AIで脆弱性発見が高速化し、同じ欠陥が別のモデルや攻撃者に再発見される率が上がったこと。Google Project Zeroも11月13日に同様の短縮を発表している
Ciscoが2026年8月に公表したBroadWorksのXML外部実体(XXE)脆弱性(CVE-2026-20320、CVSS 7.5)について、米CISAが11月10日、実際の悪用の証拠に基づき実悪用カタログ(KEV)へ追加した。対象はRI.2026.07より前のリリースで、修正は同リリースへの更新のみ、回避策はない。連邦機関の対応期限は11月24日
Microsoftは2026年11月10日、11月の月例セキュリティ更新を公開。Tenableの集計では修正は1,093件(うち緊急63件)で、悪用が確認されたのはOutlookのなりすまし脆弱性CVE-2026-124194(CVSS 6.5)の1件のみだった。米CISAは同日、この穴を含む6件をKEVへ追加し、連邦機関への対応期限を11月24日に設定。優先すべき修正を整理する
Barracudaは2026年11月9日の勧告更新で、Email Security Gatewayなどの脆弱性CVE-2026-116606(認証回避、CVSS 9.3)とCVE-2026-111560(コマンド注入、CVSS 8.6)の悪用を少数の組織で確認したと公表。米CISAは11月10日に両件をKEVへ追加し、連邦機関への対応期限を11月13日に設定した。対象製品とパッチを整理する
Bing検索からのクリック数にもとづく(集計期間: 2026年10月17日〜2026年11月13日)