セキュリティ ベースフード、KARTE経由で氏名とメール約71万件の漏えいを確認。区分を足して75万人にはならない、という大事な読み方 ベースフード株式会社は2026年11月18日、利用する株式会社プレイドのサービス「KARTE」への不正アクセスの影響で、同サービスに連携していた顧客の個人情報の一部が外部に漏えいしたと公表した。対象はメールアドレスのみ約1万5,000件、メールアドレス・氏名約71万件、氏名・電話番号が含まれる形式の情報約2万6,000件で、顧客によって対象項目が異なる。クレジットカード情報、住所、公式オンラインショップのログインパスワード、購入履歴は含まれないとしている
まず初めに
完全栄養食を売る会社が、顧客の名簿の栄養バランスまでは管理できていなかった。氏名とメールアドレス71万件分が、分析ツールの側から出ていった。健康は1食で完結しても、名簿の管理は1社で完結しなかった、といういつもの話である
※個人の感想です
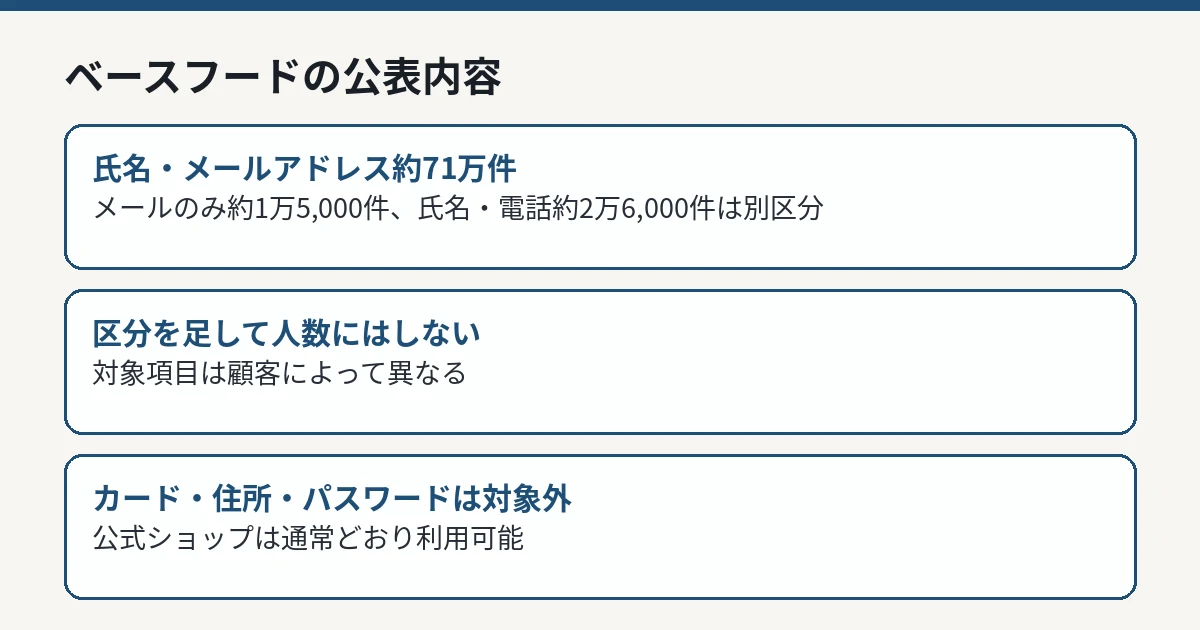
公表の内容——3区分の件数を足し算しない
ベースフードの発表によれば、今回漏えいした情報は、メールアドレス、氏名、および電話番号が含まれる形式の情報の一部です。対象件数は情報の区分ごとに公表されており、対象となる情報は顧客によって異なると明記されています。
区分
ベースフードの公表内容
メールアドレスのみ
約1万5,000件
メールアドレス・氏名
約71万件
氏名・電話番号が含まれる形式の情報(一部顧客)
約2万6,000件
対象外
クレジットカード情報、住所、公式オンラインショップのログインパスワード、購入履歴等
二次被害
現時点で確認されていない
公式オンラインショップ
通常どおり利用可能
ベースフードの公式発表をもとに、区分別の件数と対象外の項目を整理した図解 編集部作成 この3区分は、同じ顧客が複数の区分に重なる可能性を否定する公表にはなっていません。そのため、約1万5,000件と約71万件と約2万6,000件を単純に合計して「約75万人が被害に遭った」と読むことはできません。件数は区分ごとの規模として、そのまま受け取るのが正確な読み方です。
プレイド側の事案全体の経緯は、プレイド「KARTE」の正規記事 で整理しています。本件は、そのKARTE側の事故が導入企業ごとに公表されている流れの一つです。
経緯——13日に連携を止め、17日に範囲の報告
経緯は次のとおりです。2026年11月13日、プレイドが提供する「KARTE」に対し第三者による不正アクセスが発生しました。プレイドは被害拡大防止のためサービスを停止し、ベースフードは報告を受け、即時に「KARTE」と自社システムとの連携を一時停止したとしています。
11月17日には、プレイドから同社の顧客情報の漏えい範囲について報告を受け、翌18日に公表しました。同社は、漏えいの対象となった可能性のある顧客には順次、個別に連絡を進めているとしています。また、個人情報保護委員会への報告等、必要な対応を進めているとしています。
利用者が確認しておくこと
同社は、現時点で漏えいした情報が悪用された事実は確認されていないとしたうえで、本件に便乗した不審なメールや電話、SMS等に注意するよう呼びかけています。心当たりのないメールやSMS等に記載されたリンクは開かず、個人情報を入力しないこと、同社がメールやSMS等でパスワードやクレジットカード情報の入力をお願いすることはないこと、同社を装った不審な電話に注意することを案内しています。
氏名とメールアドレスの組み合わせは、配送案内や会員向け連絡を装う不審な連絡の材料になりえます。案内が届いた場合も、メール内のリンクからではなく、普段使う公式サイトやアプリから確認してください。問い合わせ先は、同社お問い合わせ窓口(メールアドレス:contact@basefood.co.jp、受付時間は平日10時から18時)と公表されています。
今回の対象に公式オンラインショップのログインパスワードは含まれていません。この公表だけを理由に、パスワード自体が盗まれたと断定する必要はありません。ただし、不審なサイトにパスワードを入力した心当たりがある場合や、同じパスワードを他サービスで使い回している場合は、公式サイトから変更しておくことが無難です。
時系列で見る
日付
出来事
2026年11月13日
プレイドの「KARTE」に対し第三者による不正アクセスが発生。プレイドはサービスを停止。ベースフードは報告を受け、即時にKARTEと自社システムとの連携を一時停止
2026年11月17日
プレイドから、ベースフードの顧客情報の漏えい範囲について報告を受領
2026年11月18日
ベースフードが対象区分と件数を公表。対象となった可能性のある顧客へ順次、個別に連絡を開始
企業側の点検項目——SaaSに何を渡していたか
本件は、ベースフードの公式オンラインショップ自体への侵入ではなく、外部サービスに連携していた顧客情報の漏えいです。同じ構造の事故に備える企業側の点検は、利用中の外部サービスごとに、次の項目を一覧化することから始まります。
点検項目
確認する内容
渡している項目
氏名、連絡先など、個人を識別できる項目をどのサービスへ連携しているか
件数と対象期間
連携データの件数と、いつの登録分までが含まれるか
保有期間と削除手順
利用終了後にデータがどう消去され、消去を確認する手段があるか
連携用の認証情報
シークレットキーやアクセストークンについて、事故通知に応じて無効化や再発行が必要か
プレイドは11月16日の発表で、該当する外部連携用の認証情報の無効化を利用企業に求めています。自社が対象かどうか分からないまま放置することが、最も避けるべき状態です。
IT Postの見方
IT Postでは、本件はKARTE波及の中でも「氏名と連絡先がそろった部類」に入ると考えます。識別子や属性だけが対象だった事例と比べ、氏名・メールアドレス・電話番号は、そのまま連絡の宛先として使えます。件数の大きさだけでなく、1件あたりの使い道の具体性が、この事例の重さです。
一方で、同社が区分ごとの件数を分け、対象が顧客によって異なることを明記した公表の形は、読み手の誤解を減らす書き方です。「最大値だけを大きく見せる」のでも「合計をぼかす」のでもなく、区分と留保を併記した点は、続報の公表でも維持されるべき基準だと考えます。
今後どうなりそうか
今後の確認点は、対象者への個別連絡の進み方と、プレイド側の調査の進捗です。KARTEのサービス再開の時期は、プレイドの公表でも未定のままです。同社は、プレイドと連携して事実関係と影響範囲の確認を進め、委託先を含めた情報管理体制の確認・見直しを行うとしています。
新しい公式情報が確認できれば、本記事を更新して整理します。